
RatHat、Androidのワイヤレスデバッグを悪用してシェルアクセスを取得し銀行PINを窃取
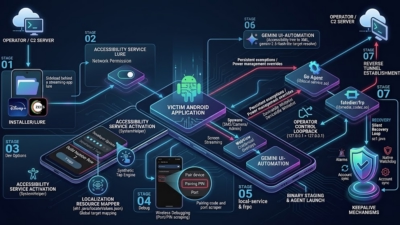
RatHatは新たに確認されたAndroid向けバンキングマルウェアファミリーで、Accessibility(ユーザー補助機能)の悪用、ローカルのAndroid Debug Bridge(ADB)ペアリング、ネイティブなシェルレベルのコンポーネント、そして生成AIを活用したインターフェース自動化を組み合わせています。
RatHatは新たに確認されたAndroid向けバンキングマルウェアファミリーで、Accessibility(ユーザー補助機能)の悪用、ローカルのAndroid Debug Bridge(ADB)ペアリング、ネイティブなシェルレベルのコンポーネント、そして生成AIを活用したインターフェース自動化を組み合わせています。
Androidバンキングトロジャン「Gigabud」が新たにバンキングアプリを別のAndroidワークプロファイルへクローンする機能を備えました。これにより、詐欺実行者はマルウェアの検知アラートとその後に続く取引との間のつながりを断ち切る手段を手にしています。 Group-IBは9月9日に公開した調査レポートで
eSecurity Planet のコンテンツおよび製品推奨は編集上の独立性を保っています。パートナーへのリンクをクリックいただくことで、当社に収益が発生する場合があります。 詳細はこちら ToxicPanda 2.0は、感染したAndroid端末に対する攻撃者の遠隔操作をさらに深いレベルへと拡張しており

新種のAndroidマルウェアが現在、サイバー犯罪者による被害者スマートフォンの乗っ取りを可能にしています。この乗っ取りは、ユーザーが銀行アプリや暗号資産ウォレットを操作している最中に発生します。さらにこのマルウェアは、確認コードを傍受し、ユーザーインターフェース要素を巧妙にすり替えることにも成功