
研究者が「Beast」ランサムウェアを解明、73のWindowsサービスと52のプロセスを停止させ復旧を妨害
ランサムウェア・アズ・ア・サービス(RaaS)の一種であるBeastは、ファイルを暗号化する前に73のWindowsサービスと52のプロセスを停止させます。さらにシャドウコピーを削除し、ごみ箱も空にするため、被害者がデータを復元しにくくなります。アフィリエイトは、組み込みのグラフィカルユーザーインターフェース(GUI
ランサムウェア・アズ・ア・サービス(RaaS)の一種であるBeastは、ファイルを暗号化する前に73のWindowsサービスと52のプロセスを停止させます。さらにシャドウコピーを削除し、ごみ箱も空にするため、被害者がデータを復元しにくくなります。アフィリエイトは、組み込みのグラフィカルユーザーインターフェース(GUI
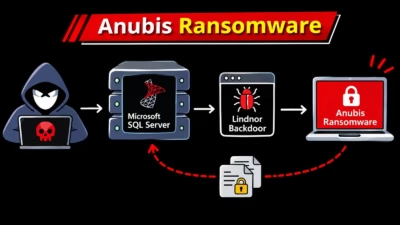
Anubisランサムウェアを展開する攻撃者が2026年10月、これまで文書化されていなかったカスタムバックドアを使い、米国の組織を攻撃しました。 このマルウェアは2台のMicrosoft SQL Server上に潜伏していました。1台ではChromeのコンポーネント、もう1台ではVMwareのファイルに偽装していまし
英国の学校を狙ったランサムウェア攻撃で、37台のマシンが暗号化されました。攻撃は、それまで独立していた3つのネットワークに拡大しています。研究者は、攻撃者が侵入の一部でAIを利用した可能性を示す兆候も確認しました。Bitdefenderの調査によると、3AMランサムウェアのアフィリエイトは、認証情報を窃取して特権ア
英国の学校群が、ランサムウェアグループ「3AM」による、人間とAIを組み合わせた特異な攻撃を受けていたことが、Bitdefenderの調査で明らかになりました。 このインシデントは2026年9月10日から19日にかけて発生しました。攻撃者は37台のマシンを暗号化したほか、侵害した環境にドメイン間の信頼関係を構築
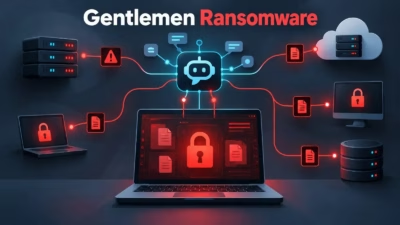
ロシア語を話す Gentlemen ランサムウェアのアフィリエイトが、実際の侵入作戦で Model Context Protocol(MCP)を使ってコマンドを実行していたことが分かりました。AIコーディングアシスタントのツールインターフェースを、実運用のコマンド&コントロール(C2)チャネルに転用した形です。 この

FBIが新たに発表した勧告によると、Medusaランサムウェアは2026年4月時点で500を超える重要インフラ組織に被害を及ぼしています。 このランサムウェア・アズ・ア・サービス(RaaS)を巡っては、2025年3月に公表された米政府の以前の勧告で、Medusaの関係者(アフィリエイト)が2025年2月時点で3

米連邦政府機関と韓国警察庁は、Gunraランサムウェアによる攻撃からシステムを守るよう、世界各国の政府機関および重要インフラ組織に警告しました。 月曜日に発表された共同勧告によれば、このランサムウェアグループは、2022年2月に流出したConti ransomwareのソースコードを基にしたマルウェア亜種を使用し、医

Gunraランサムウェア集団が、有名ブランドのファイアウォール製品の脆弱性を悪用して重要インフラ組織に侵入していると、FBIと韓国政府が月曜日に警告しました。 サイバーセキュリティ勧告の中で、米国の法執行機関と韓国の国家警察庁は、2025年4月に登場し、2022年に流出したContiランサムウェアのソー

米国と韓国のサイバー当局は月曜日、政府機関や重要インフラ組織を標的とするランサムウェア・アズ・ア・サービス集団「Gunra」について警告を発しました。Gunraは倫理的ハッカーやペネトレーションテスターをリクルートしているとされ、北朝鮮政府とつながりのあるハッカー集団のツールから恩恵を受けているといいます。 Gunr

米当局がランサムウェア「Ransom Cartel」の作戦を作り上げ、率いていたと指摘するベラルーシ人サイバー犯罪者に対し、水曜日、禁錮16年の判決が言い渡されました。 Maksim Silnikau容疑者(40歳)は、オンライン上で「J.P. Morgan」「targa」「xxx」「lansky」などの別名を使い
すべての記事を読み込みました