
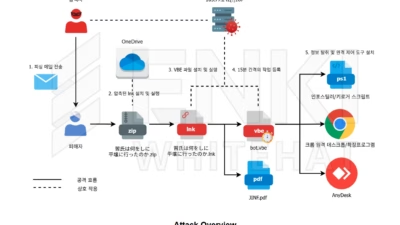
Kimsukyが持続的アクセスのためChrome Remote DesktopとAnyDeskを悪用
北朝鮮の脅威グループKimsukyが、侵害したコンピューターへの侵入経路を複数残しておく手口を身につけました。その一部はごく普通のソフトウェアに偽装されています。ENKI WhiteHatの研究者らは、2026年上半期を通じて活発だった、韓国と日本のユーザーを標的とする一連のフィッシングキャンペー
北朝鮮の脅威グループKimsukyが、侵害したコンピューターへの侵入経路を複数残しておく手口を身につけました。その一部はごく普通のソフトウェアに偽装されています。ENKI WhiteHatの研究者らは、2026年上半期を通じて活発だった、韓国と日本のユーザーを標的とする一連のフィッシングキャンペー
Microsoftを名乗る偽のセキュリティスキャンサイトを使い、ユーザーにアンチウイルスソフトを削除させたうえで機密情報を入力させる新たな返金詐欺が確認されました。 SysScanなどの名称を使うこれらのサイトは、アンチウイルスソフトが正常に機能しているかどうかをチェックすると謳っています。しかし実際には、根拠のない
スキャッタード・スパイダー(Scattered Spider)は、単一の統率された脅威グループではなく、独立した複数のクラスターで構成される分散型のサイバー犯罪コレクティブとして再分類されました。 Group-IBが6月7日に公表した分析は、この活動を単一の協調的な作戦とみなす従来の見方に異議を唱えています。同社によれ

eSecurity Planet のコンテンツおよび製品推薦は編集上の独立性を保っています。パートナーへのリンクをクリックした際に収益が発生する場合があります。 詳細はこちら サイレント・ランサム・グループは、フィッシングメール、電話、および直接訪問によってITスタッフに成りすまし、米国の法律事務所への攻撃を激

脅威行為者は、企業ネットワークに浸透し、長期的なアクセスを確立するために、正当な...