
英国、サイバーセキュリティ法案のAI対策を「検討中」のまま据え置き
ai and ml
ai and ml
セキュリティ
攻撃者が2026年10月8日、npmパッケージtensorlakeの悪意あるバージョンを公開しました。自己複製型サプライチェーンワーム「Shai-Hulud」の新たな亜種が仕込まれています。 問題のリリースはtensorlakeのバージョン0.5.144です。開発者のシークレットを窃取し、ブラウザに保存された暗号資産
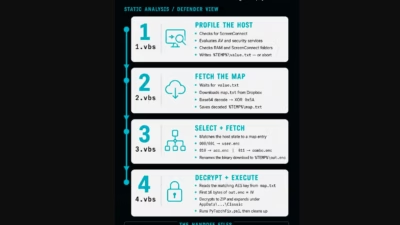
サイバー犯罪者がScreenConnectを兵器化し、通常の接続中に他のScreenConnectシステムへ感染を広げる仕組みを作り上げていたことが判明しました。改造されたクライアントは新しいセッションを自動検知すると、標準搭載のファイル転送機能を使って悪意あるスクリプトを送り込み、接続先のエンド
Calif社の研究者らが、WeChat向けとしては初となるゼロクリック型ワームを開発しました。このWeChatゼロクリック型ワームは、iOSとAndroidの両プラットフォームにまたがり、自動化された通話を通じて拡散します。Tencentはすでにサーバー側でこの重大な脅威への対策を講じています。
パック化されたAndroidのリモートアクセス型トロイの木馬(RAT)が、実行コードを隠すローダーと、外部に露出したAndroid Debug Bridge(ADB)サービスをスキャンして到達可能な端末に自らをインストールするワーム機能を組み合わせていることが分かりました。 Dark Atlasは9月8日に公開
週間ダウンロード数が約15万件に上るnpmパッケージ@7nohe/openapi-react-query-codegenが、研究者らがMini Shai-Huludの活動に関連付ける悪意あるキャンペーンによって侵害されました。 Socket Threat Research Teamの調査によると、攻撃者は2026年8
Shai-Huludサプライチェーン攻撃の新たな亜種「Trinitite」が、TanStack Query用のコード生成ライブラリで週間150,000件以上のダウンロード数を誇るnpmパッケージ@7nohe/openapi-react-query-codegenを侵害しました。 この悪意あるリリースは、開発者情報、ク
Trinititeと名付けられた新たなShai-Hulud系サプライチェーン攻撃キャンペーンが、週間ダウンロード数15万件以上を誇るnpmパッケージ@7nohe/openapi-react-query-codegenを侵害しました。 悪意のあるバージョンは、隠蔽されたbinding.gyp実行パスと、大規模に難読化さ
セキュリティ Shai-Hulud亜種が444個のパッケージを汚染、tarballや開発ツールのフックを介して拡散
すべての記事を読み込みました