
AIと人的リスクが2026年のCISOの優先課題を再編
サイバーセキュリティ担当者は自社の防御体制にやや自信を深めているかもしれませんが、だからといって仕事が楽になっているわけではありません。 むしろ、CISOが管理すべきリスクは、従業員が日常的に使用するテクノロジーの奥深くへと入り込みつつあります。IDと日常業務のワークフローも、そうしたリスクの中でより大きな比重
サイバーセキュリティ担当者は自社の防御体制にやや自信を深めているかもしれませんが、だからといって仕事が楽になっているわけではありません。 むしろ、CISOが管理すべきリスクは、従業員が日常的に使用するテクノロジーの奥深くへと入り込みつつあります。IDと日常業務のワークフローも、そうしたリスクの中でより大きな比重
CISOたちは、リソースや専門知識の増強を伴わないままAIガバナンスという役割を新たに引き受けており、データ保護、ID管理、レジリエンス、コンプライアンスといった既に広範な担当領域にさらなる負担が加わっています。Proofpointの『2026 Voice of the CISO』レポートが明らかにし

設立4年目を迎えるサイバーレジリエンス非営利団体Cybermindzは、バーンアウトを単独のウェルネス問題としてではなく、重大なリスクとして再定義するよう組織に呼びかけており、現実の運用レジリエンスに即した、より測定可能でインパクト重視のアプローチへと議論を転換しようとしている。 バーンアウトとストレスは、依然としてサ
出典:Alamy Stock Photo経由のLightField Studios, Inc.意見強い記事がすべきように、私は注意書きで始めます:技術的なセキュリティコントロールは極めて重要です。すべてをデプロイしてください — SOARプレイブック、SIEMログインジェスチョン、EDRクライアント — そして予算と

マーシュの新しいグローバル調査で強調されている人的リスク上位10項目では、サイバー関連の課題が支配的です。 保険ブローカーの2026年人的リスクレポートは、26のグローバル市場における4,500人以上のHRおよびリスク専門家へのインタビューから編集されています。 技術的変化と混乱は、上位10のリスク中で最も頻繁に引用さ
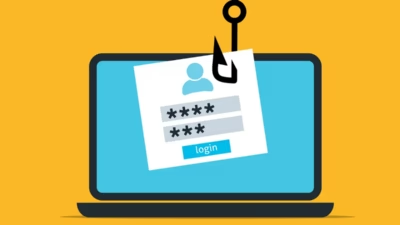
フィッシングを認識するよう人々を訓練することは文化にとっては素晴らしいことですが、安全ネットとしては不十分です。真のセキュリティとは、誰かが悪い日を過ごしたときに壊れないシステムを構築することを意味します。 組織は、フィッシング、ビジ

インサイダー脅威のリスクは上昇しており、企業は故意に悪意のある、または怠慢な従業...