
Linuxカーネルの重大なゼロデイ脆弱性、仮想マシンからの脱出とroot権限の奪取を許す
「PwnEscape」と名付けられたLinuxカーネルのネットワーク機能の重大な脆弱性により、研究者が仮想マシン(VM)から脱出し、ホスト上でroot権限のコマンドを実行できることが明らかになりました。 この脆弱性はVercelが開催した賞金100万ドルのSandboxチャレンジで発見されました。問題があるのはKVM
「PwnEscape」と名付けられたLinuxカーネルのネットワーク機能の重大な脆弱性により、研究者が仮想マシン(VM)から脱出し、ホスト上でroot権限のコマンドを実行できることが明らかになりました。 この脆弱性はVercelが開催した賞金100万ドルのSandboxチャレンジで発見されました。問題があるのはKVM
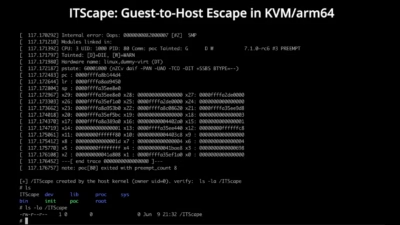
セキュリティ研究者のHyeonwoo Kim氏が、「ITScape」と命名された脆弱性を公開しました。この脆弱性はarm64上のKVMの動作を乱し、ゲスト仮想マシンがホストシステムへ脱出できることを可能にするものです。 QEMUではなくLinuxカーネル自体に存在するクリティカルな脆弱性 この脆弱