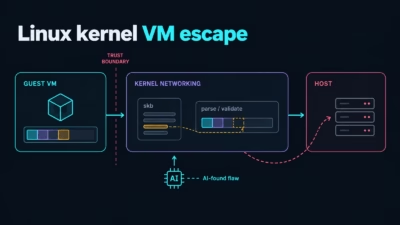
Linux の IPv4 ネットワークスタックに存在する重大なアーキテクチャ上の欠陥により、権限を持たないゲストマシンが隔離を突破できることが分かりました。攻撃者はこの欠陥を悪用し、基盤となる物理ホストの root 権限を完全に掌握できます。この脆弱性の CVSS スコアは 9.3 と極めて高く、多様なワークロードがハードウェア資源を共有するマルチテナントのクラウド環境にとって、直接的な脅威となります。
生のパケットでマルチテナント分離を突破
この脆弱性「CVE-2026-99999」は、pwn.ai のセキュリティ研究者 Paulos Yibelo 氏が発見しました。Yibelo 氏はPwnEscape エクスプロイトの技術的解析で、3 種類の攻撃手法を実証しています。攻撃者はホストのメモリを体系的に抜き出したり、カーネルパニックを引き起こしたり、root 権限で任意のコードを実行したりできます。注目すべきは、仮想マシン内から細工したネットワークフレームを送信するだけで攻撃が成立する点です。
この欠陥は、ゲスト仮想マシンと物理サーバーを隔てる信頼境界の根幹を揺るがします。ハイパーバイザーのホストが侵害されれば、攻撃者は隣接するテナントのデータを傍受できてしまいます。影響を受ける環境には、パブリッククラウド、仮想プライベートサーバー(VPS)、継続的インテグレーション(CI)ランナー、マルウェアの自動解析サンドボックスなどが含まれます。
本番クラウドでも有効性を確認
クラウドインフラ事業者の Vercel は、集中的な監査の中でこの脆弱性の深刻な影響範囲を裏付けました。テストでは、稼働中の仮想インスタンスをホストする本番サーバーから、研究者がライブのメモリ領域を抜き出しています。Vercel はVercel サンドボックスチャレンジの調査結果をまとめた詳細な報告で、悪意あるパケット 1 つにつき 32 バイトが漏えいすることを確認しました。この手順を繰り返せば、本来ゲストインスタンスからは到達できないはずの機密性の高いメモリ構造を、攻撃者が再構築できます。
Yibelo 氏は、管理された実験環境でも深刻な結果が生じることを確認しています。細工したパケットをわずか 2 つ送るだけで、ホストが即座にクラッシュしました。その後エクスプロイトを調整した結果、KVM と Firecracker microVM の両環境で、確実に root 権限でコマンドを実行できるようになりました。なお、Vercel の本番インフラ上では、任意のコード実行は行われていません。
IPv4 スタックで起きる「検証後の改変」
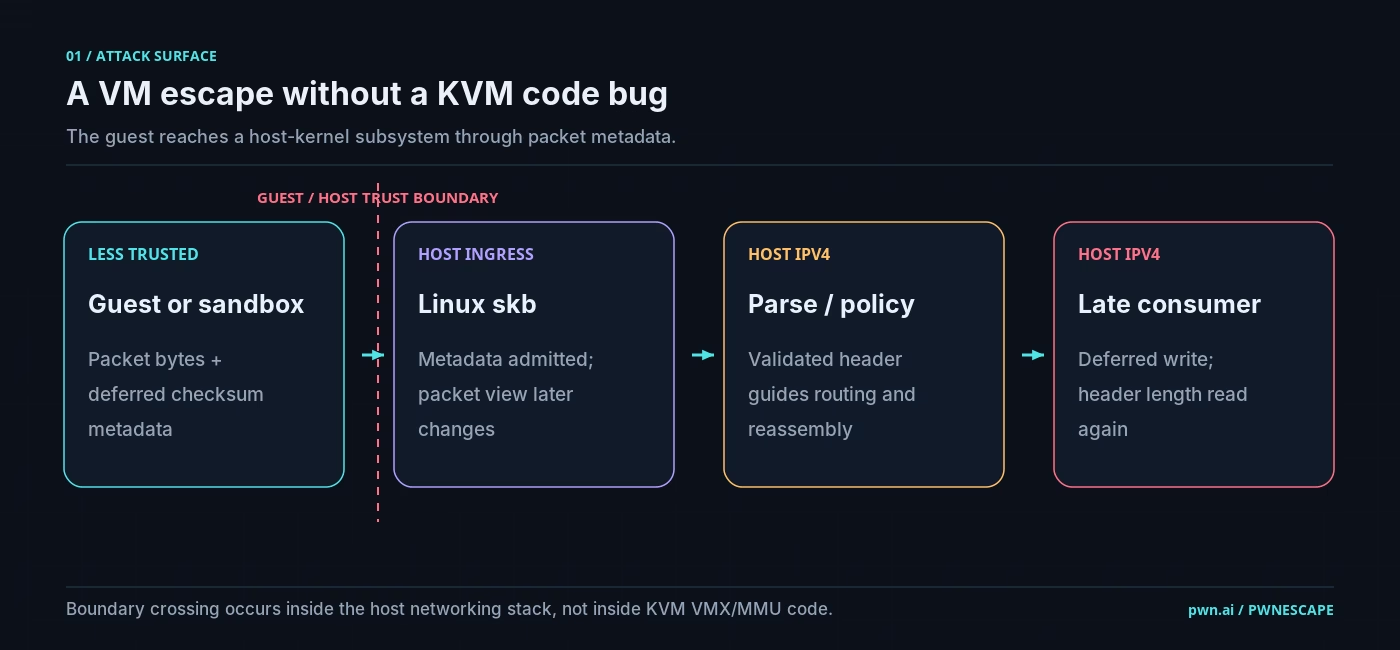
根本的な原因は、通常の IPv4 ネットワーク処理で予期せず発生する競合状態にあります。Linux カーネルはまず、受信パケットのヘッダーを厳格な境界条件に照らして検証します。ところが、その後に実行されるチェックサム計算ルーチンが、検証済みのフィールドを意図せず書き換えてしまいます。
攻撃者は悪意ある制御パラメーターを注入することで、記録される IP ヘッダー長を 20 バイトから 60 バイトへ操作できます。後続のパケット処理では、カーネルが隣接するメモリを正規のパケットデータと誤認します。その結果、OS はホストの生のメモリを仮想ネットワークインターフェース経由で送り出してしまいます。
注目すべきは、PwnEscape がハイパーバイザーの仮想化ロジックを直接突くわけではない点です。このエクスプロイトが標的とするのは、仮想ネットワークアダプターを通じて公開されるコアのネットワークルーチンです。発見者は、この脆弱性が「安全なデータが検証後に改変される」という広範なバグクラスの一例だと強調しています。
カーネルパッチとディストリビューションの更新
Linux カーネルのメンテナーは 10 月 15 日にこの欠陥を正式に認め、問題のコードが Linux 2.6.27 に由来すると説明しました。Linux カーネルの CVE アドバイザリ告知によると、アップストリームのパッチは安定版の各メンテナンスブランチで提供されています。
更新は具体的に、カーネル 5.10.272、5.15.223、6.1.190、6.6.159、6.12.113、6.18.57、7.2.11、7.3-rc7 で公開済みです。このパッチは、補助パラメーターが IPv4 ヘッダーを上書きし得る場合に、チェックサムの最終処理を禁止します。主要なディストリビューションも相次いで更新を配信しています。AlmaLinux はエンタープライズ向けリリースの更新済みカーネルビルドを公開し、Red Hat はこの欠陥の CVSS スコアを 8.8 と評価しました。マルチテナント基盤を守るため、システム管理者はハイパーバイザーのホストに速やかにパッチを適用する必要があります。
翻訳元: https://meterpreter.org/linux-pwnescape-vulnerability-vm-escape/