
Linux「PwnEscape」の脆弱性、クラウド仮想マシンからの脱出を可能に
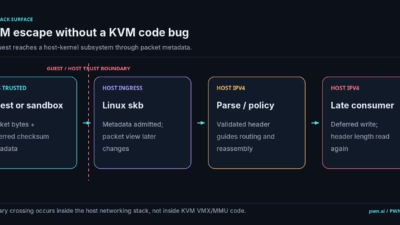
Linux の IPv4 ネットワークスタックに存在する重大なアーキテクチャ上の欠陥により、権限を持たないゲストマシンが隔離を突破できることが分かりました。攻撃者はこの欠陥を悪用し、基盤となる物理ホストの root 権限を完全に掌握できます。この脆弱性の CVSS スコアは 9.3 と極めて高く、
Linux の IPv4 ネットワークスタックに存在する重大なアーキテクチャ上の欠陥により、権限を持たないゲストマシンが隔離を突破できることが分かりました。攻撃者はこの欠陥を悪用し、基盤となる物理ホストの root 権限を完全に掌握できます。この脆弱性の CVSS スコアは 9.3 と極めて高く、
この脆弱性はカーネルのネットワークスタックに存在し、侵害されたVM内の攻撃者が基盤となるホストシステムに到達できる恐れがあります。 Linuxカーネルのネットワークスタックに、ゲストからホストへの脱出攻撃を許す脆弱性が見つかりま
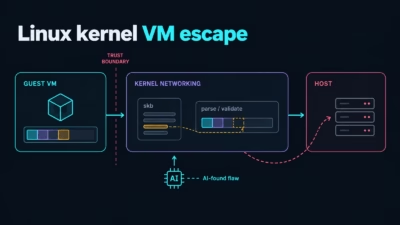
pwn.aiの研究者らは、AI支援型の調査ハーネスを使い、Linuxカーネルのネットワーク機能に存在する重大な欠陥を発見しました。この欠陥は「CVE-2026-99999」として追跡されており、「PwnEscape」という通称が付けられています。 この欠陥を悪用すると、信頼できないゲスト仮想マシン(VM)からホストの
「PwnEscape」と名付けられたLinuxカーネルのネットワーク機能の重大な脆弱性により、研究者が仮想マシン(VM)から脱出し、ホスト上でroot権限のコマンドを実行できることが明らかになりました。 この脆弱性はVercelが開催した賞金100万ドルのSandboxチャレンジで発見されました。問題があるのはKVM
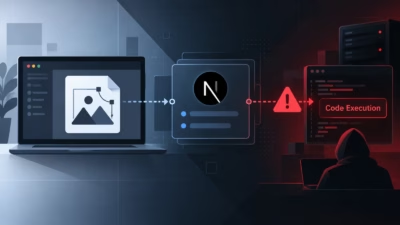
Vercelは、Next.jsに対するセキュリティ更新プログラムを定例外で公開しました。リモートコード実行(RCE)の深刻な脆弱性2件と、重要度「高」のサービス拒否(DoS)の脆弱性1件を修正しています。CyberSecurity Tools 深刻な脆弱性のうち1件は「CVE-2026-96889」(GHSA-246
offbeat
offbeat
Next.jsに存在する深刻な脆弱性により、認証されていないリモートの攻撃者が、動的な画像生成時にSVGコンテンツとして描画される細工済みの入力を送り込み、影響を受けるサーバー上でコードを実行できる恐れがあります。CVE脆弱性データベース GHSA-vcvr-r3jv-pc5jとして追跡されているこの問題は、next
2週間にわたる集中型サンドボックスバグ報奨金プログラムには1,285件の報告が寄せられましたが、顧客データにアクセスできたケースはありませんでした。 Vercel Sandboxは、Firecrackerベースのマイクロ仮想マシン環境であり、信頼できないAIエージェントのコードを隔離するためのツールです。Vercel
攻撃者はAIスキルを複製し、後から認証情報を窃取する悪質なコードを追加Zenity Labsが数百万件のインストールと数十種類の危険なスキル亜種を発見VercelとMicrosoftは悪質なスキルを削除したが、手動での削除が依然として必要AIエージェントに特定のタスクの実行方法を教え、その能力を拡張する「AIスキ
すべての記事を読み込みました