
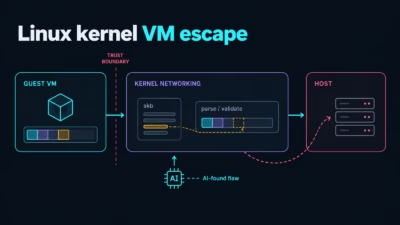
研究者がAIでLinuxカーネルの重大な欠陥を発見、仮想マシンからの脱出が可能に
pwn.aiの研究者らは、AI支援型の調査ハーネスを使い、Linuxカーネルのネットワーク機能に存在する重大な欠陥を発見しました。この欠陥は「CVE-2026-99999」として追跡されており、「PwnEscape」という通称が付けられています。 この欠陥を悪用すると、信頼できないゲスト仮想マシン(VM)からホストの
pwn.aiの研究者らは、AI支援型の調査ハーネスを使い、Linuxカーネルのネットワーク機能に存在する重大な欠陥を発見しました。この欠陥は「CVE-2026-99999」として追跡されており、「PwnEscape」という通称が付けられています。 この欠陥を悪用すると、信頼できないゲスト仮想マシン(VM)からホストの
「PwnEscape」と名付けられたLinuxカーネルのネットワーク機能の重大な脆弱性により、研究者が仮想マシン(VM)から脱出し、ホスト上でroot権限のコマンドを実行できることが明らかになりました。 この脆弱性はVercelが開催した賞金100万ドルのSandboxチャレンジで発見されました。問題があるのはKVM