仮想化
CVE-2026-99999を祝おう――CVSSスコア9.3の厄介な脆弱性「PwnEscape」
研究者のPaulos Yibelo氏は10月初旬、大手クラウド事業者の多くが採用するハイパーバイザー「Linux KVM」にゲスト・ホスト間エスケープの脆弱性を発見したと主張していました。同氏はこの脆弱性を「PwnEscape」と命名し、それ自体がCVSSスコア9.3の深刻な脆弱性であるうえ、Linuxに対する新たな攻撃手法になり得ると警告しています。
Yibelo氏の発見は現在、CVE-2026-99999として登録されています。細工された数個のIPv4パケットでゲスト・ホスト間エスケープが可能になるため、非常に危険なバグです。
この種の攻撃は、セキュリティ上の悪夢のようなシナリオです。仮想化の本質は、ハードウェアを分割して隔離された「ゲスト」仮想マシンを作り、「ホスト」サーバーのリソースを共有しながらも、他のゲストやホストの動作が一切見えないようにすることにあるからです。パブリッククラウドは、この隔離が破られないことを前提としています。プライベートクラウドも同様です。ゲストとホストの隔離が破られれば、攻撃者はホスト上、あるいは仮想化されたハードウェア群にあるすべてのVMにアクセスできる可能性があります。ホストが攻撃されれば、何千ものVMに加え、コンテナにも手が届きかねません。最近では多くの開発者が、コンテナを隔離するためにマイクロVM内で実行しているためです。
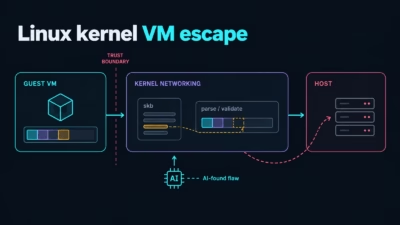
PwnEscapeでは、ゲストが不正な形式のIPv4パケットを送信することで、ホストにアクセスできてしまいます。
Red HatのMichael S. Tsirkin氏がLinuxカーネルのstableツリーに投稿したメッセージには、次のように説明されています。「チェックサムのメタデータが不正なパケットがIPv4スタックに入り込むと、skb_checksum_helpがネットワークヘッダーを破壊し、さまざまな問題を引き起こす可能性があります」
脅威検出企業SOC Primeの分析は、この問題の詳細を解説しています。
「Linuxでは、ネットワークパケットにメタデータを持たせ、チェックサム演算をどこから開始し、その結果をどこに書き込むかを示せます。この最適化自体は正当なもので、チェックサムオフロードで広く使われています。しかし、パケットヘッダーが先行する検証段階をすでに通過した後で、信頼性の低いゲスト制御のメタデータが書き込みに影響を及ぼせる点に、セキュリティ上の問題があります」
「この情報漏えいは繰り返し引き起こせるため、ゲストのワークロードを制御する攻撃者は、仮想マシンが本来調べられないはずのセキュリティドメインから、情報を収集できる可能性があります。これはゲストとホストの隔離境界が直接破られたことを意味します」
Red Hatの報告によると、影響には「ホスト上での任意のコード実行、システムクラッシュによるサービス拒否(DoS)、機密メモリの情報漏えい」が含まれる可能性があります。
新たな種類の脅威
この脆弱性を発見したPaulos Yibelo氏は、これまでにない攻撃手法に行き当たったとみています。
同氏は次のように記しています。「私たちの知る限り、PwnEscapeはLinuxネットワーキングにおける、まったく新しい種類の攻撃を明らかにしました。信頼できないチェックサムのメタデータによって、カーネルがすでに検証して処理を進めた後のセキュリティ上重要なパケットフィールドを書き換えられるのです。これは、元のVMエスケープをはるかに超えて、ネットワークスタック全体の前提を揺るがします」
「一般的には、VMの隔離は仮想マシンモニターが担っていると考えられています。確かにその大部分はそうです。しかし、攻撃者が制御するワークロードが関わるのはarch/x86/kvm/だけではありません。最適化され、高度に組み合わせ可能なインターフェースが詰まったホストOSとも、やり取りを行います」
「メタデータが信頼境界を越える場合、後から処理を行うすべてのコンポーネントが、適切な不変条件を引き継がなければなりません。そして、不変条件の検査後にパケットが変換され得るなら、新しい表現でもその不変条件が成り立ち続ける必要があります」
「だからこそ、一見すると不正なチェックサムのヒントにすぎないバグが、メモリの情報漏えいや、ゲストからホストへのエスケープの足がかりになり得るのです。問題はIPv4の解析が難しいことではありませんでした。Linuxの各部分が、同じパケットの異なるバージョンを信頼することを許されていたことにあります」
この指摘は重要です。Linux KVMは広く使われ、無償で利用できますが、4000万行を超えるコードからなるプロジェクト「Linux」の一部だからです。
Xenハイパーバイザーをベースにしたセキュアなコンテナランタイムを提供するEdera社は先週、攻撃対象領域が広大であることをかなり率直に指摘しました。同社によると、研究者は今年だけで7件のエスケープのバグを見つけており、その中にはJanuscapeも含まれます。
クラウドをKVM上で運用しているAWSは、同社のElastic Compute Cloud(EC2)は影響を受けないとしています。Google CloudもKVMの利用方法の違いから、おそらく影響はありません。開発者はLinuxカーネルのアップストリームで修正を用意しました。修正はDebian、RHEL、Ubuntuといった主要ディストリビューションに順次取り込まれており、NutanixやProxmoxなど、KVMに依存する仮想化製品にも反映されることが期待されます。
AIの時代には、悪意ある者がYibelo氏の発見をすぐに調べ上げるのは間違いありません。PwnEscapeは、Linuxの開発者とユーザーにとって大きな節目になる可能性があります。®