pwn.aiの研究者らは、AI支援型の調査ハーネスを使い、Linuxカーネルのネットワーク機能に存在する重大な欠陥を発見しました。この欠陥は「CVE-2026-99999」として追跡されており、「PwnEscape」という通称が付けられています。
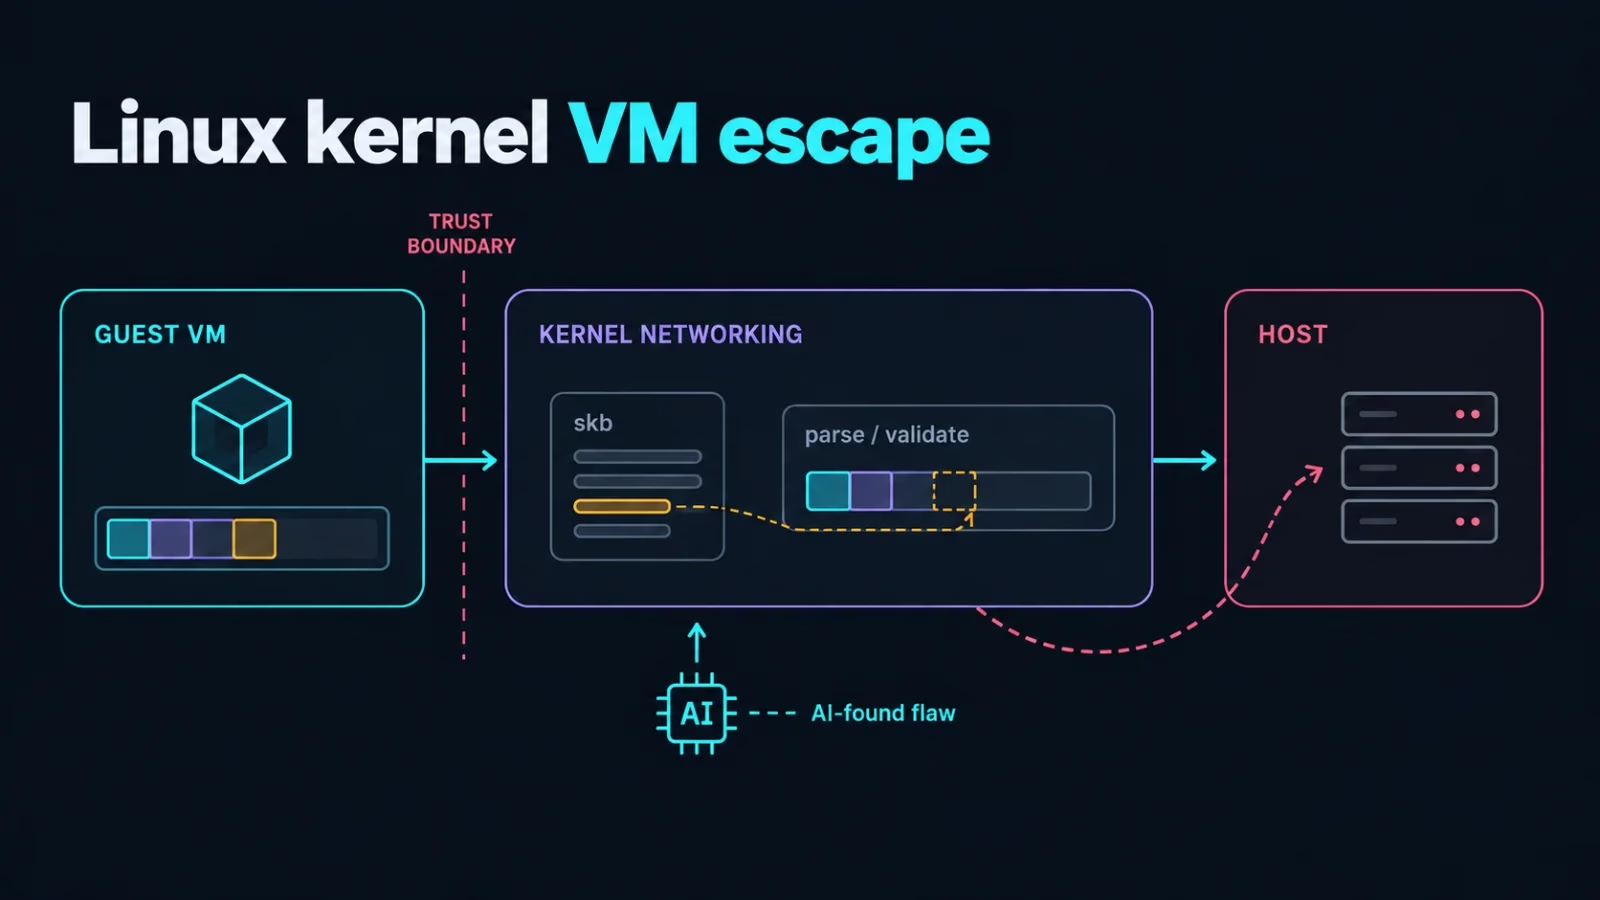
この欠陥を悪用すると、信頼できないゲスト仮想マシン(VM)からホストのカーネルメモリをリークできます。実験環境では、ホストへの脱出にも成功しました。問題があるのはLinuxのネットワークスタックで、KVMやハイパーバイザーの側ではありません。
Linuxカーネルを介したVM脱出
pwn.aiが公開した調査結果によると、今回の発見は、Vercelが2026年8月18日に発表した賞金100万ドルの「Sandbox」チャレンジがきっかけでした。
研究者らが使ったのは、OmegaClawの要素を取り入れた実験的なハーネス「Omega-Pwn」です。ソースコードレベルの解析にはGPT-5.6 Solを利用しました。調査範囲の設定と、何を証拠とみなすかの判断は、人間が担当しています。
最初のプリミティブには3日以内に到達しました。調査全体にかかったAPIトークン費用は700ドル未満だといいます。Vercelはこの報告を同プログラムで最も重要なものと位置づけ、唯一の「Critical」評価の指摘として記録しました。
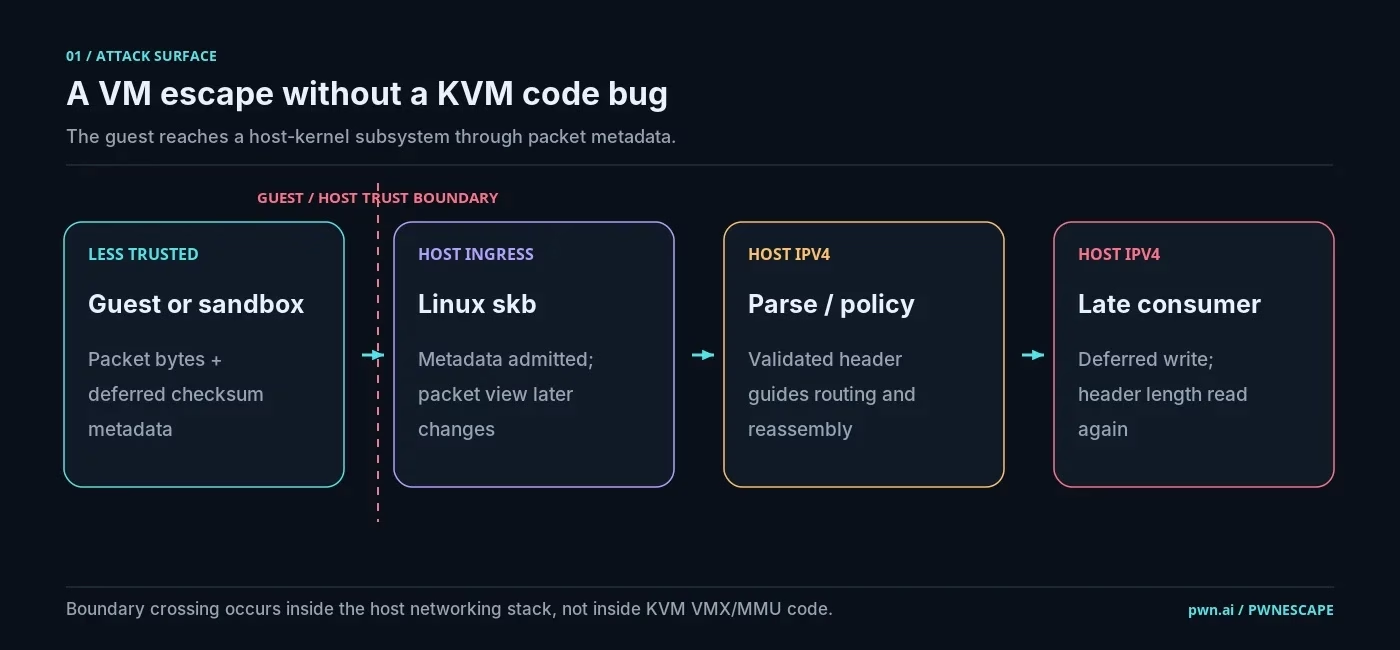
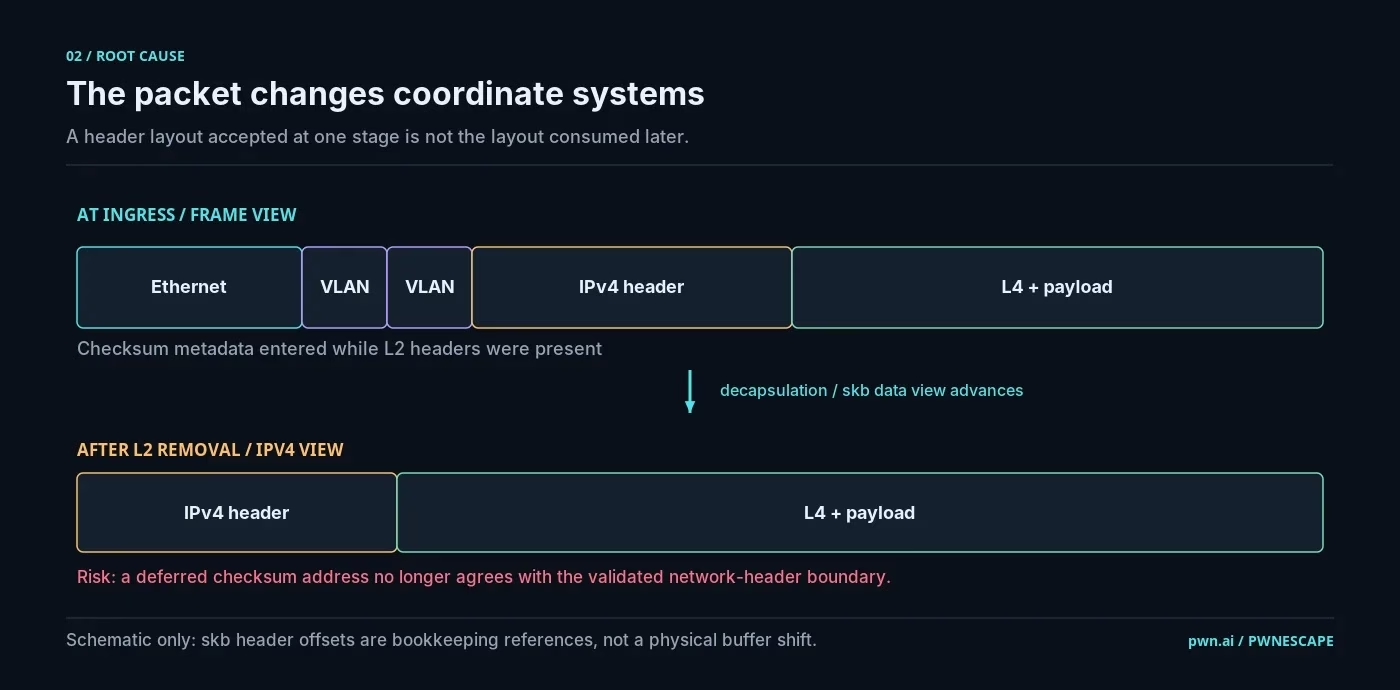
この欠陥は、Linuxのsk_buff構造体に含まれる、チェックサム処理を後回しにするためのメタデータに関係しています。パケットにCHECKSUM_PARTIALが設定されると、csum_startとcsum_offsetの2つのフィールドが、カーネルが後でチェックサムを書き込む位置を決めます。ゲストはvirtioを通じて、この値を操作できます。
カーネルはまず、ヘッダ長(IHL)が5、つまり20バイトのIPv4ヘッダを解析します。その後、出力時のフラグメント化の段階で、ip_do_fragment()がskb_checksum_help()を呼び出します。
悪意のあるメタデータが与えられると、この呼び出しによってヘッダの先頭バイトが上書きされ、0x45から0x4fに変わります。するとフラグメント化処理は、ヘッダの長さを60バイトとして扱います。
論理的なリニアデータは28バイトしかありませんでした。そのため、フラグメント化処理はホストメモリの32バイトを、IPオプションに見える形で送信パケットにコピーしてしまいます。これはTOCTOU(チェック時と使用時のずれ)の問題ですが、スレッド間の競合ではなく、毎回確実に再現される点が特徴です。研究者らはこのパターンを「deferred-metadata trust inversion(後回しメタデータの信頼逆転)」と呼んでいます。
研究者らは、自前のKVMテストホスト上で、この32バイトの情報漏えいを足がかりに攻撃を発展させました。64バイトのホストカーネルへの書き込みを一部実証し、ホストのroot権限で動作するヘルパーも実行しています。4回の個別のコールドブートで、一連の攻撃チェーンが完了しました。
Linux 6.12および7.xのテストホストでは、ホストの可用性が損なわれる障害も確認しています。ただし研究者らは、特定ベンダーの本番環境でroot権限を取得できたと主張しているわけではない、と強調しています。
研究者らは、防御が弱い構成を狙ったエクスプロイトが数週間以内に登場すると予想しています。ハイパーバイザーの既定構成を狙うエクスプロイトも、1カ月足らずで出現するとみています。
承認されたパッチは、コミット6785011f8b16「ipv4: validate checksum_start before completing checksum」です。作成者はMichael S. Tsirkin氏です。このパッチはip_check_csum_start()ヘルパーを追加し、csum_startがネットワークヘッダの開始位置にIPv4ヘッダ長を加えた値より小さい場合は、そのパケットを拒否します。
この検証は、チェックサム完了処理の前に、5カ所の呼び出し箇所へ組み込まれました。コミットでは、今回のパッチを多層防御の一環と説明しています。入口側でのより広範な検証には、なお改善が必要です。
推奨される対策は、安定版へのバックポートが提供され次第、カーネルを更新することです。CVEの公開とバックポートは現在も整備の途中にあるため、最新のカーネル情報を確認してください。
ハイパーバイザーやサンドボックスの提供事業者は、自社への影響を確認する必要があります。Vercelは、影響を受ける他の事業者にすでに通知しています。セキュリティチームには、ホスト側のネットワークもVM分離の境界の一部として扱い、通常とは異なるIPv4オプションを含むゲストの通信を監視することも求められます。
CyberSecurity Tools
研究者らは、プリミティブからホストの完全な制御に至る過程を扱う第2弾の記事を予定しています。ネットワーク脱出に関する調査結果も、別の記事として公開する計画です。
翻訳元: https://gbhackers.com/ai-linux-kernel-vm-escape-flaw/