
KVMエスケープでLinuxネットワーク機能の攻撃対象領域の広がりが明らかに
チェックサムオフロードに関わる脆弱性「PwnEscape」は、LinuxホストのIPv4ネットワークサブシステムに端を発します。研究者は、ネットワークスタックの別の箇所にも同様のバグが存在する可能性があると警告しています。
チェックサムオフロードに関わる脆弱性「PwnEscape」は、LinuxホストのIPv4ネットワークサブシステムに端を発します。研究者は、ネットワークスタックの別の箇所にも同様のバグが存在する可能性があると警告しています。
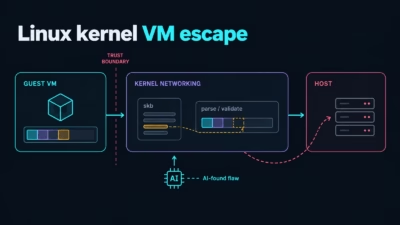
pwn.aiの研究者らは、AI支援型の調査ハーネスを使い、Linuxカーネルのネットワーク機能に存在する重大な欠陥を発見しました。この欠陥は「CVE-2026-99999」として追跡されており、「PwnEscape」という通称が付けられています。 この欠陥を悪用すると、信頼できないゲスト仮想マシン(VM)からホストの
すでに認証済みの管理者がリンクを開くだけで、ボタンを押すことなくWordPressにテーマをインストールさせられる――そんな事態を、攻撃者の手にした1本のリンクが引き起こします。9月17日、WordPressはCMSコアの欠陥を修正するバージョン7.1.1をリリースしました。pwn.aiチームは、