
Linuxカーネルに修正パッチ、攻撃者のVM脱出を可能にする脆弱性
この脆弱性はカーネルのネットワークスタックに存在し、侵害されたVM内の攻撃者が基盤となるホストシステムに到達できる恐れがあります。 Linuxカーネルのネットワークスタックに、ゲストからホストへの脱出攻撃を許す脆弱性が見つかりま
この脆弱性はカーネルのネットワークスタックに存在し、侵害されたVM内の攻撃者が基盤となるホストシステムに到達できる恐れがあります。 Linuxカーネルのネットワークスタックに、ゲストからホストへの脱出攻撃を許す脆弱性が見つかりま
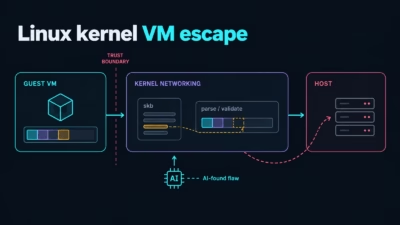
pwn.aiの研究者らは、AI支援型の調査ハーネスを使い、Linuxカーネルのネットワーク機能に存在する重大な欠陥を発見しました。この欠陥は「CVE-2026-99999」として追跡されており、「PwnEscape」という通称が付けられています。 この欠陥を悪用すると、信頼できないゲスト仮想マシン(VM)からホストの
Broadcomは、VMware vCenter、ESX、Workstation、Fusionに存在する5件の脆弱性を修正するセキュリティアップデートを公開しました。この中には、攻撃者が認証を回避したり、任意のコードを実行したり、仮想マシンからホストへ脱出したりすることを可能にする重大な欠陥3件が含まれています。 こ
「ITScape」と命名されたLinuxカーネルの重大な脆弱性(CVE-2026-46316)を悪用する概念実証(PoC)エクスプロイトが公開されました。この脆弱性により、悪意のあるゲスト仮想マシンがサンドボックスから脱出し、ホストシステム上でフルのカーネル(root)権限で任意のコマンドを実行できます。 研究者のH