
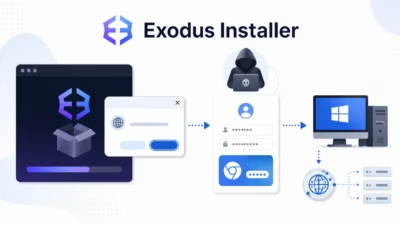
悪意あるExodusインストーラー、ブラウザ認証情報を窃取しPCをSOCKSプロキシに変える
仮想通貨ウォレット「Exodus」を装った悪意あるインストーラーが、ブラウザデータを窃取し、隠れた遠隔操作を可能にするとともに、感染したWindows端末をSOCKSプロキシの中継地点に変えるモジュール型リモートアクセス型トロイの木馬(RAT)の配布に使われています。 研究者らは、2026年7月下旬から8月中旬にかけ
仮想通貨ウォレット「Exodus」を装った悪意あるインストーラーが、ブラウザデータを窃取し、隠れた遠隔操作を可能にするとともに、感染したWindows端末をSOCKSプロキシの中継地点に変えるモジュール型リモートアクセス型トロイの木馬(RAT)の配布に使われています。 研究者らは、2026年7月下旬から8月中旬にかけ
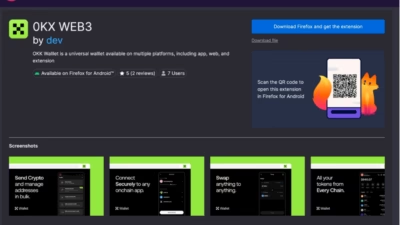
セキュリティ専門家が、偽装されたFirefox拡張機能を数十件発見しました。これらの悪質なアドオンは、仮想通貨ウォレットや一般的なユーティリティを装っていました。中には数か月間無害に見えていたものもありましたが、アップデート後に一転して危険なツールへと変貌し、パスワードや秘密鍵、ウォレットの復元フ

ウォレットの復元フレーズや秘密鍵、認証情報、クリップボードのデータを盗み出すよう設計された拡張機能が発見されました。研究者らはさらに、便利なツールを装いながら実際にはスポーツのスコア情報を表示するだけの、関連する偽装拡張機能37件も特定しています。 「Offside Wallet Theft Factory」と名付け

Google広告として表示されたClaudeインストール手順の検索結果が、MacSyncと呼ばれる高度なmacOS向けスティーラー兼リモートアクセス型トロイの木馬(RAT)を配布するために悪用されています。 この攻撃キャンペーンは、claude.aiドメイン上にある正規のClaude共有会話ページを悪用しており、信頼

人気の暗号資産ハードウェアウォレットを製造する企業が、情報漏えいの発生を受けて、数万人におよぶ顧客に対しフィッシング攻撃への警戒を呼びかけています。 SafePalは8月16日に更新情報を公開し、最近発生したインシデントにより39,798人の顧客に関連する注文情報が漏えいしたと明らかにしました。 影響を受け

Huntressは、本物のclaude.ai共有URL上でホストされ、有料Google広告で宣伝された偽のClaude Codeインストールガイドを通じて配布される、6段階構成のmacOS向け情報窃取型マルウェア兼リモートアクセス型トロイの木馬「MacSync」をリバースエンジニアリングにより解析この攻撃には偽造

「OnyxC2」と呼ばれる強力な新型クレデンシャルスティーラーが2026年初頭にサイバー犯罪フォーラムに登場しました。月額250ドルで脅威アクターに包括的な攻撃ツールキットを提供するとされています。 このマルウェアは、偽のWindowsアップデートパッケージやFinePrintのような正規ソフトウェアに見せかけたイン
大規模な認証情報窃取と隠密リモートアクセスを組み合わせた、機能充実の新たなLucid Stealerビルドが確認されました。 Telegramに関連するアンダーグラウンドチャンネルを通じて配布されているこのサンプルは、単純な圧縮実行ファイルではなく、正規のNode.js Single Executable Appli
脅威アクターが、macOS向けにアップグレードされたSHubスティーラーの新バージョン「Reaper」を引っ提げて再登場しました。すべてのMacユーザーが警戒すべき、巧妙な配布手口が使われています。 攻撃者はWeChat、Miroなどの人気アプリに見せかけた偽のダウンロードページを作成し、自動化されたClickFix

macOSユーザーを標的にしたClickFixキャンペーンは、AppleScriptベースの情報窃取マルウェアを配信し、14個のブラウザ、16個の仮想通貨ウォレット、200以上の拡張機能から認証情報とライブセッションクッキーを収集します。 Netskope Threat Labsの研究者Jan Michael Alc
すべての記事を読み込みました