
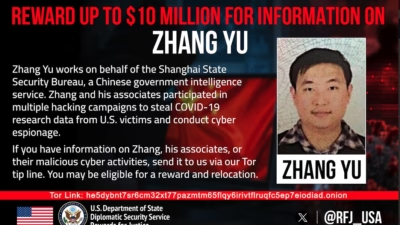
米国、中国人ハッカー「Hafnium」関与の容疑者に最大1,000万ドルの懸賞金
米国務省は、Microsoft Exchangeサーバーを狙った攻撃キャンペーン「Hafnium」に関与したとして起訴された中国籍のZhang Yu(張宇)容疑者について、有力な情報の提供者に最大1
米国務省は、Microsoft Exchangeサーバーを狙った攻撃キャンペーン「Hafnium」に関与したとして起訴された中国籍のZhang Yu(張宇)容疑者について、有力な情報の提供者に最大1
政府機関の警告によれば、イラン国家に関連するハッカーが「CHOSEN BRICK」と名付けられたWindowsマルウェア株を使用し、世界各地の反体制派、活動家、ジャーナリストを標的にしています。 このマルウェアはデータ窃取・スパイ活動機能を備えており、メール、Telegram、WhatsAppでのやり取りを収集するほ
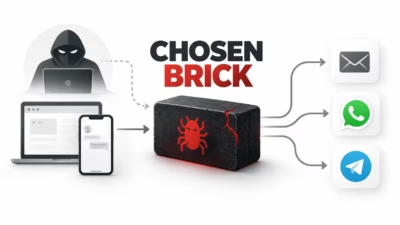
イラン国家と結びついたハッカーが、CHOSEN BRICKと呼ばれるWindowsマルウェアファミリーを使い、反体制派や活動家、ジャーナリスト、その他イラン政権にとって脅威とみなされる人物を監視しています。 このマルウェアは少なくとも2025年から活動しており、英国、米国、オランダなどの国々で標的が確認されています。

Anthropicは、金銭目的のサイバー犯罪グループやロシア・中国と関連する国家支援型のスパイ活動グループを含む複数の脅威アクターが、同社のAIモデル「Claude」を悪用目的で利用しようとしていたと明らかにしました。 同AI企業によると、2025年12月から2026年8月までの期間に、サイバー攻撃・影響工作、監視、

「うちのAIモデルの方がお前のより危険だ」合戦の最新事例として、Anthropicは木曜、サイバー犯罪者や国家支援型ハッカーたちがClaudeモデルを悪用し、サイバー攻撃の自動化、カミカゼドローン群の構築、大規模監視活動、さらには致死性の蚊媒介ウイルスのより危険な変異型の開発まで試みていると警告しました。Anthro
人工知能によって、これまで国家支援型ハッカーを単独犯の犯罪者と区別していたスキルの差がなくなってしまいました。Anthropicが木曜日に公開した脅威レポートによると、Claudeモデルの悪用が7つの被害領域にわたって確認されているといいます。 このレポートは2025年12月から2026年8月にかけて観測された活動の
ある報告書によれば、国家に関連するハッカーやサイバー犯罪者は、新たな標的を見つけ、従来の防御を回避するために、自動化とエージェント型技術を取り入れているといいます。 脅威アクターは攻撃の高速化と拡大を図るため、エージェント型AIとAIベースの自動化の活用を強めています。火曜日にGoogle Thre
eSecurity Planet のコンテンツおよび製品紹介は編集上の独立性を保っています。当サイトはパートナーへのリンクがクリックされることで収益を得る場合があります。 詳細はこちら 米司法省は水曜日、QScanおよびQTRouterという2つのハッキングプラットフォームを支えていたドメインを差し押さえ
人気記事
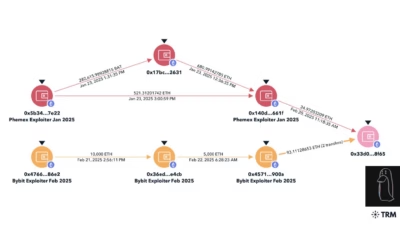
北朝鮮のハッカーたちは、盗んだ暗号資産をプロの仲介業者に引き渡すケースを増やしています。仲介業者はこれを他の犯罪収益と混ぜ合わせたうえで、一般通貨に変換します。英王立防衛安全保障研究所(RUSI)の新たな報告書によると、2024年1月から2025年9月までの間に北朝鮮は少なくとも28億ドル相当のデ
すべての記事を読み込みました