政府機関の警告によれば、イラン国家に関連するハッカーが「CHOSEN BRICK」と名付けられたWindowsマルウェア株を使用し、世界各地の反体制派、活動家、ジャーナリストを標的にしています。
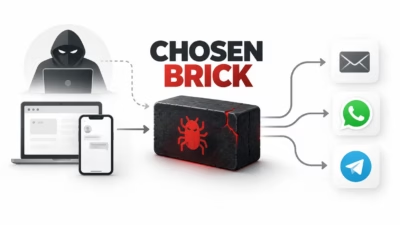
このマルウェアはデータ窃取・スパイ活動機能を備えており、メール、Telegram、WhatsAppでのやり取りを収集するほか、スクリーンショットの撮影や音声の録音も行います。
この脅威アクターは主に米国、英国、オランダの個人を標的としており、これらの国のサイバーセキュリティ機関はFBIと共同で共同勧告を発表しました。
典型的な攻撃は、信頼できる知人やテクニカルサポート担当者になりすましたソーシャルエンジニアリングのメッセージが、WhatsAppやTelegramを通じて標的に送りつけられるところから始まります。
脅威アクターは、正規のアプリケーション(Pictory、RunwayML、Norton Antivirus、Telegram、Adobe Flash Player、KeePassなど)を装った悪意あるファイルを標的に開かせようとします。その際、企業のセキュリティ対策を回避するために個人所有の端末で起動するよう仕向けることも多いとされています。
両機関の調査によると、使用される口実によっては、医療関連のおとりが用いられる場合もあったといいます。
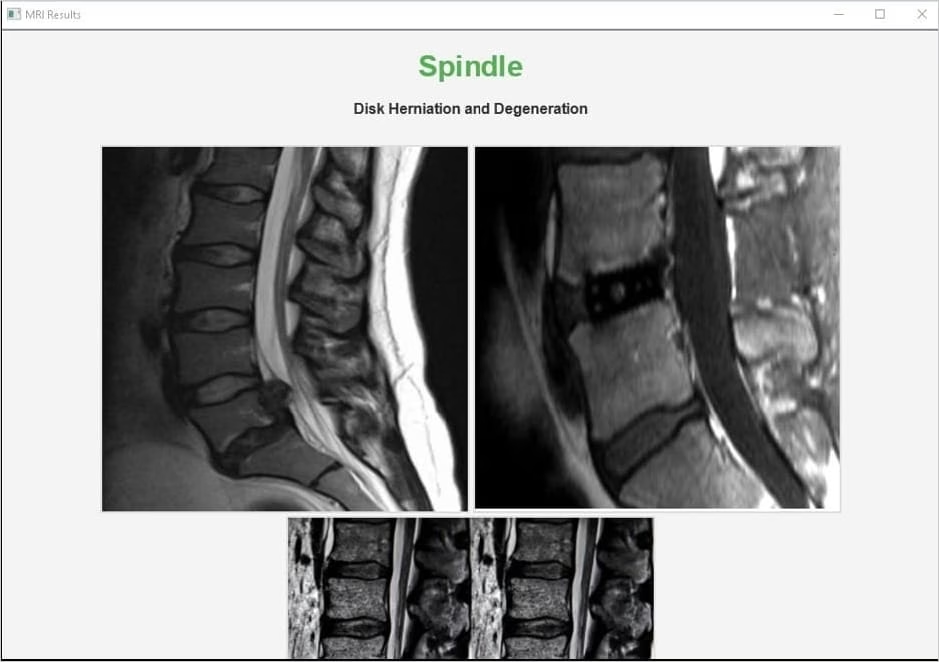
これらのアプリは、おとりの内容と一致する説得力のあるインターフェースを表示する一方で、裏では密かにCHOSEN BRICKをインストールし、Windowsレジストリの「Run」キーを通じて永続化を確立します。
このマルウェアは検知を回避するためMicrosoft Defenderに除外設定を追加し、被害者のIDに対応する専用のTelegramボットに接続してコマンド・アンド・コントロール(C2)を確立します。
起動されると、CHOSEN BRICKは以下の動作を実行できます。
- システム情報の収集
- 実行中プロセスの列挙
- スクリーンショットの取得
- マイクを通じた音声録音
- メール内容の窃取
- TelegramまたはWhatsAppのブラウザデータの窃取
- 追加ペイロードの「C:\Windows \SysWOW64」へのダウンロード
- ファイルの削除
- ホストシステム全体のワイプ
窃取されたデータはTelegramや、VultrObjects、StorjShareといったクラウドサービスを通じて外部に持ち出されます。さらに新しいバージョンのCHOSEN BRICKでは、活動を隠蔽するためにトラフィックがSOCKS5プロキシ経由でルーティングされています。
この勧告では、窃取されたデータが親イラン派のリークサイトに掲載されるケースもあり、これが一種の嫌がらせとして機能し、海外にいる反体制派の身体的リスクを高めていると指摘しています。
「イランは、反体制派、活動家、ジャーナリストなど政権への脅威とみなす個人の弾圧を支援するため、サイバー活動をほぼ間違いなく利用しています」と、両政府機関は述べています。
「イランの情報機関が、政権の敵とみなす個人に対して、国際的に誘拐や殺害作戦を画策したケースもあります」
被害の可能性がある個人や組織は、レジストリの「Run」エントリに不審な項目がないか確認し、勧告で共有された侵害の痕跡(IoC)についてログを調査する必要があります。
TelegramのAPI、Backblaze B2、VultrObjects、StorjShare、IPRoyal、LightningProxiesへの予期しない接続についても、不審なものとして調査すべきです。