米国、英国、オランダのサイバーセキュリティ・情報機関は共同で勧告を発表し、Windows向けマルウェア「Chosen Brick」について警告しました。このマルウェアはイラン国家が支援するサイバー攻撃者によって、世界各地の反体制派、活動家、ジャーナリストを標的に展開されているとされています。
少なくとも2025年から活動しているとされるChosen Brickは、イランのオペレーターによって利用されており、連絡先情報、メール、ソーシャルメディアのメッセージ、その他個人の位置情報や生活パターンの追跡に使えるさまざまなデータを収集する目的で使われています。
各当局は、こうした活動が体制にとって脅威と見なされる個人への国家主導の弾圧を直接後押しするものだと指摘しています。窃取された個人情報は、標的への嫌がらせのため親イラン系のリークサイトに投稿されることもあるといいます。
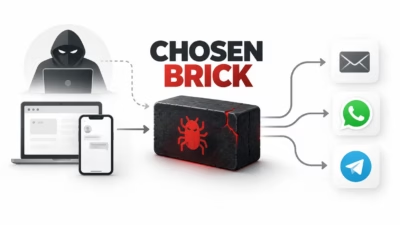
攻撃の連鎖は通常、WhatsAppやTelegramといったメッセージングプラットフォーム上で始まります。攻撃者は標的について事前に調査を行い、知人やプラットフォームの技術サポート担当者になりすまして信頼関係を築いた上で、悪意あるファイルを送り込みます。
攻撃者は標的の業務用デバイスを通じて最初の接触を図ることが多いものの、セキュリティ対策によってファイルの送信が阻止された場合は、企業側の防御を回避するために個人所有のデバイスへ接触の場を移そうとします。
被害者を欺くため、攻撃者は悪意あるインストーラーを正規のユーティリティソフトウェアや、MRI検査結果などの偽の医療文書に偽装します。ファイルが開かれると、おとりとなる画面を表示する一方で、バックグラウンドで密かにマルウェアを実行します。
これまでに確認された感染はすべてWindowsを標的としたものです。実行されると、Chosen Brickはレジストリの Run キーを利用して再起動後も persistence(永続性)を確保し、Microsoft Defenderに除外設定を追加することでローカルのセキュリティツールによる検知を回避しようとします。
コマンド&コントロール(C&C)の運用にあたっては、このマルウェアは感染した端末ごとに一意のTelegramボットIDを割り当て、運用上の秘匿性を保ちつつ被害者間での情報の混在を防いでいます。データの外部送信はTelegramのインフラおよびクラウドストレージサービスを通じて行われます。
FBIは別途、イラン国家が支援するハッカーが体制の反対者を標的とするマルウェア攻撃においてTelegramをC&Cインフラとして利用してきた実態を説明する文書を公表しています。
Chosen Brickには広範な監視機能および破壊機能が備わっています。攻撃者はスクリーンショットの取得、マイクを使ったホスト音声の録音、ブラウザに保存されたチャットデータの抽出、メールの窃取、二次的なマルウェアペイロードの展開、そしてデータを消去するコマンドの実行が可能です。
このマルウェア自体には自動的な水平移動(ラテラルムーブメント)の機能はありませんが、二次ペイロードをダウンロードできる機能により、攻撃者は手動でアクセス範囲を拡大できます。
翻訳元: https://www.securityweek.com/us-uk-dutch-agencies-expose-iranian-chosen-brick-surveillance-malware/