
Signalの重大な脆弱性、通話終了後もマイクが有効なままになるおそれ
Signalの通話ライブラリ「RingRTC」に重大な脆弱性が見つかりました。悪意のある通話参加者が、相手ユーザーが切断を試みた後も音声を受信し続けられるおそれがあります。 この脆弱性は「CVE-2026-113380」として追跡されており、影響を受けるのはRingRTCの2.72.0より前のバージョンです。CVSS
Signalの通話ライブラリ「RingRTC」に重大な脆弱性が見つかりました。悪意のある通話参加者が、相手ユーザーが切断を試みた後も音声を受信し続けられるおそれがあります。 この脆弱性は「CVE-2026-113380」として追跡されており、影響を受けるのはRingRTCの2.72.0より前のバージョンです。CVSS
公共Wi-Fiは今も攻撃者にとって格好の標的です。セッションハイジャック、フラットネットワーク上でのARPスプーフィング、ルーターレベルでのDNS傍受――これらはいずれも高度な技術を必要とせず、暗号化されていない接続と多少の忍耐さえあれば実行できてしまいます。VPNトンネルがすべての問題を解決する
OpenSSLプロジェクトは、OpenSSL 4.1.0の最初のアルファ版をリリースしました。これにより開発者は、信頼性の低い接続上での暗号化通信と、より高速な耐量子暗号に対応したバージョンを早期に確認できるようになります。今回のリリースは、一般提供までまだ数か月を要するバージョンの、最初のテストビル
執筆 Nam Phong · 公開日 2026年8月18日 · 更新日 2026年8月18日
今週、複数の分散型サービス妨害(DDoS)攻撃がセキュアメッセージングサービスThreemaを標的にし、通信に深刻な障害が発生しました。 Threema On-Premを利用している組織は、自社のインフラに依存しているため影響を受けませんでした。 金曜日に公開した事後報告レポートの中で、このエンドツーエンド暗号化イ
セキュリティ、速度、料金、ストリーミング、プライバシー、対応デバイス数といった観点でSurfsharkとNordVPNを比較し、自分のニーズに最も合うVPNを見つけましょう。 eSecurity Planet のコンテンツおよび製品の推奨は、編集上の独立性を保っています。パートナーへのリンクをクリックする
スイスの暗号化通信プロバイダーであるProtonは、主要なITインフラが停止したり、オフラインになった際にも組織がメールやビデオ通信を継続できるよう支援する、専用の事業継続サービスの提供を開始しました。 このサービスはProton MailとProton Meetを基盤としており、セキュリティチームや
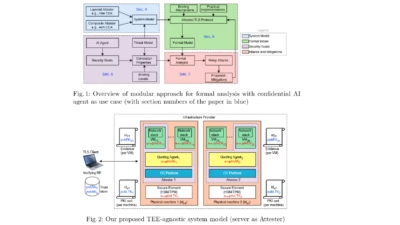
クラウド信頼の幻想 セキュアなクラウドコンピューティングにおける信頼は、本来、送信されたデータの真の受信者を検証することから始まります。しかし今回、新たな形式検証によって、Attested TLSプロトコルが正確な保証を提供できないケースがあることが明らかになりました。 Attested TLSは
フランス政府専用チャットアプリ「Tchap」、正規アカウント盗用により侵害——攻撃者は13.5GBのデータを窃取したと主張流出データには7万3,000件のアカウント、64万件超のメッセージ、800以上のチャットルームが含まれる模様——プライベートチャットは暗号化済み、公開ルームは非暗号化ANSSIおよびDINUMが
ハッカーがSignalのアプリ内メッセージ機能を悪用し、ユーザーをだましてバックアップの回復キーを入手しようとする新たなフィッシング攻撃が確認されています。攻撃者はこのキーを使って、長年にわたる秘密の会話記録を解読できます。 このキャンペーンでは「Signal Support」を名乗るメッセージが送りつけられ、データ
すべての記事を読み込みました