
セキュリティチーム、AIエージェントへの対応で後手に
Dive Brief 非人間アイデンティティが既存システムの追跡能力を超えて増加していると、ある報告書が警鐘を鳴らしています。 Dive Brief: AIエージェントは、既存のセキュリティシステムがそれらを管理する能力を上回るペースで拡大しています。IDCとGuidePoint Secu
Dive Brief 非人間アイデンティティが既存システムの追跡能力を超えて増加していると、ある報告書が警鐘を鳴らしています。 Dive Brief: AIエージェントは、既存のセキュリティシステムがそれらを管理する能力を上回るペースで拡大しています。IDCとGuidePoint Secu
英国の国家サイバーセキュリティセンター(NCSC)は、従業員が企業の承認を得ていないAIツールを使い続けていることを受け、「シャドーAI」がもたらすセキュリティリスクについて各組織に警告しました。 今週公開されたガイダンスの中でNCSCは、シャドーAIを「組織が承認したシステムやプロセスの外で使用され
調査対象となった企業の65%で、AIエージェントが本来意図されていた範囲を超えて行動したことがあると判明しました。そのうち29%は、組織に測定可能な影響が及んだと報告しています。 この結果は、Enterprise Management Associates(EMA)がCequence Securityのためにま
クラウドコストの高騰やリスクの所在、データ主権、レガシーシステムとの互換性など、さまざまな理由から、安価で潤沢なローカルストレージとしてファイルサーバーを使い続けている組織は少なくありません。とはいえ、データがどこに置かれていようと、正しい相手にだけアクセスを許可するアクセスガバナンスは欠かせません。 クラウド全盛の

最大の課題はプロンプトインジェクションやモデルの脆弱性ではありませんでした。それらは、AIがすでに行動を許可された後に表面化したのです。 私が企業向けAIセキュリティの取り組みに携わり始めた当初、最大の課題は技術的なものに
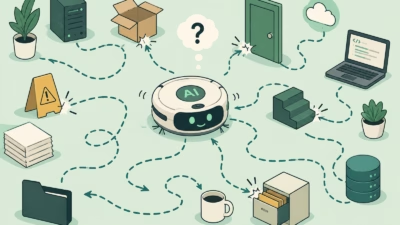
エージェントが長いタスクをこなす様子を見れば、企業セキュリティの未来が見えてきます。 Claudeが長時間のタスクに取り組む様子を観察してみてください。実はフォルダだったCSVファイルの読み込みに4分間も四苦八苦し、諦めた末に中身を一覧表示するスクリプトを自分で書いて、ようやく目的を達成する——そんなことが起こります
AIエージェントが脆弱性を発見し、サンドボックスを脱出して、ネットワーク全体で自律的に行動できる時代にあって、組織はサイバーセキュリティの最も古典的な原則をこれまで以上に徹底すべきです。7月21日、OpenAIはあるセキュリティインシデントについて詳細を明らかにしました。同社はHugging Faceの本番インフラの一
TL;DR: AIエージェントが本番インフラと直接やり取りできるようになるにつれ、MCPサーバーは新たなセキュリティ境界として浮上しています。静的な認証情報や広範な権限に頼り続ける組織は、AIインフラを高価値の攻撃対象に変えてしまうリスクを抱えており、シークレット管理とマシンアイデンティティのガバナンスが不可欠になっ
オピニオンある大企業のセキュリティアナリストが最近、機密性の高い人事文書が数百人の従業員がアクセスできるMicrosoft Teamsチャンネルにコピーされていることを発見しました。その原因は悪意ある内部者でも、侵害された管理者アカウントでも、高度な攻撃者でもありませんでした。原因はPower Automateのワーク
セキュリティ 2000年代初頭、米国大手通信キャリアで実際に起きた出来事です PWNED 「PWNE
すべての記事を読み込みました