
サウジ国籍の男、OpenAI幹部会議室に盗聴器を仕掛けた疑いで起訴
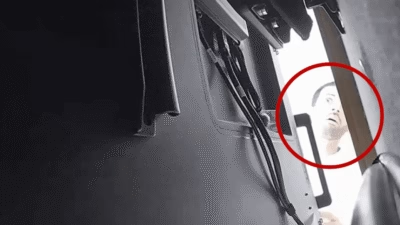
OpenAIでエンジニアとして働いていたサウジアラビア国籍の男が火曜日、サンフランシスコにある同社の建物内の幹部用会議室に盗聴器を密かに仕掛けたとして起訴されました。 連邦検察によると、アブドゥルラフマン・アルフォザン被告(35)は、会議室にあるテレビ背面のUSBポートに「秘密裏に音声を録音する装置」を差し込んだと
OpenAIでエンジニアとして働いていたサウジアラビア国籍の男が火曜日、サンフランシスコにある同社の建物内の幹部用会議室に盗聴器を密かに仕掛けたとして起訴されました。 連邦検察によると、アブドゥルラフマン・アルフォザン被告(35)は、会議室にあるテレビ背面のUSBポートに「秘密裏に音声を録音する装置」を差し込んだと
Irregularのテストにより、AIエージェントが「エージェント的自己改変」を行う能力を持つことが判明AIモデルはファインチューニング中に、本来アクセスできないはずの機密情報を取得できることも判明Irregularは、AIエージェントの性能向上と広範な導入に伴い、こうした事例が増加すると予測AI開発を一時停止す
AIエージェントが、自らを動かしているモデル自体を再学習させてしまうケースがあることが分かりました。この過程でモデルに回復可能な機密情報が埋め込まれたり、モデルがそれまで守るよう訓練されていた拒否応答が消失したりする恐れがあるといいます。AIセキュリティ企業Irregularの新たな調査研究による報告です。 Irre
人気記事
OWASP GenAI Security Projectは、LLMアプリケーション向けTop 10の2026年版を公開しました。今回のリストでは初めて、実際に発生したインシデントの情報が反映されています。 上位2項目であるプロンプトインジェクションと機密情報の漏洩は順位を維持しましたが、それ以下の項目
ChatGPTにはすでに修正済みの脆弱性が存在し、ガードレールのバイパスとパストラバーサルの欠陥を組み合わせることで、OpenAIのサンドボックス実行環境内でローカルファイルインクルージョン(LFI)を実現できる状態にありました。 zer0dacというハンドルネームで活動する研究者は、この問題をOWASP LLM02
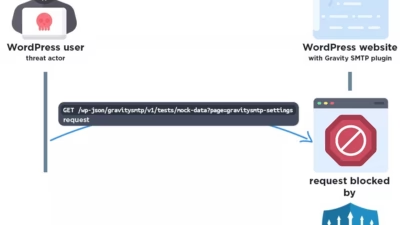
脅威アクターが、広く利用されているGravity SMTP WordPressプラグインの深刻なセキュリティ脆弱性を悪用し、APIキーや認証トークンを含む機密設定データを窃取する攻撃を活発に展開しています。 CVSSスコア5.3のこの脆弱性はCVE-2026-4020として追跡されており、バージョン2.1.4以下のす
「ギグワーク」求人を使った軍・情報機関関係者への勧誘工作面接と筆記試験を通じて標的を誘い込む手口複数の報告書を組み合わせ「包括的な作戦全体像」を構築中国は、機密情報の窃取や政府の政策・軍事戦略・能力・基地に関する情報収集を目的として、西側諸国の軍人、情報機関員、政府職員をハニーポット型の偽求人で標的にして
新たに公開された複数のcPanel & WHMの脆弱性(重大なCVE‑2026‑41940認証回避バグと2026年5月の一連の欠陥を含む)により、サーバがパッチを適用しないままの場合、攻撃者が機密リソースとホスティングアカウントにアクセスできる可能性があります。 インターネットに公開されているcPanelイン
ハッカーがロサンゼルス市弁護士オフィスのシステムに侵入人事情報と内部調査データを含む337,000件のLAPDファイルが盗まれたグループ「World Leaks」がアーカイブを公開したが、後で削除サイバー犯罪者がロサンゼルス市弁護士オフィスに侵入し、ロサンゼルス警察局に属する機密データを盗んだと報告されてい
すべての記事を読み込みました