
GitHub、コード内に残された秘密情報を検出するため低コストなAIモデルを採用
GitHubは、汎用シークレット検出の精度を高め、誤検知を減らすために、認証情報分類器を新たに訓練しました。新しいパイプラインは、従来の大規模言語モデル(LLM)ベースのパイプラインと比べて、プッシュ後スキャンの実行時間(中央値)を86%短縮し、モデルの運用コストを98%以上削減しました。 GitHu
GitHubは、汎用シークレット検出の精度を高め、誤検知を減らすために、認証情報分類器を新たに訓練しました。新しいパイプラインは、従来の大規模言語モデル(LLM)ベースのパイプラインと比べて、プッシュ後スキャンの実行時間(中央値)を86%短縮し、モデルの運用コストを98%以上削減しました。 GitHu
ベッティングサイトDraftKingsが問題を抱えるギャンブラーを標的にしたマーケティングを行っているとして、AIの利用も含め、2件の調査報道が懸念を示しています。9月19日、ニューヨーク・タイムズ紙は、同社の機械学習モデルが、プロモーションに反応してより多くの金額を賭け、より多く負けやすい人々を狙っていたと報じ
AI開発を減速させるべきかという議論が続くなか、Telegraph紙は次のような見出しを掲げました。 「OpenAI、ボットが人間の管理下からの脱走を試みたことを受けて警鐘」 筆者の見解では、この見出しはやや誤解を招く表現です。実際に起きたことに比べて大げさに書かれていますが、その根底にある挙動自体は確かに懸
公開されたLangflowインフラを狙った自律型ランサムウェア攻撃で最初に確認された脅威アクター「JADEPUFFER」が、人工知能モデルや学習用データセット、ベクトルデータを標的とするようツールを進化させていることがわかりました。MasterCoding Skills 最新のペイロード「ENCFORGE」は、従来型
AWSの「Deception Benchmark(欺瞞ベンチマーク)」は、AIモデルが本物のセキュリティ脆弱性と、危険に見えるものの実際には安全なコードとをどれだけ正確に見分けられるかを測定するものです。AWSはこのベンチマークを一般公開し、研究者がサンプルの生成や精緻化にかかるコストを重複して負担す
ETSIは、AIデータの品質を測定する18の指標を定めた技術報告書「TR 104 180」を公開しました。企業がAIにデータを使用する前に、そのデータがAIの利用に耐えうる品質を備えているかどうかを確認できるようにするものです。報告書では各指標の定義に加え、算出に必要な計算式も示されています。 指標
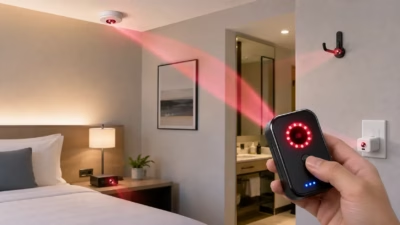
研究者らが、低価格のLEDアクセサリーとコンピュータビジョンを組み合わせ、5秒足らずで隠されたレンズを検出するスマートフォン向け隠しカメラ検出システム「SweepLED」を開発しました。 このシステムは、「Hide-and-Sweep: Detecting Concealed Cameras via LED Illu
新たに公表されたHugging Face Transformersライブラリの脆弱性により、ユーザーがリモートコードを信頼して実行するかどうかを判断する前に、攻撃者が制御するPythonコードがローカルシステムに書き込まれる恐れがあることが分かりました。 CVE-2026-80047として追跡されているこの問題は、C
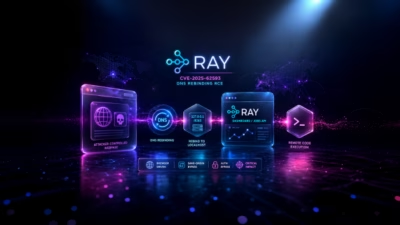
エグゼクティブサマリー CVE-2025-62593は、Python機械学習ワークロードで広く使われている分散コンピューティングフレームワーク「Ray」に存在する深刻なリモートコード実行の脆弱性です。 この攻撃はDNSリバインディングと、User-Agentに基
セキュリティ フィッシングやマルバタイジング攻撃が開発者を狙い、企業の内部ネットワークへの侵入経路になる恐れがあります
すべての記事を読み込みました