
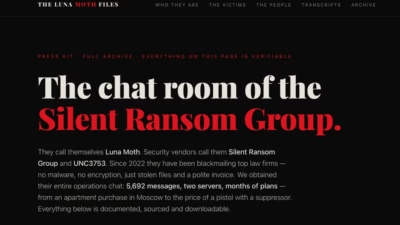
流出チャットが明かすロシア系恐喝グループの手口、米法律事務所に「エージェント」を潜入
ロシアを拠点とするサイバー恐喝グループのメンバーが、米国の法律事務所に工作員を送り込み、企業幹部を誘拐し、さらには軍関係者を勧誘して潜水艦発射型の核戦力を探らせようと計画していたことが分かりました。Recorded Future Newsが確認した流出チャットから明らかになりました。 このアーカイブは、動機を明かし
ロシアを拠点とするサイバー恐喝グループのメンバーが、米国の法律事務所に工作員を送り込み、企業幹部を誘拐し、さらには軍関係者を勧誘して潜水艦発射型の核戦力を探らせようと計画していたことが分かりました。Recorded Future Newsが確認した流出チャットから明らかになりました。 このアーカイブは、動機を明かし
セキュリティ
AiTM(Adversary-in-the-middle、中間者)フィッシングが、法律事務所への侵入手口として単独で最も多く使われる手段となりました。多要素認証(MFA)の導入がすでに広く進んでいるこの業界において、従来型の認証情報窃取を上回り、日常
セキュリティ 管理者パスワードさえあれば、誰にでもなりすまし、何でも閲覧できてしまう PWNED 週
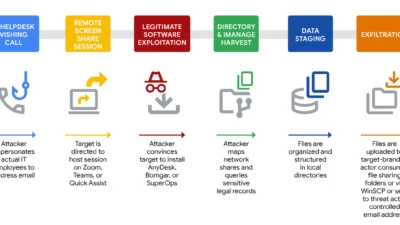
UNC3753(Luna Moth、Chatty Spider、Silent Ransom Groupとも呼ばれる)による集中的なデータ窃取・恐喝キャンペーンが、米国の専門サービス、法律、金融サービス企業の数十社を標的にしています。 このグループの特徴は、迅速かつ人間中心の侵害手法にあります。ボイスフィッシング(ビッ
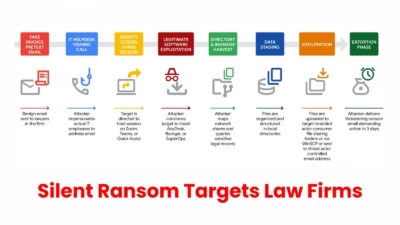
「UNC3753」として知られる金銭的動機を持つ脅威アクターが、米国全土の法律事務所、専門サービス企業、金融機関を積極的に標的にしています。 2026年1月から5月にかけて活動するこのグループは、Silent Ransom Group、Luna Moth、Chatty Spiderとも呼ばれており、従来のランサムウェ

法律事務所GrayRobinsonへのサイバー攻撃により、6万5,000人が被害を受けました。また、ミズーリ州のC2N DiagnosticsとコロラドのVirta Healthもデータ侵害を発表しています。 GrayRobinson フロリダ州オーランドに拠点を置く法律事務所GrayRobinson, P
サイバーセキュリティ企業Mandiantの新たなレポートによると、恐喝グループ「Silent Ransom Group」が米国の法律事務所や専門サービス企業をソーシャルエンジニアリング攻撃で積極的に狙っており、最初の接触からわずか数時間以内にデータ窃取が行われるケースも確認されています。 このレポートは、先週FBIが

脅威クラスター「UNC3753」は、サイレント・ランサム・グループまたはルナ・モスの名でも広く追跡されており、米国の専門職・法律・金融サービス業界を積極的に狙っています。 MandiantのGoogleスレット・インテリジェンス・グループ(GTIG)によると、この金銭目的のキャンペーンは、音声フィッシング(ビッシング
執筆者:Chad Reams、Tufail Ahmed、Keith Knapp、Ashley Frazer、Tyler McLellan はじめに 2026年1月から5月にかけて、Mandiantは金銭的動機に基づくデータ窃取・恐喝キャンペーンを確認しました。このキャンペーンは、脅威クラスター UNC375
すべての記事を読み込みました