
ハッカーに禁錮8年、納税者から330万ドルを盗んだ罪
ナイジェリア国籍の男が、2019年以降に米国の税務申告代行業者を狙って繰り返されたスピアフィッシング攻撃に関与したとして、禁錮8年の判決を受けました。 この男は40歳のチュクウェメカ・ビクター・アマチュク被告(別名チュクウェメカ・ビクター・エレトゥオ、ソー・クワン・レオン)です。2025年8月にフランスから米国へ引き
ナイジェリア国籍の男が、2019年以降に米国の税務申告代行業者を狙って繰り返されたスピアフィッシング攻撃に関与したとして、禁錮8年の判決を受けました。 この男は40歳のチュクウェメカ・ビクター・アマチュク被告(別名チュクウェメカ・ビクター・エレトゥオ、ソー・クワン・レオン)です。2025年8月にフランスから米国へ引き
Proofpointが観測、TelegramでRAT「PackClient」が販売され、TA4922が使用中国とインドで税務当局を騙るメールを送りつけ、PackClientのインストーラーを配布高度な機能を備えたRAT、研究者はアジア圏を超えた拡散を警告中国のハッカーたちが、ここ約3カ月にわたり、高度なリモートア
中国語話者の脅威アクターとして追跡されているTA4922が、税務をテーマにしたフィッシングキャンペーンを用いて、Telegramチャンネル上で販売されているモジュール式リモートアクセス型トロイの木馬(RAT)フレームワーク「PackClient」を展開しています。 Proofpointの研究者たちは、2026年5月か
セキュリティ研究者が、税務関連のメールを装ってWindowsユーザーに高度なメモリ常駐型マルウェアを配布する、精巧なフィッシングキャンペーンを発見しました。 この悪意ある攻撃は、ソーシャルエンジニアリングと政府機関へのなりすましを巧みに組み合わせ、被害者を自ら自分のシステムを危険にさらす行動へと誘導します。 Cyfi
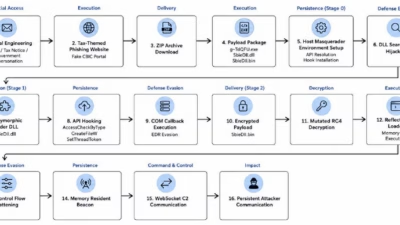
サイバー犯罪者が税務をテーマにしたフィッシングメールを悪用し、高度なインメモリマルウェアをWindowsシステムに展開しています。従来のディスクベースの検出機構を巧みに回避するこの手法が、新たな脅威として注目されています。 攻撃の起点となるのは、被害者が受け取る悪意のある添付ファイルを含むフィッシングメールです。添付
ハッカーたちはTAX#TRIDENTとして追跡されるキャンペーンで、偽のインド所得税評価ページを使ってWindowsユーザーを積極的に標的にしています。 このキャンペーンは、緊急性を作り出すために設計された不正な税務評価またはペナルティページから始まります。被害者はダウンロードするように促されます。これは公式の文書
サイバー犯罪者は、税務申告シーズンのストレスと緊急性を再び悪用しています。金銭的な懸念と重要な財務メールの期待を組み合わせることで、サイバー犯罪に最適な環境が生まれます。 2026年の最初の数か月だけでも、セキュリティ研究者は税務テーマを使用してマルウェアを拡散し、認証情報を盗み、金融詐欺を行う100以上のメールキャ

サイバー犯罪者は、グローバルな税務申告シーズンを再び悪用し、IRS(米国内国歳入...

2026年初頭に、マルウェア、リモートアクセスツール、詐欺スキーム、認証情報フィ...

税務をテーマにしたGoogle広告が、BYOVD型EDRキラーの配信に悪用されて...
すべての記事を読み込みました