
Meta製Museのゼロデイ脆弱性、ローカルアプリがAIエージェントを乗っ取る恐れ
Mac上の音声アシスタントが、誰か別の人物のマイクとリモコンを同時に乗っ取られてしまう――そんな事態が現実味を帯びています。AIエージェント「Muse」に発見されたゼロデイ脆弱性により、通常のローカルプロセスがユーザーの音声入力を横取りし、すでにエージェントに付与されているアクセス権限を悪用できる
Mac上の音声アシスタントが、誰か別の人物のマイクとリモコンを同時に乗っ取られてしまう――そんな事態が現実味を帯びています。AIエージェント「Muse」に発見されたゼロデイ脆弱性により、通常のローカルプロセスがユーザーの音声入力を横取りし、すでにエージェントに付与されているアクセス権限を悪用できる
AIアシスタントアプリケーション「Muse」に存在するとされるゼロデイ脆弱性について、新たに概念実証(PoC)コードが公開されました。 この欠陥を悪用すると、ユーザーのアカウント権限で既に動作しているマルウェアがアプリのディクテーション(音声入力)通信をリダイレクトし、プロンプトを傍受した上で、認証関連の情報を取得で
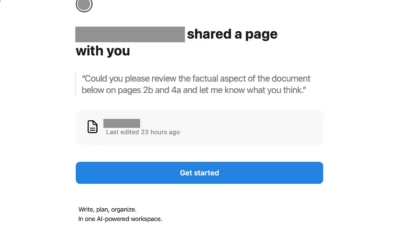
攻撃者集団が、ごく普通のNotion通知を武器に変えて従業員の認証情報を盗み出す手口を編み出しました。DOUBLOON DREDGERと呼ばれるこのグループは、経営幹部を装った偽アカウントを作成し、文書共有の招待を送りつけたうえで、複数のPDFファイルを経由させて被害者を誘導し、最終的に認証トーク
金銭目的の脅威アクターが、無料のNotionアカウント、悪意のあるPDF、デバイスコードフィッシングを悪用し、標的組織から認証トークンを窃取していることが確認されました。 Sublimeの脅威インテリジェンス&リサーチチームは、このアクターをDoubloon Dredgerとして追跡しています。同チームは、No
最近発覚したハッキングキャンペーンは、Microsoft Teamsからの通知を装い、Microsoftの正規の認証インフラを悪用して、企業のOutlook、SharePoint、OneDriveアカウントを侵害していました。 Check Pointのサイバーセキュリティ研究者らは、7月29日公開のブログ投稿で

本インシデントは、攻撃者がレビュー可能なソースコードとは異なるソフトウェアパッケージに悪意あるコードを隠ぺいできることを浮き彫りにしています。 OpenAI Codexのリモートユーザーインターフェースを装った悪意あるnpmパ

Codex UIツールを装った悪意あるnpmパッケージを研究者が発見攻撃者は有効期限のないリフレッシュトークンを含むCodex認証トークンを窃取Aikido SecurityはCodexユーザーを標的とする2つのAndroidアプリも発見新たに発見されたnpmに対するサプライチェーン攻撃が、OpenAI C
近年、NPMエコシステムは複数のサプライチェーン侵害に悩まされている。一般的に、サイバー犯罪者は漏洩した認証情報を悪用してリポジトリを改ざんし、侵害されたバージョンを配布する。しかし最近、極めて奇妙なキャンペーンが出現した。具体的には、人気のNPMパッケージCodexUI Androidが、ユーザーのCodex認証キ

脅威アクターがユーザーのChatGPTセッションを盗むためのブラウザ拡張機能を1...

ChatGPTユーザーは要注意です。ブラウザ拡張機能が、あなたのアカウントや身元...
すべての記事を読み込みました