
SonicWall、SMA 1000アプライアンスの認証前SSRF脆弱性を修正(CVE-2026-102255)
SonicWallは、主力のセキュアモバイルアクセス(SMA)1000シリーズアプライアンスに存在する4件の脆弱性にパッチを適用しました。そのうちの1件(CVE-2026-102255)は、認証を受けていないリモートの攻撃者が「アプライアンスに自分の代わりにリクエストを発行させ、内部機能に到達して不正
SonicWallは、主力のセキュアモバイルアクセス(SMA)1000シリーズアプライアンスに存在する4件の脆弱性にパッチを適用しました。そのうちの1件(CVE-2026-102255)は、認証を受けていないリモートの攻撃者が「アプライアンスに自分の代わりにリクエストを発行させ、内部機能に到達して不正
米サイバーセキュリティ・インフラストラクチャセキュリティ庁(CISA)は、MikroTik RouterOSに新たな重大な脆弱性が見つかったとして警告を発しました。この脆弱性を悪用されると、リモートコード実行やサービス拒否(DoS)を引き起こされる恐れがあります。 この脆弱性は「CVE-2026-84411」として追
Check Pointは、同社のVPNゲートウェイおよびセキュリティ管理製品に影響する2件の重大な脆弱性が攻撃者によって実際に悪用されているとして、緊急のセキュリティ勧告を発表しました。 CVE-2026-85102およびCVE-2026-93616として追跡されているこれらの脆弱性は、いずれもCVSS深刻度スコア9
ある脅威アクターが、marimoに存在する認証前リモートコード実行(RCE)の脆弱性を悪用し、AWS認証情報を収集したうえでAWS Secrets ManagerからSSH秘密鍵を取得し、わずか8秒で踏み台ホストへの認証を完了させていたことが分かりました。 CVE-2026-39987として追跡されているこの脆弱性は
FreeRDPはバージョン3.31.0をリリースしました。これは、広く利用されているRDP(リモートデスクトッププロトコル)のオープンソース実装において、公表済みの22件の脆弱性を修正する大規模なセキュリティ・安定性アップデートです。 プロジェクトのメンテナーはこのリリースを「大規模なバグ修正およびセキュリティリリー
vBulletinに存在する認証前のリモートコード実行の重大な脆弱性(CVE-2026-61511として追跡)により、認証を受けていない攻撃者が脆弱なフォーラムサーバー上で任意のPHPコードを実行できる可能性があることが分かりました。Softwarevulnerability database SSD Secure
Progressが提供するKemp LoadMasterは、広く導入されているエッジ型ロードバランサーおよびADC(アプリケーション配信コントローラー)ですが、CVE-2026-8037として追跡されている重大な認証前リモートコード実行(RCE)脆弱性の中心に位置しています。 この脆弱性は、LoadMasterのAP
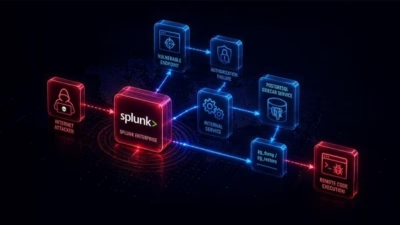
概要 Resecurityは、CVE-2026-20253の悪用を追跡しています。これは、Splunk EnterpriseのPostgreSQL Sidecarサービスに影響を与えるクリティカルな認証前リモートコード実行(RCE)脆弱性です。この欠陥は、認証チ
Roundcube Webmailのユーザーに対し、複数のセキュリティ脆弱性の開示を受け、直ちにシステムを更新するよう求められています。その中には、ログインなしに攻撃者が悪意あるデータベースクエリを実行できる、認証前に悪用可能な重大なSQLインジェクションの欠陥が含まれています。 これらの脆弱性は、長期サポート版およ

敵対者は、重大なセキュリティ欠陥の公開からわずか4時間以内に、脆弱なPraisonAIノードに対する標的型偵察キャンペーンを開始しました。CVE-Detector/1.0として識別される自動スキャンエンティティは、警告が表面化した直後にプラットフォームの露出したインスタンスに対する攻撃を開始し、Sysdigの脅威イン
すべての記事を読み込みました