
MFA未導入とサードパーティ管理の甘さが招いた欧州銀行への侵入
欧州のある銀行が、サードパーティ管理の外部ゲートウェイにおける認証対策の不備を突かれ、長期間にわたるサイバー侵入を受けました。 この事案では、仮想プライベートネットワーク(VPN)への不正アクセスに加え、パスワード推測の繰り返し、社内ネットワークのスキャン、中央管理サーバー上での悪意あるコードの実行試行が確認されまし
欧州のある銀行が、サードパーティ管理の外部ゲートウェイにおける認証対策の不備を突かれ、長期間にわたるサイバー侵入を受けました。 この事案では、仮想プライベートネットワーク(VPN)への不正アクセスに加え、パスワード推測の繰り返し、社内ネットワークのスキャン、中央管理サーバー上での悪意あるコードの実行試行が確認されまし
AIを使ったディープフェイクで経営幹部を信じ込ませ、海外への巨額送金を承認させる詐欺師はメッセージアプリと音声クローンで上級幹部になりすますAI時代に進化するビジネスメール詐欺(BEC)の手口が浮き彫りにサイバー犯罪者が、AIを使ったディープフェイクで経営幹部を狙い、イタリアの大手銀行に1億ドル超を海外へ送金させ
Zimperium社のzLabsの研究者が、自動化された多段階の感染プロセスを使用するAndroidトロイの木馬を分析しました。 今回新たに判明したのは、RatHatが感染デバイスのアクセシビリティツリーへのアクセス権をライブAIアシスタントに与え、あらかじめ決められたスクリプトに従うのではなく、どこをタップ・ス
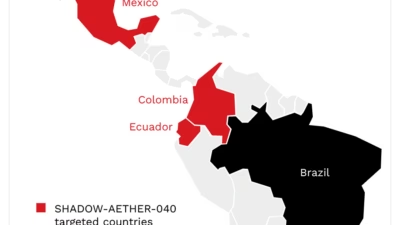
バンキング型トロイの木馬は通常、個人の一般顧客を標的にします。しかし、BREEZE COMETというグループが選んだのは、それよりもはるかに大規模な標的でした。Google Threat Intelligence Groupが最近、この危険な組織の実態を暴きました。同グループは2024年以降、ブラ
ブラジルの金融機関が、BREEZE COMETという名称で追跡されているサイバー犯罪グループによる脅威の高まりに直面しています。Mandiantは2024年以降、ブラジルの金融サービス、小売、eコマース企業を狙った攻撃を調査してきました。 このグループは金銭目的であり、決済処理が可能なシステムへの侵入に焦点を当ててい
Visaは、口座間(A2A)取引による不正が顧客の口座から資金が流出する前にこれを阻止できるよう、銀行にリアルタイムのリスク分析情報を提供する「A2A Protect」の強化版を発表しました。 今回拡張されたソリューションでは、Featurespace社の技術をVisaが統合した新たな統合不正スコアが
脅威アクターがGoogleやBingをフィッシング配信のチャネルとして悪用するケースが増えています。セキュリティスキャナーには無害なページを見せかけ、実際の検索利用者には認証情報を窃取する銀行ポータルの偽サイトを表示するクローキング技術を使う手口です。セキュリティ製品・サービス このキャンペーンは大手金融機関の利用者
銀行業界では、犯罪者に操られた顧客自身が決済を承認してしまう不正被害が増加しています。ThreatMarkの「Fraud Readiness Benchmark 2026」は、ソーシャルエンジニアリング、返金要件、そして増え続ける案件数によって不正対策業務が変化しつつある銀行業界の実情を描き出していま
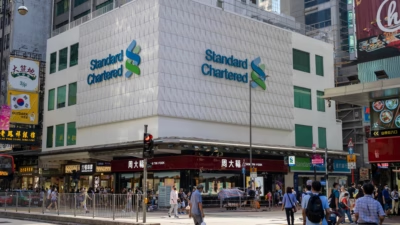
サイバー脅威が猛烈な速度で進化し、金融機関が高度な攻撃者にとって格好の標的であり続ける時代において、最高情報セキュリティ責任者(CISO)の役割は、これまで以上に重要かつ複雑なものになっています。グローバル銀行のスタンダードチャータードでグループCISOを務めるチェザリー・ピエカルスキ氏は、現代のセキュリティ経営幹部像
River Bank & Trustを傘下に持つ銀行持株会社River Financial Corporationは、ランサムウェア攻撃で盗まれたデータが削除されたことを確認したと発表しました。 この攻撃は6月16日に発生し、3日後に発覚しました。Riverの調査によると、ランサムウェアが同社のサーバー環境の
すべての記事を読み込みました