
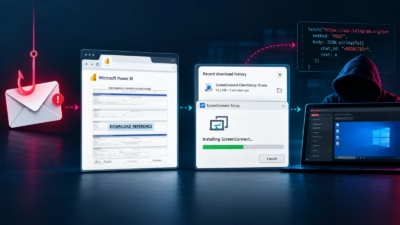
偽のPower BI文書で不正なScreenConnect RMMをインストールさせる手口
攻撃者がMicrosoft Power BIの信頼されたドメインを悪用し、フィッシングの誘い文句を配信しています。被害者は、攻撃者に永続的なリモートアクセスを与える不正なScreenConnectのリモート監視・管理(RMM)クライアントをダウンロードさせられます。この攻撃キャンペーンはHuntressの研究者が報告
攻撃者がMicrosoft Power BIの信頼されたドメインを悪用し、フィッシングの誘い文句を配信しています。被害者は、攻撃者に永続的なリモートアクセスを与える不正なScreenConnectのリモート監視・管理(RMM)クライアントをダウンロードさせられます。この攻撃キャンペーンはHuntressの研究者が報告
本記事は、Sophosの最前線で活動するセキュリティ運用スペシャリストによる継続シリーズの一環です。業界をリードするマネージド・ディテクション・アンド・レスポンス(MDR)サービスを強化し、進化し続けるAI時代の脅威から顧客を守るために活用している専門知識を共有します。最近Enterprise ATT&CKマト
Huntressの研究者は、本物そっくりの偽ブラウザウィンドウと正規のリモート管理ソフトウェアを組み合わせ、被害者のデバイスへの永続的なアクセスを確立する2件のフィッシング攻撃を発見しました。 いずれの事案も8月に確認されたもので、攻撃者が制御するウェブサイトへ誘導するフィッシングメッセージから始まり
攻撃者はMicrosoft Edge、Kaspersky、Razerなどのベンダーになりすました偽サイトを使い、トロイの木馬化したインストーラーを配布して永続化を確立し、セキュリティ防御を弱体化させています。 Micros
Picus Blue Report 2026のデータで、Playランサムウェアが最も低い予防結果を記録しました。テストされた攻撃活動のうちセキュリティ対策によって阻止できたのはわずか13%でした。 この結果は、防御側にとって深刻化する問題を示しています。組織は多数のセキュリティ製品を導入していても、それらのツールが実
2022年以降、組織を標的にし続けているランサムウェアファミリーの最新亜種が進化を遂げ、Microsoftによる署名が付与された悪意あるドライバーを悪用して、エンドポイント防御による攻撃の検知・阻止を回避するようになりました。 Symantecのサイバーセキュリティ研究者らが詳細を明らかにしたところによると、GodDa
脅威アクターは、最新のセキュリティソリューションを回避するために、隠密性の高い初期侵入手法と攻撃的な防御機能無効化を組み合わせる傾向を強めています。 6月7日に始まったある事案では、攻撃者はAdobe ColdFusionの脆弱性を悪用したとみられる手口でステガノグラフィックWebシェルを展開しました。 最終的に認証
最近のインシデント対応調査により、脅威アクターがステガノグラフィWebシェルと広範な防御回避技術を用いてWebサーバーを侵害する、巧妙な攻撃チェーンが明らかになりました。 攻撃者はサーバーの復旧が不完全な状態を繰り返し悪用して足場を強化し、オペレーティングシステムを機能不全に陥らせており、この事案は包括的な修復対応の
防御回避は、高度なサイバー侵害において最も重大な段階の一つとして、静かに地位を確立してきました。エンドポイント保護が突破しにくくなるにつれ、攻撃者は隠れることをやめ、防御機能そのものを無効化する方向へと戦術を転換しました。 近年の多くのランサムウェア攻撃では、アンチウイルス(AV)およびエンドポイント検知・応答(ED
AWS CloudTrailやGoogle Cloud Loggingといったクラウドロギングサービスは、企業のセキュリティ監視基盤として欠かせない存在となっています。しかしその重要性ゆえに、攻撃者にとっても格好の標的となっています。 Palo Alto NetworksのUnit 42チームによる調査では、高度な脅
すべての記事を読み込みました