
UK Biobank、まもなくシステム再開へ Alibabaで50万人分のデータが販売されそうになってから数カ月
セキュリティ
セキュリティ
AIエージェントがAlibabaの「Amap」に2,600回以上問い合わせを試行調査対象となった17件のメッセージ受信箱すべてがTencent Cloudのサーバーに行き着く一部のAIエージェントは、地図の制限に遭遇すると別のアクセス手段を探ったAIエージェントの一群が、Alibabaの地図サービスに繰り返し情報
Tencent Cloudに関連するインフラを経由して動作するAIエージェントが、Alibabaの地図サービス「Amap」に数千回にわたってアクセスを試み、アクセス制限の回避も図っていたことが報告されました。研究者らは、9月28日から10月8日にかけて、Alibabaの地図プラットフォームを狙った2,600件を
米国の情報機関やサイバーセキュリティ当局が、DeepSeek(ディープシーク)、Alibaba(アリババ)、Moonshot AI(ムーンショットAI)、MiniMax(ミニマックス)、StepFun(ステップファン)、Z.AIを含む中国系AI企業6社を、大規模な知識蒸留キャンペーンを通じて米国の主要AIシステムから
Alibabaグループ傘下のオンラインマーケットプレイス、AliExpressが、サイト上でサイレントなWeb Audio処理を行い、訪問者のデバイスをフィンガープリンティングしている可能性があると研究者たちやブラウザメーカーのBraveから指摘を受け、注目を集めています。 この音声処理は、マイクを通じて人々の声
開発者のMatt Callaghan氏は、Alibabaがオーディオフィンガープリンティングに脆弱なブラウザを通じて音を再生し、ウェブユーザーを追跡しようとしていたと主張しています。このソフトウェアエンジニアは、Alibabaのウェブサイトを訪問するたびにBluetoothヘッドホンの音楽再生が止まってしまう
npmパッケージ18個を悪用した、連携の取れたソフトウェアサプライチェーン攻撃が確認されました。この攻撃では、Alibaba社内のAoneツール群や@aliスコープのパッケージを扱う開発者を狙い、クロスプラットフォーム対応のRAT(遠隔操作型マルウェア)を配布していました。 この手口が明らかになったのは、研究者が一見
巧妙に仕組まれたnpmサプライチェーン攻撃キャンペーンが、Alibaba Groupに関係する開発者を標的に、悪意あるパッケージを社内開発ツールに偽装して配布していたことが分かりました。 この攻撃は3か月以上にわたり活動を続けており、偽のパッケージ名、多層化された依存関係、そしてクロスプラットフォーム対応のリモートア
Fastjsonバージョン1.2.83は長年にわたり、このライブラリのレガシー系統における安全性の最後の砦とされてきました。しかし、新たに発見された脆弱性がその安全神話を打ち砕きました。CVE-2026-16723(CVSS 9.0)と命名されたこの重大な欠陥は、攻撃者が脆弱なSpring Boo
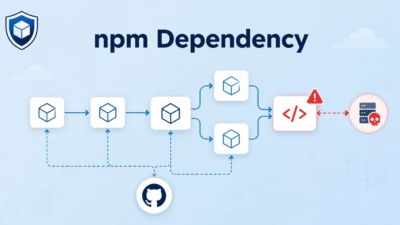
セキュリティ研究者らは、開発者のシステムにクロスプラットフォーム対応のリモートアクセス型トロイの木馬(RAT)をインストールするために、分散型の依存関係チェーンを利用した標的型npmサプライチェーン攻撃を発見しました。 この攻撃は3ヶ月以上にわたって活動を続けながら検出を免れていたとみられており、Alibaba Gr
すべての記事を読み込みました