
AIが乏しいリソースの攻撃者に国家レベルの攻撃能力をもたらす、とGoogleが警告
Googleの脅威インテリジェンスグループ(GTIG)によれば、犯罪者・国家支援型を問わず攻撃者は攻撃の自動化と拡大にAIをますます活用するようになっています。 当初は企業向けAIシステムへの比較的単純な敵対的プロンプトインジェクションから始まったものが、今や本格的な攻防に発展しています。攻撃側は独自のAIシステムを
Googleの脅威インテリジェンスグループ(GTIG)によれば、犯罪者・国家支援型を問わず攻撃者は攻撃の自動化と拡大にAIをますます活用するようになっています。 当初は企業向けAIシステムへの比較的単純な敵対的プロンプトインジェクションから始まったものが、今や本格的な攻防に発展しています。攻撃側は独自のAIシステムを
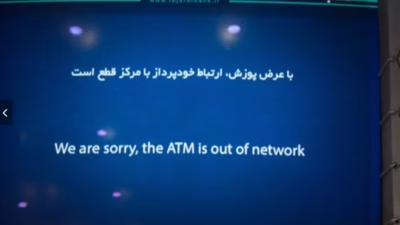
沈黙の持続性がもたらす戦略的価値 イランの脅威アクターは、一般に考えられているよりもはるかに巧妙な手口で活動しています。派手で即座に破壊的な攻撃を仕掛けるのではなく、これらの攻撃者は侵害したネットワーク内に長期にわたる隠密アクセスを綿密に維持します。そして地政学的な情勢が求めるタイミングで、こうし
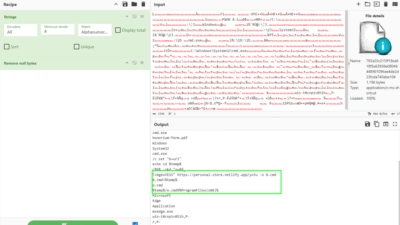
イランに紐づく脅威アクターAPT42が、AI支援フィッシングと機能拡張されたTAMECATバックドアを用いてスパイ活動を激化させています。単なるエンドポイント侵害にとどまらず、国防・政府関係者のIDそのものへ長期間アクセスし続けることを狙っているのです。 直近の攻撃活動では、ソーシャルエンジニアリング、クラウドサービ
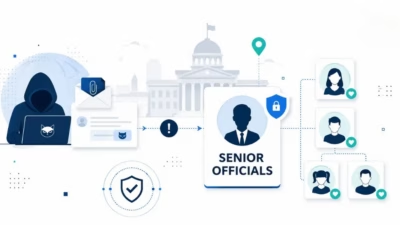
イラン関連のAPT42が「SpearSpecter」キャンペーンを通じて標的型スパイ活動を拡大させています。政府や国防関係の高官、さらには一部でその家族までも標的にした、個別化されたソーシャルエンジニアリングの手口を用いていることが分かりました。 このキャンペーンでは、長期にわたるWhatsAppでのやり取り、信頼性

TAMECATは、イランの国家支援ハッキンググループAPT42に関連付けられた、...

「SpearSpecter」と呼ばれる新たな高度なスパイ活動キャンペーンが確認さ...
イスラエル国家サイバー局は、セキュリティおよび防衛関連分野に従事する個人を特に狙...
イスラエル国家デジタル庁(INDA)の報告によると、イラン政府支援のハッカーグル...
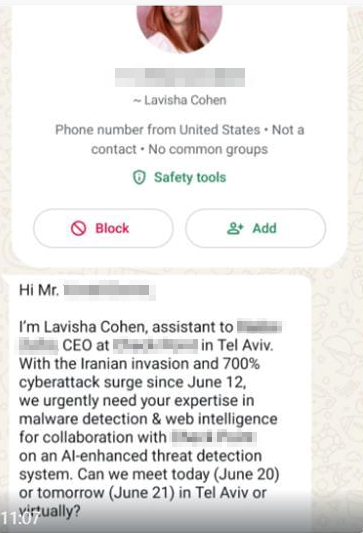
イランの国家支援を受けたハッキンググループが、イスラエルのサイバーセキュリティお...