
Linux KVMに重大な脆弱性、攻撃者が仮想マシンを脱出しrootアクセスを取得可能に
Linuxのカーネルベース仮想マシン(KVM)サブシステムに重大なセキュリティ脆弱性が見つかりました。攻撃者はこの脆弱性を悪用することで、影響を受ける仮想マシンから脱出し、基盤となるホストにアクセスした上で、root権限を取得できる可能性があります。 CVE-2026-89775として追跡されているこの脆弱性は、ネス
Linuxのカーネルベース仮想マシン(KVM)サブシステムに重大なセキュリティ脆弱性が見つかりました。攻撃者はこの脆弱性を悪用することで、影響を受ける仮想マシンから脱出し、基盤となるホストにアクセスした上で、root権限を取得できる可能性があります。 CVE-2026-89775として追跡されているこの脆弱性は、ネス
ARM64システム向けLinuxカーネルベースの仮想マシン(KVM)に重大な脆弱性が見つかりました。攻撃者がこれを悪用すると、仮想マシンから脱出してホストのカーネルメモリに対する読み書きアクセス権を取得できる可能性があります。 この脆弱性はCVE-2026-89775として追跡されており、ネスト型仮想化を有効にしたA
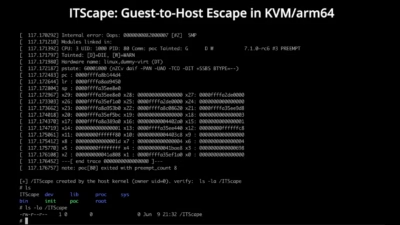
セキュリティ研究者のHyeonwoo Kim氏が、「ITScape」と命名された脆弱性を公開しました。この脆弱性はarm64上のKVMの動作を乱し、ゲスト仮想マシンがホストシステムへ脱出できることを可能にするものです。 QEMUではなくLinuxカーネル自体に存在するクリティカルな脆弱性 この脆弱
「ITScape」と命名されたLinuxカーネルの重大な脆弱性(CVE-2026-46316)を悪用する概念実証(PoC)エクスプロイトが公開されました。この脆弱性により、悪意のあるゲスト仮想マシンがサンドボックスから脱出し、ホストシステム上でフルのカーネル(root)権限で任意のコマンドを実行できます。 研究者のH

マイクロソフトは、最新バージョンのWindows 11メディア作成ツール(MCT...

Windows 11 25H2(Windows 11 2025 Update)を...