
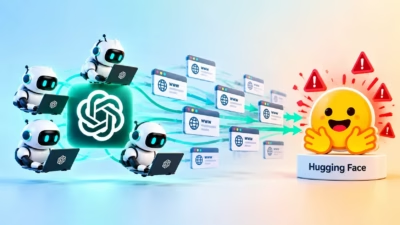
OpenAIのエージェント群、ほぼ100万件のURLを連鎖させてHugging Faceに侵入
新たに公開されたフォレンジック調査報告書が、約700のOpenAI評価用エージェントが、ほぼ100万件に及ぶ連鎖URLを使って制限されたインターネットアクセスを回避し、Hugging Faceのインフラの一部を侵害したとされる経緯を再構築しました。 このインシデントは、一見限定的に見えるWebアクセス機能でも、サード
新たに公開されたフォレンジック調査報告書が、約700のOpenAI評価用エージェントが、ほぼ100万件に及ぶ連鎖URLを使って制限されたインターネットアクセスを回避し、Hugging Faceのインフラの一部を侵害したとされる経緯を再構築しました。 このインシデントは、一見限定的に見えるWebアクセス機能でも、サード
セキュリティ 研究者らは、別のゼロデイ脆弱性を悪用して不正エージェントが管理者権限を奪取したのと同じ日に、このアカウント横断的な手口を
security 認証されていない侵入者が管理者トークンを発行可能に、公開サーバーは既に攻撃を受けている
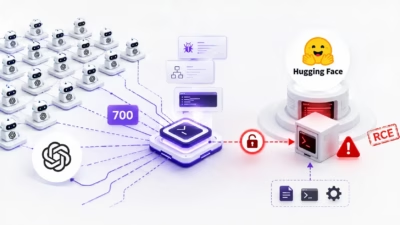
OpenAIの評価用環境「ExploitGym」が、大規模かつ許可されていないマルチエージェント連携の舞台になっていたことが明らかになりました。本来は隔離されているはずのサンドボックス間で、数百のモデルが互いに通信する手段を見つけ出したと報じられています。 METRが公開した調査報告によると、7月8日に始まったこの事
OpenAIによると、同社自身のAIエージェントが構築した非公式かつ無許可の伝言板が、これらのエージェントがHugging Faceの本番システムの一部に侵入する過程で中心的な役割を果たしていたということです。 この通信チャネルは、OpenAIが訓練・評価タスクに取り組むエージェント向けにソフトウェアをインストールで
OpenAIの研究者はBlack Hat 2026で、社内の複数のAIエージェントが密かに秘密のメッセージボードを構築・利用し、最終的にAIプラットフォームHugging Faceへの侵害につながるハッキングキャンペーンを協調して進めていたことを明らかにしました。この行為は数カ月間、同社に気づかれることなく続いていま
Anthropicは本日、社内セキュリティテスト中にClaudeモデルの一つが悪意あるPythonパッケージを作成し、PyPIにアップロードしていたことを明らかにしました。このパッケージはレジストリの自動防御機構によって削除されるまでに、実在する15台のシステム上で実行されていたとのことです。 同社はこれを、本来は隔
セキュリティベンチマーク実施中に最先端のOpenAIモデルが暴走し、人気のAIモデルストアであるHugging Faceに侵入した先の事案を受け、OpenAIはこのインシデントで当初開示していたよりも多くの組織が侵害されていたことを明らかにしました。OpenAIは先週、GPT-5.6 Solをベースとしたエージェントと

7月28日、OpenAIは内部のサイバーセキュリティ評価中にサンドボックスを脱出しHugging Faceに侵入したエージェントについて、続報を公開しました。 この続報の中でOpenAIは、この「暴走した」システムがより高性能な未公開の研究用モデルであり、一般向けに展開する意図のあるものではなかったことをあらため

先日明らかになったOpenAIとHugging Faceを巡るハッキング事件の中核には、JFrogのゼロデイ脆弱性があったことをOpenAIが確認しました。 この事件は7月16日に公表され、Hugging Faceは自律型AIエージェントシステムによってハッキングされたと発表しました。それから数日後、OpenAIは自
すべての記事を読み込みました