
AWSがパブリックGitHubリポジトリ上で流出したIAM認証情報を検知し隔離
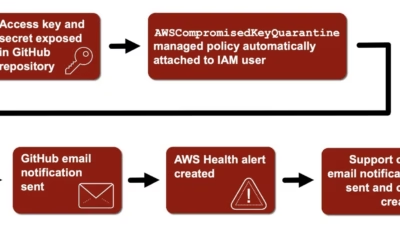
AWSは、パブリックGitHubリポジトリに流出したIdentity and Access Management(IAM)アクセスキーを自動的に隔離できます。このプロセスでは、クラウド悪用のリスクを軽減するため、数秒以内に制限的なマネージドポリシーが適用されます。 Palo Alto Networks傘下のUnit
AWSは、パブリックGitHubリポジトリに流出したIdentity and Access Management(IAM)アクセスキーを自動的に隔離できます。このプロセスでは、クラウド悪用のリスクを軽減するため、数秒以内に制限的なマネージドポリシーが適用されます。 Palo Alto Networks傘下のUnit
AWS CloudTrailやGoogle Cloud Loggingといったクラウドロギングサービスは、企業のセキュリティ監視基盤として欠かせない存在となっています。しかしその重要性ゆえに、攻撃者にとっても格好の標的となっています。 Palo Alto NetworksのUnit 42チームによる調査では、高度な脅
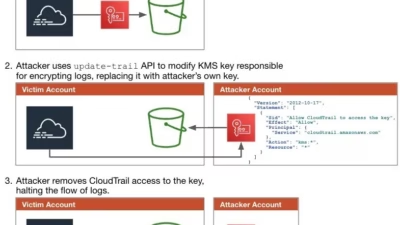
攻撃者は、検知を回避し侵害された環境への継続的な可視性を維持するため、クラウドロギングプラットフォームを標的とするケースが増えています。 本レポートでは、包括的な監査証跡を提供するために設計された AWS CloudTrailやGoogle Cloud Loggingなどの重要なサービスが、脅威アクターによってログの

Falco(CNCF を卒業したランタイムセキュリティプロジェクト)が、AWS ...

はじめに クラウドにおけるセキュリティ侵害は高い頻度で発生しており、事前の計画が...