
Axiosの脆弱性、攻撃者によるプロキシ制御の回避とSSRF攻撃を許す恐れ
Axiosのメンテナーは、深刻度の高いセキュリティ脆弱性を複数公表しました。これらを悪用されると、攻撃者がサーバーサイドアプリケーションのプロキシやDNSの制御を回避し、内部サービスやクラウドのメタデータエンドポイントに対してサーバーサイドリクエストフォージェリ(SSRF)を仕掛けられる可能性があります。 最も深刻な
Axiosのメンテナーは、深刻度の高いセキュリティ脆弱性を複数公表しました。これらを悪用されると、攻撃者がサーバーサイドアプリケーションのプロキシやDNSの制御を回避し、内部サービスやクラウドのメタデータエンドポイントに対してサーバーサイドリクエストフォージェリ(SSRF)を仕掛けられる可能性があります。 最も深刻な
Axiosのメンテナーは、広く利用されているJavaScript用HTTPクライアントAxiosに影響する一連のセキュリティ脆弱性を公表しました。サーバーサイドリクエストフォージェリ(SSRF)、サービス拒否(DoS)、プロキシ制御の回避、プロトタイプ汚染によるリクエスト改ざん、ソケットハイジャックなどを引き起こす恐
axiosを含むnpmライブラリを狙った一連の攻撃は、北朝鮮の攻撃者によるものであるとAWSが発表しました。 このクラウドコンピューティング大手は7月29日のブログ投稿で、axios、debug、chalk および typo-crypto の各ライブラリの侵害は、Saphire SleeやBlueNo
Amazonは、Node Package Manager(npm)エコシステムを標的とした複数の著名なオープンソースソフトウェアサプライチェーン攻撃について、北朝鮮のハッカーとの関連性を指摘しました。 このクラウドコンピューティング大手企業は、typo-crypto、debug、chalk、axiosの各ライブラリの
世界中の開発者が利用しているオープンソースソフトウェアライブラリで発生した複数の大規模な侵害事件の背後に、北朝鮮とつながりのあるハッカー集団がいたことが研究者らの調査で明らかになりました。 Amazonは水曜日に公開した報告書の中で、SapphireSleetとして知られる脅威アクターが、Node Package
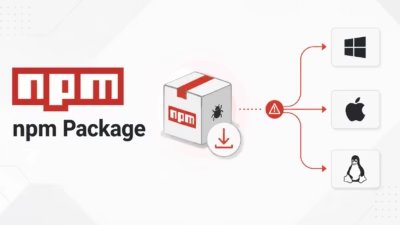
Amazon Threat Intelligenceは、一連の大規模なNPMサプライチェーン侵害を、朝鮮民主主義人民共和国(DPRK)と関連のある脅威アクターに結び付けました。 今回のキャンペーンは信頼されているオープンソースのJavaScriptライブラリを標的とし、Windows、macOS、Linuxシステムに
北朝鮮とつながりのある攻撃者集団が、人気のnpmパッケージを開発者環境やビルド環境への大規模な侵入経路として静かに悪用していたことが判明しました。axios、debug、chalk、そしてタイポスクワッティング型の暗号通貨関連パッケージへの複数の侵害を連携させ、協調的なソフトウェアサプライチェーン攻撃キャンペーンを展

Amazonのセキュリティ研究者によると、北朝鮮と関係のあるハッキンググループは、インターネットで最も広く使われているプログラミングツールの一つを攻撃する1年以上前から、あまり注目されていない小規模なソフトウェアパッケージを標的にしていたといいます。 同社の脅威インテリジェンスチームは水曜日、バージニア州アーリントン

サイバーセキュリティ・インフラストラクチャセキュリティ庁は月曜日、axiosサプライチェーン侵害に関連するガイダンスを発表しました。同侵害は3月下旬に当初開示されていました。 北朝鮮の関係者と疑われるアクターがaxiosメンテナーのノードパッケージマネージャーアカウントを侵害しました。Axiosはソフト

サイバーセキュリティおよびインフラストラクチャセキュリティ庁(CISA)は、広く使用されているAxiosノードパッケージマネージャー(npm)に影響を与える深刻なソフトウェアサプライチェーン侵害に関する緊急警告を発令しました。 Axiosは、開発者がNode.jsとブラウザ環境の両方でHTTPリクエストを処理するため
すべての記事を読み込みました