
GhostCodeの攻撃者、デバイスコードを悪用してMicrosoft 365アカウントを乗っ取り
新種のフィッシングキットは、Microsoftの正規デバイス認証フローを悪用して認証トークンを窃取し、攻撃者が管理するデバイスを登録することで、被害者のMicrosoft 365環境への持続的なアクセスを獲得します。
新種のフィッシングキットは、Microsoftの正規デバイス認証フローを悪用して認証トークンを窃取し、攻撃者が管理するデバイスを登録することで、被害者のMicrosoft 365環境への持続的なアクセスを獲得します。
Microsoftは、Entra IDに存在する深刻なリモートコード実行の脆弱性(CVE-2026-69836)を修正しました。この脆弱性は実際の攻撃で悪用されたと報告されています。 Entra IDは、旧称Azure Active Directoryとして知られるMicrosoftのクラウドIDサ
Microsoftは、Entra IDアイデンティティ・アクセス管理(IAM)プラットフォームに存在する最高深刻度の脆弱性を修正しました。この脆弱性は実際の攻撃で悪用されていました。 Entra IDはAzure Active Directory(Azure AD)として知られていたもので、Microsoft 365

GoGraバックドアのLinux亜種は正規のMicrosoft インフラストラクチャを使用し、Outlookのインボックスに依存してステルス的にペイロードを配信します。 このマルウェアは、国家が関与していると考えられるスパイ集団Harvesterによって開発されており、Microsoft Graph APIを使用し

MAADアタックフレームワーク MAAD-AFはMicrosoft 365とAz...
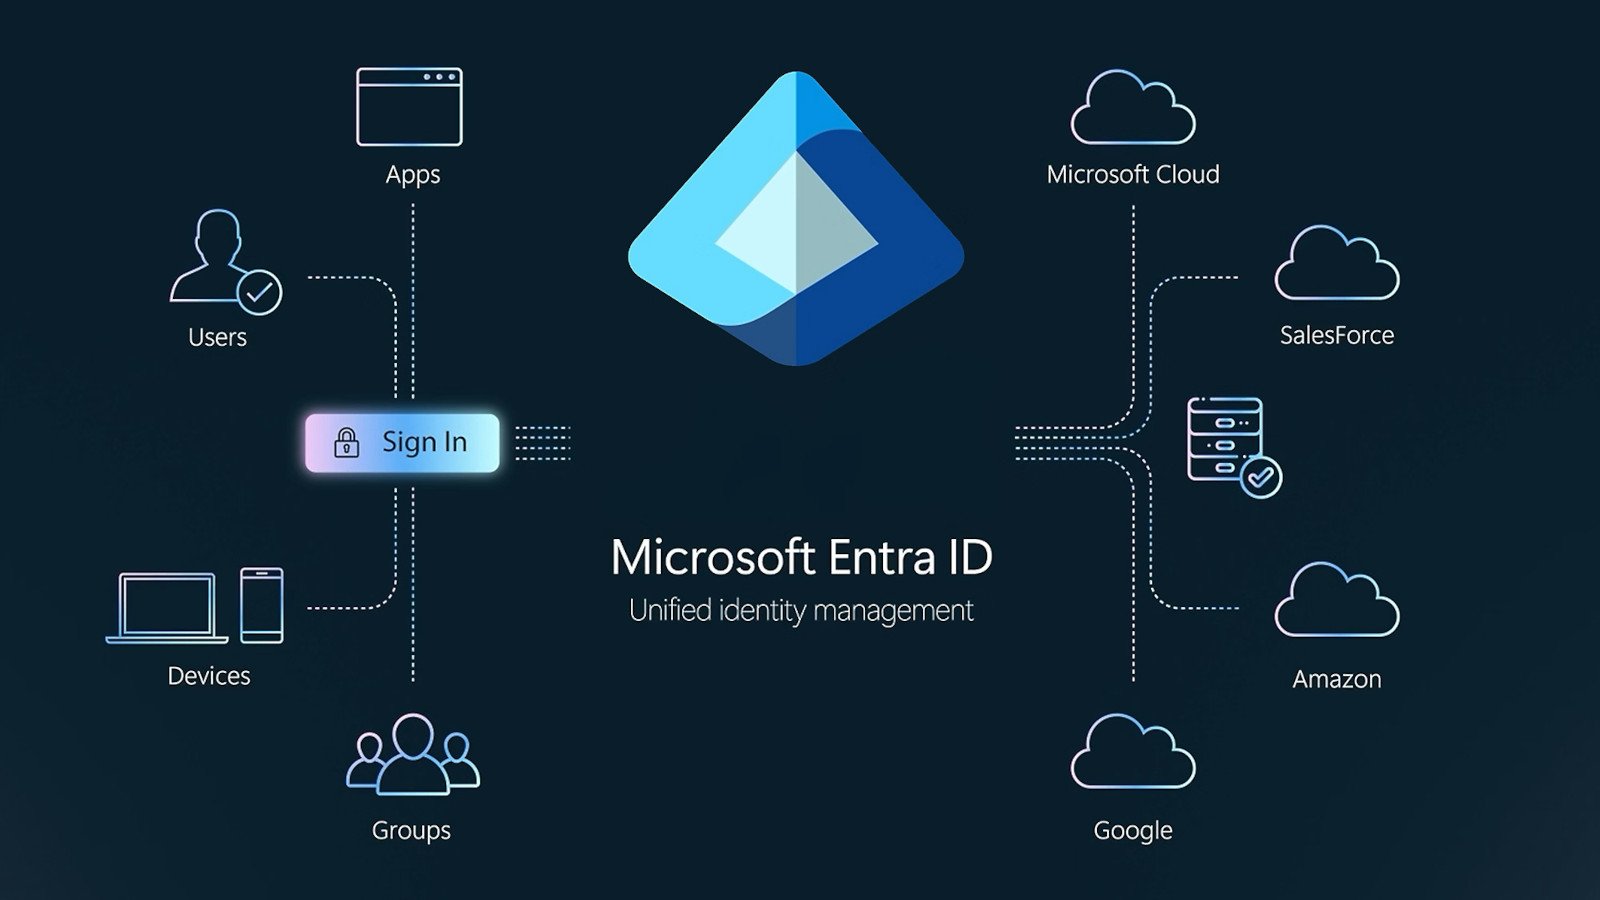
レガシーコンポーネントの致命的な組み合わせにより、世界中のあらゆる企業のMicr...
AzureStrikeは、Azure Active Directory(Azur...
TREVORsprayは、レッドチームや攻撃的セキュリティオペレーターが、現代の...