
本物の暗号資産ウォレットをインストールする偽アップデート──二度と開けないよう細工済み
セキュリティ企業のHuntressに所属する研究者らは、被害者をだまして人気の暗号資産ウォレットアプリ「Exodus」を実際にインストールさせながら、そのウォレットを二度と起動できないよう無効化し、隠れたスパイツールの隠れ蓑として利用するマルウェアキャンペーンを発見しました。 同社によると、2026年
セキュリティ企業のHuntressに所属する研究者らは、被害者をだまして人気の暗号資産ウォレットアプリ「Exodus」を実際にインストールさせながら、そのウォレットを二度と起動できないよう無効化し、隠れたスパイツールの隠れ蓑として利用するマルウェアキャンペーンを発見しました。 同社によると、2026年
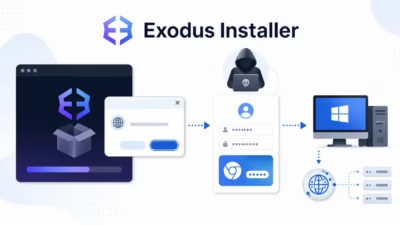
仮想通貨ウォレット「Exodus」を装った悪意あるインストーラーが、ブラウザデータを窃取し、隠れた遠隔操作を可能にするとともに、感染したWindows端末をSOCKSプロキシの中継地点に変えるモジュール型リモートアクセス型トロイの木馬(RAT)の配布に使われています。 研究者らは、2026年7月下旬から8月中旬にかけ