
偽CAPTCHAがユーザーを騙し、自らの端末でマルウェアを実行させる
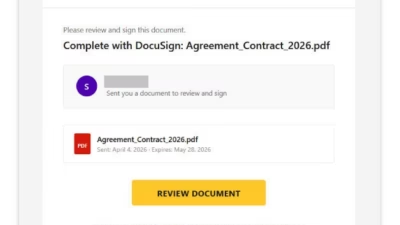
偽のCAPTCHA認証は、フィッシングページを隠すためだけに使われているわけではありません。Barracudaによると、攻撃者は「人間であることを証明する」というおなじみの手順を足がかりに、マルウェアのダウンロード、悪意あるブラウザー通知、そして被害者自身に実行させるコマンドへと誘導しています。 同社
偽のCAPTCHA認証は、フィッシングページを隠すためだけに使われているわけではありません。Barracudaによると、攻撃者は「人間であることを証明する」というおなじみの手順を足がかりに、マルウェアのダウンロード、悪意あるブラウザー通知、そして被害者自身に実行させるコマンドへと誘導しています。 同社
不審なメールは無視しました。添付ファイルも開かず、リンクもクリックせず、送信者に返信もしませんでした。ところが、その後でAIアシスタントに受信トレイの要約を頼んだとします。せっかく回避したはずのメッセージが、今度は信頼しているツールからの「緊急の推奨事項」として、再びToDoリストに現れるとしたらどうでしょ
フィッシングメールに、人間の受信者向けの従来型の誘い文句に加えて、AIアシスタントへの隠し指示が埋め込まれていることが確認されました。1通のメールで、ユーザー本人と、受信トレイを要約するシステムの両方を狙う手口です。 Barracudaは10月7日に公開した調査で、パスワード付き添付ファイルといった従来型のソー
クレデンシャル(認証情報)を窃取するページを、攻撃者が管理するWebインフラから被害者のブラウザ内へと移すフィッシングキャンペーンが確認されました。 いずれ検知・停止に追い込まれる可能性のあるドメイン上に偽ログインポータルをホストする通常のフィッシングキットとは異なり、このキャンペーンでは被害者が攻撃チェーンをたどっ
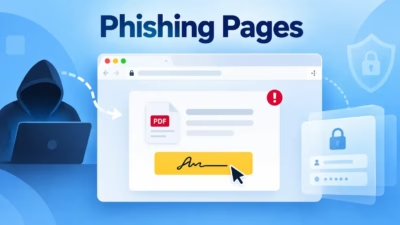
攻撃者は、ホスティングされた認証情報収集ページに被害者を誘導する代わりに、blob URLを使って被害者のブラウザ内で直接フィッシングページを生成しています。 この手法により、検出が非常に難しくなります。フィッシングページが通常のインターネットアクセス可能なウェブページとして存在しないためです。 セキュリティツールは
Barracudaの研究者によると、あるフィッシングキャンペーンでは、被害者を正規のMicrosoft OAuthおよびTeamsインフラ経由で誘導した後、被害者自身のブラウザ内で丸ごと生成された偽ログインページを表示させる手口が確認されました。 「悪意のあるコンテンツはウェブサーバーから配信されるの
by Nam Phong · Published August 31, 2026 · Updated August 31, 2026
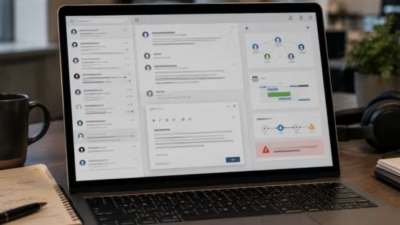
eSecurity Planet のコンテンツおよび製品の推奨情報は、編集上の独立性を保っています。当サイトはパートナーへのリンクをクリックしていただくことで収益を得る場合があります。 詳しくはこちら Barracudaは、Black Hat USA 2026向けの調査の一環として、攻撃者がAI搭載のメー
単一の従業員受信箱の侵害が、CEOアカウントの完全な乗っ取りとビジネスメール詐欺(BEC)へとエスカレートし、247,500ドルの送金詐欺に発展する様子を示す概念実証(PoC)攻撃が明らかになりました。この一連の攻撃はMicrosoft CopilotのAIアシスタント機能によって加速されたといいます。 攻撃の連鎖は
フィッシング・アズ・ア・サービス(PaaS)プラットフォームが、被害者ごとに固有のログインページをリアルタイムで構築していることが確認されました。標的となった組織自身のウェブサイトのライブスクリーンショットを取得し、それをページの背景として使用する手口です。 Barracudaが7月29日に公開した新たな調査によると、
すべての記事を読み込みました