
Aoki インフォスティーラー、Claude・Codex・Cursor・GitHub Copilot にも攻撃対象を拡大
インフォスティーラー「Aoki」が、データ窃取の対象を拡大しました。Claude、OpenAI Codex、Cursor、GitHub Copilotなど、AI コーディングアシスタントが使う認証情報やセッションファイルを狙います。 この変更により、開発者のアカウントや連携サービスが危険にさらされます。マルウェアの標
インフォスティーラー「Aoki」が、データ窃取の対象を拡大しました。Claude、OpenAI Codex、Cursor、GitHub Copilotなど、AI コーディングアシスタントが使う認証情報やセッションファイルを狙います。 この変更により、開発者のアカウントや連携サービスが危険にさらされます。マルウェアの標
Infostealer「Aoki」(別名Aokigahara)が、AIコーディングアシスタントの認証情報とセッションファイルを盗む機能を追加しました。開発者のIDや、それに接続されたインフラが危険にさらされています。 Aokiは2026年に入って初めて確認されました。当初はAIアプリケーション向けの収集ルーチンを備え
DeepKeepは、「AI Lens for Developers」を発表しました。同社のAI利用制御およびランタイム保護モジュールの新たな拡張機能で、ソフトウェア開発者と、開発者に代わってコードの作成・変更・実行を行うコーディングエージェントを保護します。 この機能により、セキュリティチームはCur
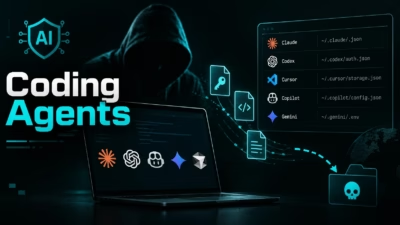
サイバー犯罪者が、Claude、Cline、Codex、Continue、Cursor、OpenCodeなどAIコーディングエージェントがローカルに保存するデータを狙う動きを強めています。 一般に「インフォスティーラー」と呼ばれる情報窃取型マルウェアは現在、AIツールのトークン、ソースコード、プロンプト履歴、プロジェ
GitSpawnと名付けられた新たに公表された脆弱性のクラスは、罠を仕掛けたソフトウェアリポジトリがAIコーディングエージェントで開かれた瞬間に、開発者のマシン上でひそかにコードを実行できてしまうというものです。 この攻撃には、プロンプトの入力や承認クリックといったユーザー操作が一切必要ありません。場合によっては、開
新たに公表されたCursor IDEの脆弱性により、Windows環境で信頼できないリポジトリを開くだけで、プロンプトインジェクションやAIエージェントの関与、あるいは追加のユーザー承認なしに任意コード実行が可能になることが明らかになりました。 当初の問題は悪意あるgit.exeバイナリを中心としたものでしたが、その

Cursor IDEで最近公表されたセキュリティ問題により、深刻なWindowsバイナリプランティングの脆弱性が明らかになり、悪意あるコードが実行され得ることが分かりました。信頼されていないリポジトリを開くだけで実行されてしまうというものです。 この脆弱性はCVE-2026-63093として追跡されており、Curso

Cursorのコマンドラインコーディングエージェントに存在した欠陥により、クローンしたリポジトリが開発者に信頼するかどうかを尋ねられる前に、開発者のマシン上で任意のコマンドを実行できてしまうことが判明しました。しかも、サンドボックスを明示的に有効化していた場合でも、そのサンドボックスの外側で実行されていました。
世界で最も広く利用されているコードエディタのうち3つ、Cursor、Microsoft VS Code、そしてGoogle Antigravityにわたって、深刻なワンクリック型のリモートコード実行(RCE)脆弱性が発見され、修正されました。 AIネイティブのセキュリティ企業AISLEによって発見されたこの脆弱性は、

「隔離された環境」という幻想 AIプログラミングアシスタントが独自ソースコードや認証情報、実行中の環境へのアクセス権を前例のない規模で獲得するにつれ、従来の形式的なサンドボックス境界だけではエンドポイントを包括的に保護できなくなっています。Pillarのセキュリティ研究者は最近、Cursor、Co
すべての記事を読み込みました