
CVE-2026-19598: Podsプラグインに深刻な脆弱性、攻撃者が管理者パスワードをリセット可能に
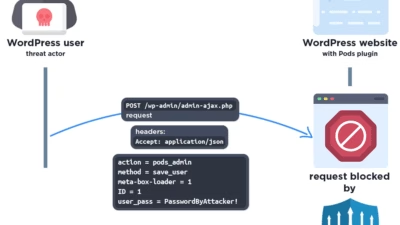
WordPressサイト管理者のパスワードが、攻撃者によってログインすら経ずに変更されてしまう恐れがあります。人気プラグインPodsに存在する深刻な脆弱性により、認証を持たない第三者が複数のセキュリティチェックを次々と回避し、管理機能に直接到達できる状態になっていました。Wordfenceによると
WordPressサイト管理者のパスワードが、攻撃者によってログインすら経ずに変更されてしまう恐れがあります。人気プラグインPodsに存在する深刻な脆弱性により、認証を持たない第三者が複数のセキュリティチェックを次々と回避し、管理機能に直接到達できる状態になっていました。Wordfenceによると
広く利用されているWordPressプラグイン「Pods」に深刻な脆弱性が発見されました。未認証の攻撃者が権限を昇格させ対象サイトを完全に制御下に置くことが可能になるというものです。Hacking& Cracking この脆弱性はCVE-2026-19598として追跡されており、CVSSスコアは9.8です。影
WordPressプラグイン「Pods」に、認証を経ていない攻撃者が対象サイトの管理者レベルの権限を奪取できてしまう深刻な脆弱性が見つかりました。 CVE-2026-19598として追跡されているこの脆弱性は、Podsのバージョン3.3.9までのすべてに影響し、CVSSスコアは9.8と深刻度が最も高い部類に位置づけら