
セキュリティブリーフィング:2026年9月
シニア・サイバーセキュリティ・ストラテジストいないいないばあ、あなたを見ているのは誰?この記事をお読みの頃には10月になっているかもしれませんが、9月は多くの組織が背筋の凍る思いをしたのではないでしょうか。環境への侵害が絶え間なく続いたためです。詐欺、昔ながらの人間の攻撃者、ミスを犯したいくつかのエージェント、そして新
シニア・サイバーセキュリティ・ストラテジストいないいないばあ、あなたを見ているのは誰?この記事をお読みの頃には10月になっているかもしれませんが、9月は多くの組織が背筋の凍る思いをしたのではないでしょうか。環境への侵害が絶え間なく続いたためです。詐欺、昔ながらの人間の攻撃者、ミスを犯したいくつかのエージェント、そして新
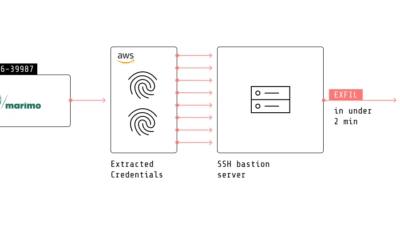
Sysdig Threat Research Teamによると、ある脅威アクターがmarimoに存在する認証前リモートコード実行(RCE)の重大な脆弱性を悪用し、AWS認証情報を窃取したうえで、AWS Secrets ManagerからSSH秘密鍵を取得し、わずか8秒で踏み台ホストへの認証を完了させたことが判明しまし
ある脅威アクターが、marimoに存在する認証前リモートコード実行(RCE)の脆弱性を悪用し、AWS認証情報を収集したうえでAWS Secrets ManagerからSSH秘密鍵を取得し、わずか8秒で踏み台ホストへの認証を完了させていたことが分かりました。 CVE-2026-39987として追跡されているこの脆弱性は
ある人間の攻撃者が、手作業で構築したツールキットを使い、脆弱なMarimoノートブックからSSHの踏み台ホストへの侵入をわずか8秒で成し遂げました。通常はAI主導の攻撃に見られる速度に達したことになります。 9月11日に公開された技術解説記事の中で、Sysdigの脅威リサーチチームは、この攻撃者がMarimoノ

Sysdig脅威リサーチチームAIが攻撃者の参入障壁を下げているのは、もはや議論の余地がない事実です。しかし、熟練した脅威アクターがLLM主導の競合相手に対抗し続けられるかどうかは、依然として議論の的となっています。 最近、Sysdig脅威リサーチチーム(TRT)は、単独の脅威アクターが、開いたWebSock
脅威リサーチ ディレクター2026年5月29日、Sysdig脅威リサーチチーム(TRT)は、脅威アクターが脆弱なmarimoノートブック(CVE-2026-39987)を悪用し、アプリケーション層を超えて展開する完全自動化されたキルチェーンを実行しているのを観測しました。攻撃の各段階には、エージェント型脅威アクター(A
侵害と実行のライフサイクル 攻撃者は人工知能エージェントを武器として活用し、高度なサイバー攻撃を巧みに仕掛けました。具体的には、公開状態のMarimoコンピューテーションサーバを標的にしました。Sysdigの調査によると、侵害はCVE-2026-39987の悪用を起点として始まり、その後、迅速かつ多段階の攻撃チェーン
新たに観測された侵入事例は、攻撃者が静的なプレイブックをリアルタイムで適応するAI駆動エージェントに置き換えている実態を示している。 攻撃は2026年5月10日に始まり、脅威アクターがmarimoノートブック環境のリモートコード実行の脆弱性であるCVE-2026-39987を悪用した。 侵入後、攻撃者は環境ファイルお

AIを活用したサイバー攻撃の時代は、もはや将来の脅威ではなく、今まさに現実のものとなっています。2026年5月10日、Sysdig脅威リサーチチーム(TRT)はサイバー戦争における衝撃的な進化を目撃しました。 攻撃者たちは自律型大規模言語モデル(LLM)エージェントを展開し、完璧な侵害後のルーティンを実行。最終的に2

脅威リサーチ部門 ディレクター主な調査結果LLMエージェントが、事前に構築されたプレイブックを実行するのではなく、リアルタイムで侵害後の行動を実行した。これはSysdig TRTが捕捉した初のAIエージェント主導の侵入事例である。攻撃の全チェーン — marimoノートブックの侵害から内部Postgresデータベースの
すべての記事を読み込みました