
Tutor LMS の脆弱性により10万件超のWordPressサイトがRCEの危険にさらされる
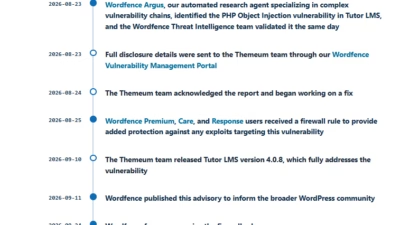
WordPressのeラーニングプラグイン「Tutor LMS」を利用する10万件以上のサイトが、低権限ユーザーによる脆弱なサーバーの乗っ取りを許しかねない、深刻度の高いリモートコード実行(RCE)の脆弱性にさらされていたことが分かりました。Remotecode execution この脆弱性は2026年8月23日、
WordPressのeラーニングプラグイン「Tutor LMS」を利用する10万件以上のサイトが、低権限ユーザーによる脆弱なサーバーの乗っ取りを許しかねない、深刻度の高いリモートコード実行(RCE)の脆弱性にさらされていたことが分かりました。Remotecode execution この脆弱性は2026年8月23日、
Tutor LMSWordPressプラグインに存在する重大な脆弱性により、低権限のユーザーが脆弱なウェブサイト上でリモートコードを実行し、Webシェルを設置できる可能性があることが分かりました。 Wordfenceの研究者チームは、AIリサーチエージェント「Argus」の支援を受け、2026年8月23日にこの脆弱性