
CikaBika Bot RAT、C&Cにディスコードを悪用
Darktraceは、Discordをコマンド&コントロール(C&C)に利用するRust製のRATを配布する新たなマルウェアキャンペーンを確認しました。 「CikaBika Bot」と名付けられたこのマルウェアは、文書を装ったおとりを通じて配布されています。フィッシング攻撃の一環とみられます。感染したシステム
Darktraceは、Discordをコマンド&コントロール(C&C)に利用するRust製のRATを配布する新たなマルウェアキャンペーンを確認しました。 「CikaBika Bot」と名付けられたこのマルウェアは、文書を装ったおとりを通じて配布されています。フィッシング攻撃の一環とみられます。感染したシステム
脅威アクターが生成AIツールの人気の高まりを悪用し、マルウェアを拡散させる事例が増加しています。Darktraceが最近確認したインシデントでは、攻撃者が偽のGoogle Geminiインストーラーを使ってWindows端末に情報窃取型マルウェア「Vidar」を感染させました。 この攻撃キャンペーンは、従来型のフィッ
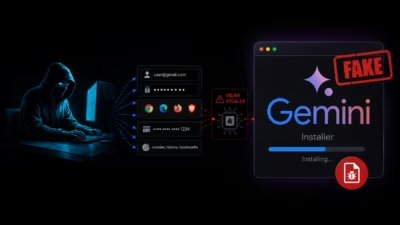
脅威アクターが生成AIソフトウェアへの関心を悪用し、Google Colab経由でホストされた偽のGoogle Geminiインストーラーを通じて情報窃取型マルウェア「Vidar」を配布していることが分かりました。 Darktraceは、EMEA地域の顧客環境で発生した2026年7月の侵入事例を調査しました。この事例
Google Geminiのインストーラーになりすました悪意ある実行ファイルが、EMEA地域のある企業ネットワーク内でVidarインフォスティーラーを送り込む目的で使われていたことが、この事案を調査したDarktraceの研究者らにより明らかになりました。 「初期分析の段階で、不審なファイル名に関連す
ネットワークトラフィック分析には、価格表が公開されている運用ツールの世界と、見積もりベースのエンタープライズ価格制を採用するセキュリティプラットフォームの世界という、2つの異なる購買軸が存在します。自分がどちらの世界で製品を選定しているのかを把握しておくことで、選定にかかる時間を大幅に短縮できます。Cloudsecu
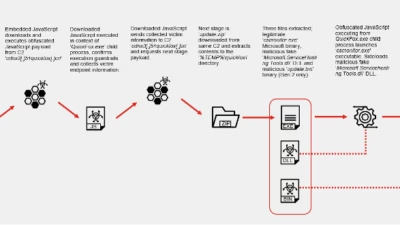
QuickFox VPNアクセラレーターに対する長期にわたるサプライチェーン侵害が、入念にプロファイリングされたWindowsシステムに対しFDMTPバックドアを密かに配布していたことが判明しました。これは、コマンド&コントロール(C2)通信が従来型のDNSに一切触れないという、防御側の可視性における大きな盲
Darktraceの新たなレポートによると、クラウドおよびSaaS(Software-as-a-Service)環境が今年、サイバー脅威アクターにとって最大の標的となっていることが明らかになりました。 同サイバーセキュリティ企業は、2026年上半期にはマルウェアや脆弱性の悪用からアイデンティティの侵害へと攻撃者
Darktraceが、侵害されたAIゲートウェイ(AWS Bedrock上のLiteLLM-Proxy)を悪用したクリプトジャッキングを報告。露出したSSHを突破口にXMRigによるマイニングが行われた攻撃者は不審なIAM活動も示しており、クラウド認証情報の悪用が疑われる。接続元はベトナムまでたどれた専門家は、AI
Amazon Bedrockに接続された侵害済みAIゲートウェイが、暗号資産マイニングインフラと通信していたことが判明しました。この事例は、生成AIインフラが企業の新たな攻撃対象領域として浮上していることを浮き彫りにしています。 Darktraceが調査し、同社のManaged Threat Detectionサービ
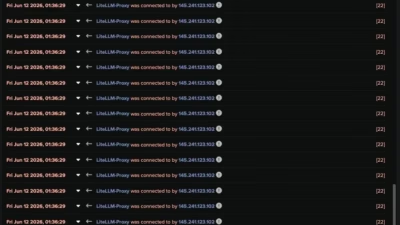
Amazon Bedrockに連携するAIゲートウェイが侵害された事案が明らかになり、生成AIインフラが企業の攻撃対象領域における新たな標的となっている実態が浮き彫りになりました。 この事案は2026年7月9日に公表されたもので、攻撃者がLiteLLM-ProxyのEC2インスタンスを悪用し、XMRigの暗号資産マイ
すべての記事を読み込みました