
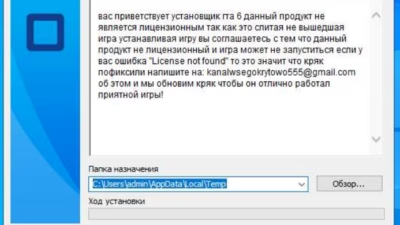
偽の「GTA 6」インストーラー、ゲーマーからブラウザのパスワードやDiscordトークン、暗号資産関連データを窃取
脅威アクターが「グランド・セフト・オートVI(GTA 6)」への期待感を悪用し、偽の「リーク版」ゲームダウンロードを拡散しています。これらは多層型のマルウェアバンドルをインストールし、ブラウザの認証情報、Discordトークン、ゲームセッションデータ、暗号資産関連情報を窃取します。マルウェア分析ツール ワイパーとして
脅威アクターが「グランド・セフト・オートVI(GTA 6)」への期待感を悪用し、偽の「リーク版」ゲームダウンロードを拡散しています。これらは多層型のマルウェアバンドルをインストールし、ブラウザの認証情報、Discordトークン、ゲームセッションデータ、暗号資産関連情報を窃取します。マルウェア分析ツール ワイパーとして
サイバー犯罪者たちが、発売間近の「グランド・セフト・オートVI」への期待を悪用し、リーク版のゲームファイルを装ったマルウェアを拡散させています。 偽の「GTA6」ISOファイルは、検索結果や torrent サイト、ゲーム系フォーラム、SNSを通じて拡散されており、パスワード窃取型マルウェアやリモートアクセス型トロイ
DarkCrystal RAT(DCRat)を用いた新たなキャンペーンの分析により、脅威アクターが一見無害なSVG添付ファイルをマルウェア配布メカニズムへと丸ごと転用している実態が明らかになりました。 顧客からのエスカレーションを受けてTrellix Advanced Research Center(ARC)が調査し
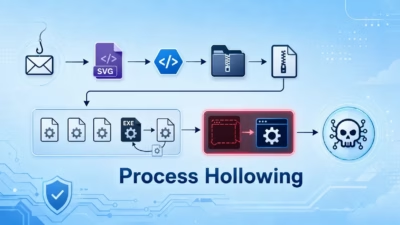
この攻撃は最終的にリモートアクセス型トロイの木馬を正規のWindows関連プロセスの内部に隠し、通常のエンドポイント活動に紛れ込ませます。 このキャンペーンでは、恐怖心と緊急性につけ込むよう設計された「Resolución Denuncia Jurídica(法的告訴の決定)」という偽の法的通知を誘い文句として使用し
Rubrik Zero LabsのAI支援型マルウェア解析パイプラインが最近、オープンソースのDcRATフレームワークをカスタマイズした亜種を発見しました。同社はこれをBeepRATとして追跡しています。このマルウェアは、HFY 号码魔方.zipというパッケージに含まれる中国の電話番号管理ユーティリティを通じて配布され
Rubrik Zero LabsのAI支援マルウェア解析パイプラインは最近、オープンソースのDcRATフレームワークをカスタマイズした亜種を発見しました。同社はこれをBeepRATとして追跡しています。このマルウェアは、HFY 号码魔方.zipというアーカイブにパッケージ化された、中国製の電話番号管理ユーティリティを通
ANY.RUNの週次トラッカーのデータによると、先週の脅威状況はリモートアクセス型トロイの木馬(RAT)と認証情報窃取マルウェアの双方における急増によって特徴づけられました。 研究者らは主要なすべてのマルウェアファミリーにおいてアップロード数の急増を確認しており、攻撃者が初期アクセスツールと持続的なデータ収集活動を組
多額の金銭取引を伴うBooking.comのキャンセルに関する通知は、宿泊事業者...

ピークの休日シーズンにホスピタリティ組織を標的にした新しい多段階マルウェア キャ...

Securonixは、ホスピタリティ業界を標的にリモートアクセス型トロイの木馬(...
すべての記事を読み込みました