
DDRop攻撃、Intel TDX機密仮想マシンをデバッグモードへ強制移行させメモリを露出
新たに公表されたハードウェア攻撃「DDRop」は、DDR5メモリトラフィックを操作することでIntel Trust Domain Extensions(TDX)を無力化する手法です。物理的にサーバへアクセスできる攻撃者が、機密仮想マシンを強制的にデバッグモードへ移行させ、プライベートメモリを平文で抽出できるようになり
新たに公表されたハードウェア攻撃「DDRop」は、DDR5メモリトラフィックを操作することでIntel Trust Domain Extensions(TDX)を無力化する手法です。物理的にサーバへアクセスできる攻撃者が、機密仮想マシンを強制的にデバッグモードへ移行させ、プライベートメモリを平文で抽出できるようになり
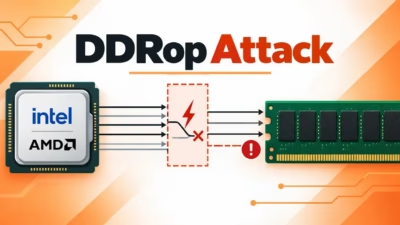
セキュリティ研究者らが、Intel TDX、Intel Scalable SGX、AMD SEV-SNPシステムにおける機密コンピューティング保護を無力化できる低コストのハードウェア攻撃「DDRop」を公表しました。 この攻撃は部品代約159ドルのカスタムDDR5メモリインターポーザーを使用するもので、対象サーバーへ
研究者らが、コンシューマー向けDDR4/DDR5メモリに「Download more RAM」脆弱性を発見この攻撃はWindowsのVBSとHVCIを回避し、アンチウイルスや各種保護機能を無効化MicrosoftはCVE‑2026‑23670にパッチを適用済み。現在はメモリの書き込み保護を有効化するツールが提供さ

ウェブスクレイピングボットがサイトをくまなく検索してDRAMを見つけることで、テ...

学術研究者のチームが、DDR5メモリを標的にすることでIntelおよびAMDのC...
Phoenix RowHammerの亜種はDDR5デスクトップシステムに影響し、...
これまでDDR5 RAMのビット反転を防いできたTarget Row Refre...
スイス連邦工科大学チューリッヒ校(ETH Zurich)とGoogleのセキュリ...
学術研究者たちは、SK Hynix製DDR5メモリチップの最新の保護機構を回避す...