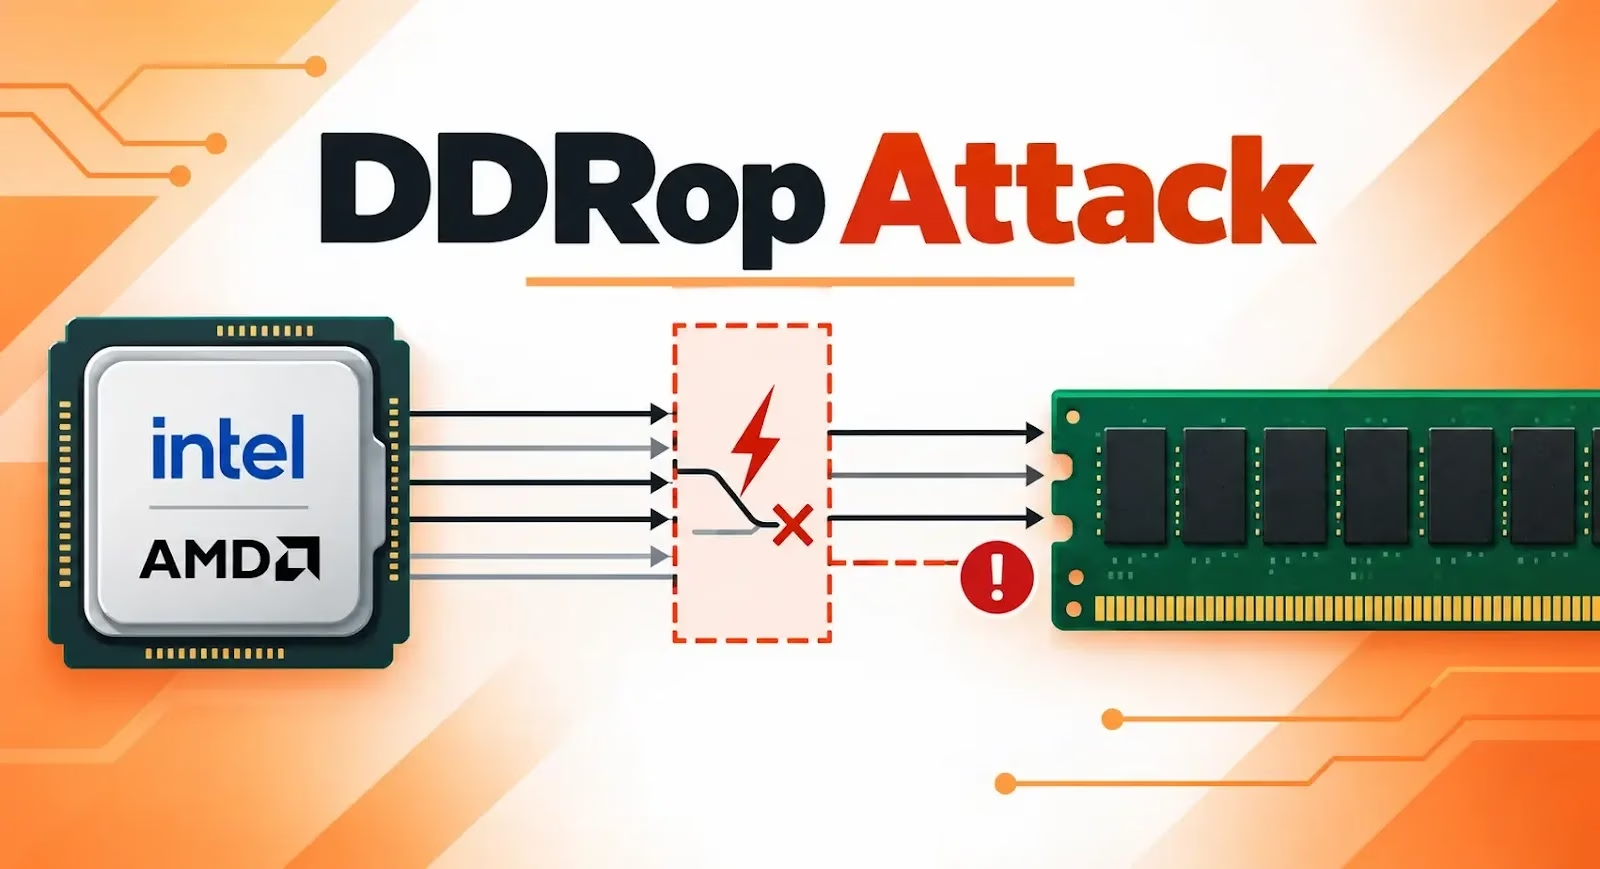
セキュリティ研究者らが、Intel TDX、Intel Scalable SGX、AMD SEV-SNPシステムにおける機密コンピューティング保護を無力化できる低コストのハードウェア攻撃「DDRop」を公表しました。
この攻撃は部品代約159ドルのカスタムDDR5メモリインターポーザーを使用するもので、対象サーバーへの特権ソフトウェアアクセスと、短時間の物理的アクセスを必要とします。
TEE(Trusted Execution Environment、信頼実行環境)は、クラウドプロバイダーやハイパーバイザーなど、高い権限を持つソフトウェアから機密性の高いワークロードを保護するために設計されています。
Intel TDXとAMD SEV-SNPは仮想マシンのメモリを暗号化することで、悪意あるホスト管理者が保護対象データを直接読み取ることを困難にしています。
しかし研究者らは、これらのプラットフォームには暗号学的な「新鮮性(freshness)」の保護機能が欠けていることを発見しました。簡単に言えば、プロセッサは暗号化されたメモリデータが有効に見えるかどうかは検証できても、そのデータが古いものかどうかまでは検知できない場合があるということです。
これにより、物理的にアクセスできる攻撃者が、保護対象のワークロードに古いメモリ内容を使わせることが可能になります。DDRopは、サーバーCPUとDDR5 Registered DIMMの間に小型のデバイスを設置します。
このデバイスは通常の動作速度でDDR5メモリコマンドに干渉します。コマンドバス上で意図的にパリティエラーを発生させ、CPUにエラーを通知するはずのアラート信号を切断してしまうのです。
その結果、メモリモジュールは選択された書き込みコマンドを黙って無視します。CPU側は暗号化された新しいデータをメモリに書き込んだと認識しますが、実際には古いデータのままです。保護対象の仮想マシンが後にその領域を読み取ると、ロールバックが検知されないまま古い暗号化された値を受け取ってしまう可能性があります。
高価なロジックアナライザーを必要としたり、メモリ速度を落とす必要があったりした従来のDDR5バス攻撃とは異なり、DDRopはコンパクトなカスタムインターポーザーとTeensy 4.1マイクロコントローラーを用いて、DDR5本来の速度のまま動作します。
部品表によると、量産時のシステム構築コストは合計159ドルとされており、これには人件費や研究開発費は含まれていません。 研究者らは、更新済みのIntel TDXおよびAMDSEV-SNPプラットフォームに対して実際に攻撃を実演しました。
研究者らは、悪意あるホストがページ再配置(page-relocation)操作を悪用し、保護されたメモリページ間で平文をコピーできることを示しました。これにより、メモリのロールバック、データの改ざん、あるいは暗号文サイドチャネル経由での情報漏えいが可能になるおそれがあります。
Intel TDXに関しては、研究チームはさらに踏み込んだ検証を行いました。Secure Extended Page Tableエントリへの初期化書き込みを抑制することで、悪意あるページテーブルデータを注入することに成功したのです。
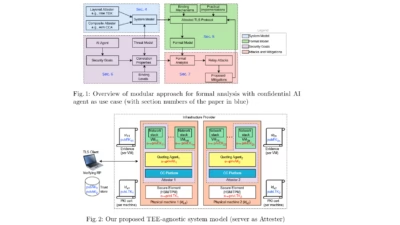
これにより、保護対象の暗号文へのアクセス、Trust Domainのデバッグモードへの移行、そして攻撃者が任意に選んだワークロード測定値を含むアテステーションレポートの偽造が可能になりました。その結果、リモートユーザーはバックドアが仕込まれた機密仮想マシンを、正当なものと誤信させられてしまう可能性があります。
この攻撃は完全なリモート攻撃ではありません。攻撃者は特権を持つホストソフトウェアを掌握した上で、サーバーのメンテナンス時など、一度だけインターポーザーを設置するための物理的アクセスを必要とします。
研究者らは主にデュアルソケット構成のサーバーで検証を実施しました。これは対象のメモリ領域を切り分けやすく、ホストの重要な処理への影響を避けられるためだと、ddropattackは説明しています。
短期的な対策としては、メモリトレーニング時のタイミングに予期しないハードウェア遅延がないか確認すること、実行時に書き込み・読み戻し検証を行うこと、メモリ管理APIを強化すること、可能であればオプションのページスワップ機能を無効化することなどが挙げられます。
16,000以上の組織から得られる最新のインテリジェンスで、脅威の検出率を58%向上。TIフィードを統合してSOCに活用しましょう
翻訳元: https://cyberpress.org/ddrop-breaches-intel-amd-tees/