
DDRop攻撃、Intel TDX機密仮想マシンをデバッグモードへ強制移行させメモリを露出
新たに公表されたハードウェア攻撃「DDRop」は、DDR5メモリトラフィックを操作することでIntel Trust Domain Extensions(TDX)を無力化する手法です。物理的にサーバへアクセスできる攻撃者が、機密仮想マシンを強制的にデバッグモードへ移行させ、プライベートメモリを平文で抽出できるようになり
新たに公表されたハードウェア攻撃「DDRop」は、DDR5メモリトラフィックを操作することでIntel Trust Domain Extensions(TDX)を無力化する手法です。物理的にサーバへアクセスできる攻撃者が、機密仮想マシンを強制的にデバッグモードへ移行させ、プライベートメモリを平文で抽出できるようになり
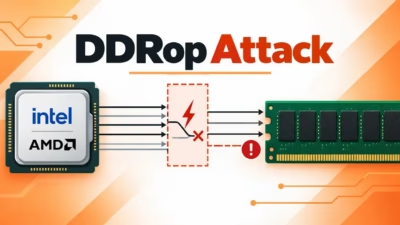
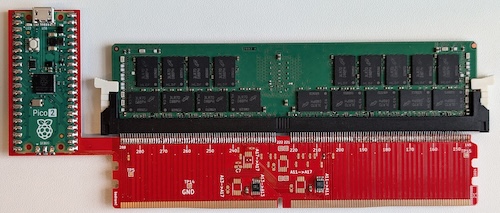
セキュリティ研究者らが、Intel TDX、Intel Scalable SGX、AMD SEV-SNPシステムにおける機密コンピューティング保護を無力化できる低コストのハードウェア攻撃「DDRop」を公表しました。 この攻撃は部品代約159ドルのカスタムDDR5メモリインターポーザーを使用するもので、対象サーバーへ

学術研究者たちはTEE.Failと呼ばれるサイドチャネル攻撃を開発しました。これ...
チューリッヒ工科大学の学術研究者が、AMDプロセッサのメモリ管理に脆弱性を発見し...

50ドルのインターポーザーで暗号化通信をリプレイし、エンクレーブメモリを脅かせる...
研究者たちは、データセンターに搭載されているIntelおよびAMDのハードウェア...
セキュリティ研究者たちは、機密コンピューティングの防御を回避できる50ドルのデバ...
研究者たちは、AMDおよびIntelシステムに対して実証された新たなハードウェア...