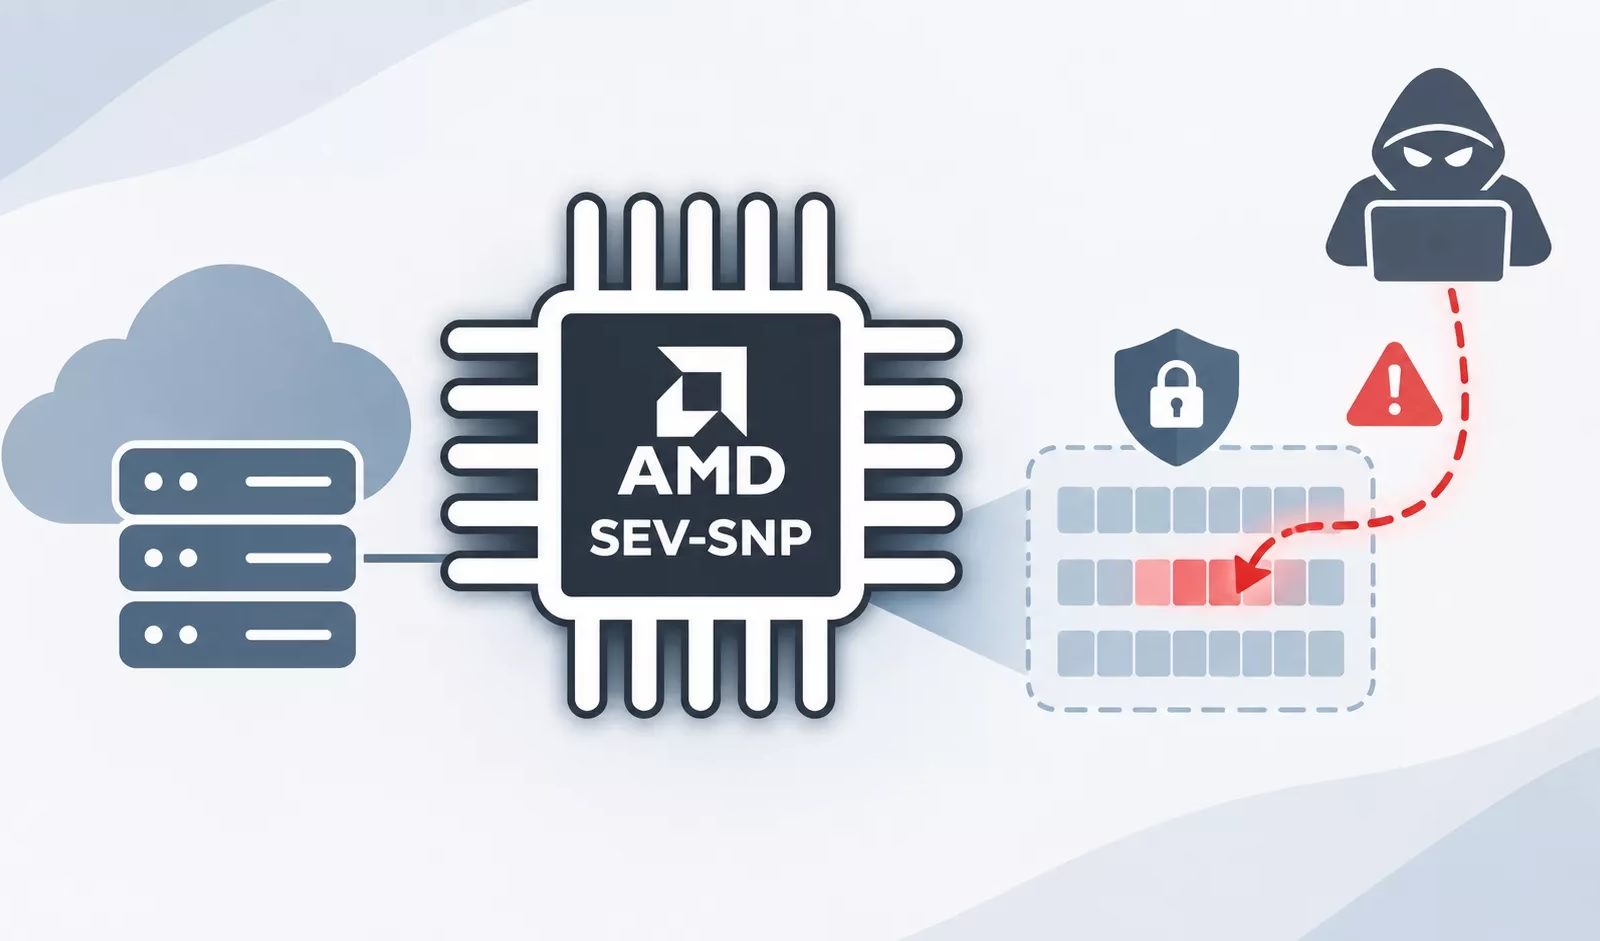
新たに公表された攻撃手法「Mior」を使うと、悪意あるクラウドホストがAMDの機密仮想マシン(VM)内のメモリを読み取り、改ざんできます。さらに、ゲストの起動内容を偽って示す署名付きのアテステーション(構成証明)レポートも生成できます。
チューリッヒ工科大学(ETH Zurich)の研究者らは、Zen 5世代のEPYC 9135サーバーで、この2つの結果をどちらも実証しました。AMDはこの脆弱性を「CVE-2026-0462」として管理しており、CVSS 4.0のスコアは5.9としています。攻撃には特権的なホスト制御が必要です。リモートからの侵入経路ではなく、ゲストからホストへの脱出(エスケープ)でもありません。
AMDのSecure Encrypted Virtualization–Secure Nested Paging(SEV-SNP)は、ハイパーバイザーが信頼できない場合でもゲストメモリを保護するよう設計されています。
Platform Security Processor(PSP)は、物理ページの所有権を記録してアクセス制限を適用するReverse Map Table(RMT)を初期化します。
Miorはメモリの暗号を破るのではなく、この初期化処理を狙います。以前に報告されたマイクロコード署名検証のバイパスとは別の攻撃です。こちらはAMDプロセッサがマイクロコード更新を認証する仕組みを攻撃対象としていました。
問題はInfinity FabricのData Fabricにあります。これはトランザクションをシステムDRAMやメモリマップドI/O(MMIO)へ振り分ける相互接続です。PSPが内部で持つメモリマップは、ルーティングを担う各コンポーネント間の不整合を見逃す場合があります。その結果、セキュリティプロセッサとCPUが同じ物理アドレスについて異なる認識を持つ状態になります。
研究者らはこの手法を「Device-as-Memory」と呼んでいます。PCIeペリフェラルが、セキュリティプロセッサからは通常のメモリのように見えてしまう手法です。DDR5メモリバスへのインターポーザ攻撃とは異なり、Miorではプロセッサとメモリモジュールの間に物理的なインターポーザを取り付ける必要がありません。
テスト環境では、この認識のずれにより、SEV-SNPの初期化が成功と報告されたにもかかわらず、RMTの自己保護が機能しない状態になりました。
あるデモンストレーションでは、研究者らがテナントの許可なくゲストのデバッグを有効にし、任意の平文の読み書きに成功しました。ハイパーバイザーによる暗号化ゲストメモリの参照を防ぐ「暗号文の秘匿(Ciphertext Hiding)」も、この攻撃を止められませんでした。
アテステーション署名鍵の抽出とは異なり、2つ目のデモでは署名鍵を盗む必要がありませんでした。改ざんされたゲストイメージを正常なものとして示すレポートに、プラットフォーム自身が署名したのです。
AMDが11月10日に公開したセキュリティ情報では、対象としてEPYC 7003、8004、8005、9004、9005の各サーバープロセッサが挙げられています。SEVファームウェアによる緩和策は2026年8月12日付で、サーバーメーカー向けのPlatform Initializationファームウェアは2026年12月のリリースが予定されています。
運用者は、お使いのサーバーモデルに対応するBIOS更新をハードウェアベンダーから入手する必要があります。クラウドのテナントがゲストOSにパッチを適用しても、Miorは解消できません。自分のワークロードが動くホストに修正が適用されたかどうかを、事業者に確認する必要があります。
XCAは、リモートアテステーションの後にのみシークレットを渡すテナントにとって、想定されるゲスト起動時の測定値(ローンチメジャメント)を検証するだけでは不十分だと指摘しています。
検証側は、AMDが定める緩和済みのSecure Nested Paging Trusted Computing Base(TCB)のしきい値も適用すべきです。具体的には、EPYC 7003ではTCB[SNP]が0x1F、EPYC 8004と9004では0x1E、EPYC 8005と9005では0x8です。
これらの確認により、正しく署名されたレポートと、ファームウェアポリシーも満たすプラットフォームが発行したレポートを区別できます。事業者が修正の適用を確認するまでは、これらのチェックに合格しないホストにシークレットを渡さないようにしてください。
脅威調査の効率化と手作業の削減のため、1万6,000以上のSOCチームがANY.RUNを利用しています。チームでの導入を検討する
翻訳元: https://cyberpress.org/mior-attack-cloud-hosts-read-modify-amd/