アンチウイルスもソフトウェアである以上、それ自体に弱点を抱える可能性があります。
このため、アンチウイルスの開発には特に高い水準が求められます。製品は、悪意あるおそれのあるファイルを安全に処理し、環境の大きく異なるさまざまなWindows上で安定して動作しなければなりません。さらに、権限を悪用したり、製品を完全に停止させたりしようとする攻撃者にも耐える必要があります。
アンチウイルスを無効化し、ユーザーを無防備にしてしまうマルウェアを想像してみてください。私たちエンジニアが阻止に取り組んでいるのは、まさにこうした事態です。
特権プロセスの攻撃対象領域
ローカルで動作するデスクトップアプリケーションの脆弱性が、なぜ問題になるのかと疑問に思うかもしれません。
私たちのソフトウェアは高い権限で動作するため、システム全体にアクセスできます。このアクセス権があるからこそ、エクスプロイトやデータ窃取、ランサムウェアからシステムを守れます。一方で、攻撃者にとっては魅力的な標的にもなります。保護機能を無効化できる攻撃者や、それを悪用して同じ権限を得られる攻撃者は、システムを乗っ取りやすくなるためです。
2つのレイヤーと、1つの重要な境界
基本的な構造として、Malwarebytesは2つのレイヤーで構成されています。ログイン中のユーザー権限で動作するユーザーインターフェース(UI)と、SYSTEM権限で動作するバックグラウンドサービスです。両者は、Windowsに組み込まれたCOM(Component Object Model)で通信します。COMは、別プロセスで動作するプログラムの関数も呼び出せる仕組みです。
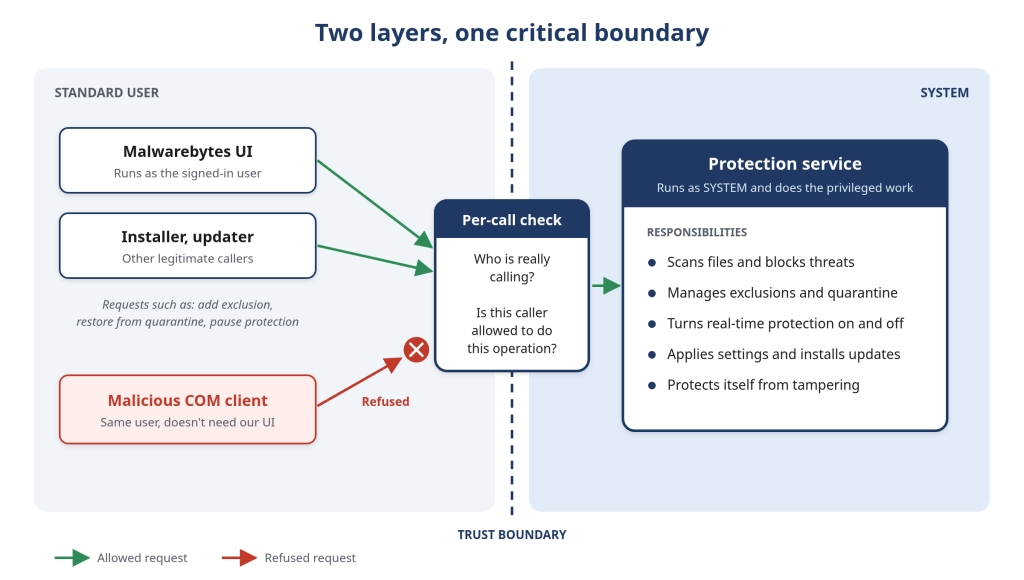
UI単体でできることは多くありません。除外設定の追加、隔離したファイルの復元、リアルタイム保護の一時停止を行うとき、UIは依頼を出すだけで、実際の処理はSYSTEM権限のサービスが担います。これらはまさに、マルウェアが実行したい操作です。たとえば、自身のフォルダーをスキャン対象から外したり、保護機能をオフにしたりといった操作です。
しかも、マルウェアが動くのに私たちのUIは必要ありません。同じユーザー権限で動作するプロセスなら、独自のCOMクライアントを書き、同じメソッドを呼び出せます。そのためサービスは、呼び出しのたびに2つの問いに答えなければなりません。呼び出し元は本当に誰か。そして、その呼び出し元にこの操作を実行する権限があるか、という点です。
これは、私たちが常に意識して守っている攻撃対象領域のほんの一例にすぎません。アンチウイルスにはほかにも多くの領域があり、どの領域を修正する場合でも、保護機能、パフォーマンス、システムの安定性を維持する必要があります。
AIで脆弱性の発見コストが下がっている
脆弱性の発見は通常4つの段階に分かれ、現在はそのすべてをAIが加速させています。
- 弱点になり得る箇所の特定
- テストコードと環境の準備
- テストの実行
- 結果を分析し、再度試行
AIは、開発や業務プロセスだけでなく、脆弱性の発見でも効果を何倍にも高めます。
AIは、見慣れないコードの説明、診断プログラムの生成、コンパイラーのエラー、ログ、デバッガーの出力の解釈ができます。そのため、これまで技術的に難しかった調査や、はるかに時間がかかった調査にも着手できるようになりました。ただし、モデル単体でアンチウイルスを確実に突破できるわけではありません。
経験豊富なWindowsエンジニアは、権限やプロセス境界、よくあるセキュリティ上のミスを理解しており、どの前提を疑うべきかも知っています。AIは、そうした疑問を、エンジニアがすべてのバリエーションを手作業で書かなくてもテストに変えてくれます。診断用クライアントを作成し、異なるユーザーアカウントや整合性レベル、構成で同じテストを繰り返せます。結果が本物のセキュリティ上の欠陥を示しているかどうかは、エンジニアが判断します。
次の段階もすでに到来しています。モデルに、コードナビゲーション、ビルドツール、デバッガー、テスト環境を組み合わせたエージェントです。仮説を立ててテストを生成し、結果を観察し、調査を改善するというループを繰り返します。難しいのは依然として検証、つまり疑わしいパターンと本物の弱点を見分けることです。それでも、数年前にはこれらはいずれも不可能でした。
その証拠は積み上がっています。
- 2025年7月、Googleは、同社のAIエージェント「Big Sleep」が、攻撃者がすでに把握していたSQLiteの重大な脆弱性(CVE-2025-6965)を発見したと報告しました。Googleによると、これにより攻撃者による悪用を阻止できたといいます。
- Mozillaは、Anthropicとの協力を通じて見つかったセキュリティ上重要なバグ22件を確認し、Firefox 148で修正したと発表しました。このうち14件は、深刻度が高いと評価されています。
- HackerOneは、2026年3月の脆弱性報告件数が過去最多の46,947件に達し、前年から76%増加したと報告しました。有効で悪用可能な報告の割合は、約25%で横ばいです。
- 2026年11月、OpenAIは、未公開モデルを動かす自律型のAIパイプラインが、1回のスキャンで948件の固有のLinuxカーネルのローカル権限昇格(LPE)脆弱性に対して、動作するroot権限エクスプロイトを作成したと報告しました。
今後、脆弱性はより多く、より速く見つかるようになります。チームはそれに備える必要があります。
発見は問題の半分にすぎない
発見は容易になりましたが、脆弱性の修正には依然として多大なエンジニアリング工数がかかります。業界はすでにこのギャップを実感しています。HackerOneの2026年版レポートによると、有効でありながら未解決の報告の滞留は、2年間で131%増加しました。重大な問題の解決は以前より速くなっているにもかかわらずです。
発見が加速しても修復が追いつかなければ、滞留は膨らみ、未解決の脆弱性は攻撃者に付け入る隙を与えます。
セキュリティ企業にとっての目標は、発見のペースの先を行くことです。それには、専任のリソースと集中的な取り組みが欠かせません。
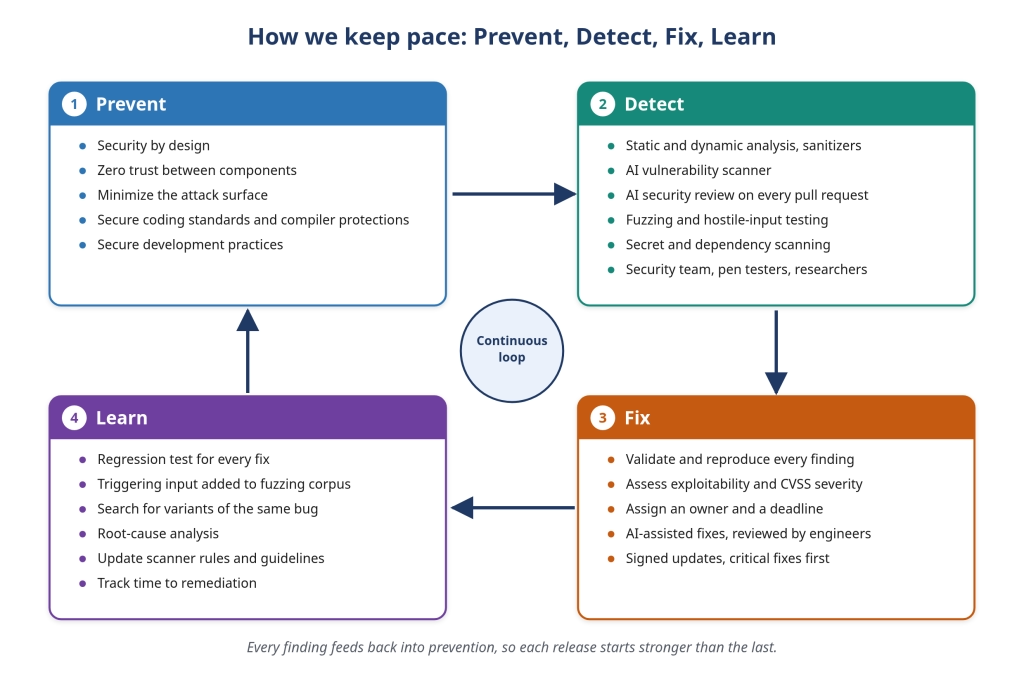
ペースに追いつくために:予防、検知、修正、学習
先ほど例に挙げたプロセス間の境界は、攻撃者が狙う多くの領域の1つにすぎません。製品が成長すれば、新たな領域も現れます。Malwarebytesはセキュリティを、継続的なエンジニアリングプロセスとして捉えています。
予防
セキュリティ・バイ・デザイン。コードを書く前に、新機能ごとに脅威モデルを作成します。どのように攻撃され得るか、どの権限に到達できるか、信頼できない入力をどこで受け付けるかを検討します。各コンポーネントには、その役割に必要な権限だけを与えます。そのため、ある部分に欠陥があっても、システム全体の侵害には至りにくくなります。
コンポーネント間のゼロトラスト。どのコンポーネントも、デフォルトでは他のコンポーネントを信頼しません。自社のプロセスであっても、特権を要する要求のたびに認証と認可を受ける必要があります。そのため、侵害された呼び出し元やなりすました呼び出し元が、他者の信頼に便乗することはできません。これは、前述の2レイヤーの例で、SYSTEMサービスが呼び出しごとに実行しているチェックです。
攻撃対象領域の最小化。公開するインターフェースは、すべて攻撃者が探りを入れられる対象になります。そのため、公開は必要最小限にとどめています。不要な機能は無効にし、特権操作は、明確に定義された認証付きの入口からしか到達できないようにしています。
セキュア開発のプラクティス。エンジニアは、セキュアコーディング標準に従います。標準では、メモリ、信頼できない入力、特権操作の扱い方を定め、使用を禁じる安全でない関数やパターンも定めています。これらのルールは、個々人の判断に任せず、コードレビューと自動チェックで徹底しています。コンパイラーも防御の一部です。厳格な警告レベルでビルド時にリスクのあるコードを検出し、スタック保護、制御フローの整合性(CFI)、アドレス空間配置のランダム化といった組み込みの保護機能で、残ったバグの悪用を大幅に難しくしています。
検知
静的解析と動的解析。バッファーオーバーフローやuse-after-freeなどのメモリ安全性のバグは、任意コード実行の最も一般的な原因に数えられます。静的解析は、コードが動く前に危険なパターンを検出します。動的解析は、テストビルドで発生するメモリエラーや実行時エラーをその場で検出します。
AI脆弱性スキャナー。最新のAIモデルによるソースコード解析を使い、社内向けスキャナーを開発しました。文脈を踏まえて推論し、信頼できないデータがコード内をたどる経路を追跡します。
すべてのプルリクエストでAIがセキュリティレビュー。専用のAIエージェントが、すべてのプルリクエストをセキュリティの観点だけでレビューします。見るのは、安全でないメモリ処理、検証の欠落、権限境界の問題などです。通常のレビューはこれまでどおりエンジニアが行いますが、どれほど小さな変更であっても、セキュリティの目が必ず入ります。
ファジングと敵対的テスト。マルウェアの作成者は、スキャナーを攻撃するためのファイルを細工します。そのため、ファイルパーサー、アンパッカー、プロセス間通信(IPC)インターフェースには、リリースビルドのたびに、不正な形式のデータ、巨大なデータストリーム、ファジングによる入力でテストを行っています。
全社規模のパイプラインが、リポジトリを継続的にスキャンし、漏えいしたシークレット、脆弱な依存関係、安全でない設定を検出します。
修正
体系的なトリアージ。発見元を問わず、すべての指摘を検証し、再現します。そのうえで、悪用するために攻撃者が何をする必要があるかを突き止めてCVSSスコアを付け、深刻度に応じた期限とともに担当者を割り当てます。
安全な修正。レイヤー間の認可の脆弱性が見つかったとしましょう。当然の対応は、チェックを1つ追加することです。しかし実際には、このチェックを正しく実装するのは難しいことが少なくありません。アンチウイルスは、相互に認証し合う多数のコンポーネントで構成されています。ブート時に起動するものもあれば、カーネル内で動作するものもあります。1つが壊れれば、製品全体が機能しなくなるおそれがあります。
長年の履歴を持つ大規模なコードベースでは、小さなパッチ1つでも、ブルースクリーン(BSOD)の発生、システムの低速化、数百万人のユーザーの機能障害を一度に引き起こしかねません。セキュリティ修正では、保護機能、パフォーマンス、安定性を維持する必要があります。
AIによる修復支援。AIは、エンジニアによる不審なコードの調査、悪用可能性に関する仮説の検証、修正案の検討を支援します。エンジニアはすべての変更をレビューし、根本的な問題が解決され、デグレードが生じていないことを確認します。
安全な配信。修正は暗号署名付きのアップデートでユーザーに届けます。重大なセキュリティ修正は最優先でリリースします。
学習
パッチをマージしただけでは、脆弱性への対応は終わりません。修正ごとにリグレッションテストを追加し、問題を引き起こした入力をファジングのコーパスに加えます。同じバグパターンがコードの別の場所にないかを探し、欠陥が混入した理由を分析したうえで、スキャナーのルール、ファジングの対象、コーディングガイドラインを更新します。修復までの所要時間も追跡し、深刻度に応じた期限内に修正を出荷できているか確認します。
このために負担しているコスト
予防、検知、修正、学習を継続的なループとして回すには、相応のコストがかかります。私たちはそれを承知のうえで負担しています。
人にかかるコストは時間です。
セキュリティ関連の作業は、各スプリントのおよそ10〜20%を占めます。この時間は新機能の開発に回さないよう確保しています。
AIレビューにかかるコストはノイズです。
AIパイプラインはプルリクエストのレビュー、ソースコードのスキャン、修正案の提示を行いますが、すべての指摘と提案は、最終的にエンジニアが確認します。モデルとプロセスが改善されるにつれ、エージェントの誤検知は月ごとに減っています。
テストにかかるコストは量です。
修正した脆弱性には、それぞれ専用のテストを用意し、同じ欠陥が知らぬ間に再発しないようにしています。書いて実行し、保守するテストは増えます。しかし、セキュリティ修正のリグレッションは、すでに一度代償を払った欠陥です。
実行時チェックにかかるコストは実行時間です。
境界を越える呼び出し元の検証、ファイル、フォルダー、プロセスの保護、インストールやアップデートの堅牢化は、いずれも、すべての操作に少しずつ処理を上乗せします。あらゆる処理を安全に実行するため、このオーバーヘッドは受け入れています。
ユーザーにとっての意味
こうした取り組みの大半は目に見えませんが、毎日ユーザーを守っています。
- 攻撃を受けても揺るがない保護。Malwarebytesは、マルウェアが機能を停止させたり、改ざんしたり、その権限をユーザーに向けて悪用したりできないよう設計されています。コンポーネント同士の通信方法から、自社のファイルやプロセスまで、攻撃者が狙い得るあらゆる箇所を守っています。
- 修正が別の問題を生まない。セキュリティ修正では、保護機能、パフォーマンス、安定性をすべて維持する必要があります。
- 修正が安全に届く。修正は暗号署名付きのアップデートとして届き、重大なセキュリティ修正が最優先されます。
- 直した問題は再発しない。修正ごとにリグレッションテストを用意し、同じバグがコードの別の場所にないかも探します。
セキュリティを最優先に
AIによって脆弱性の発見コストは、防御側にも攻撃側にも下がりました。この流れは止まりません。マシン上で最高の権限で動作し、数百万のユーザーを守る製品にとって、持続可能な答えは1つしかありません。欠陥の発見に追いつき、さらにその先を行くことです。だからMalwarebytesは、セキュリティを予防、検知、修正、学習という1つの連続したループとして扱っています。このループでは、すべての発見が次のリリースを強くします。
他のアプリケーションを守るアプリケーションには、検出する脅威と同じだけの注意をその自身のセキュリティにも向けるべきです。