
Docker「CopyEscape」脆弱性、コンテナがホスト上の意図しないパスへ書き込み可能に
Dockerで高深刻度の脆弱性「CVE-2026-17106」が見つかりました。「CopyEscape」と名付けられたこの脆弱性を悪用すると、悪意のあるコンテナが、docker cpコマンドで指定したローカルの保存先の外側にファイルを作成したり、上書きしたりできる可能性があります。 この欠陥はコンテナからホストへのコ
Dockerで高深刻度の脆弱性「CVE-2026-17106」が見つかりました。「CopyEscape」と名付けられたこの脆弱性を悪用すると、悪意のあるコンテナが、docker cpコマンドで指定したローカルの保存先の外側にファイルを作成したり、上書きしたりできる可能性があります。 この欠陥はコンテナからホストへのコ
Dockerの深刻な脆弱性「CVE-2026-17106」(通称CopyEscape)により、ユーザーが `docker cp` コマンドを実行した際、悪意あるコンテナがホストマシン上のファイルを上書きできるおそれがあります。Hacking& Cracking この脆弱性が影響するのは、Dockerがコンテナ
Dockerは、悪意あるゲスト環境がワークスペースの分離を回避し、ホスト上の機密リソースにアクセスできてしまうDocker Sandboxesの深刻な脆弱性2件に対し、セキュリティ修正をリリースしました。Securitytraining courses これらの脆弱性はCVE-2026-77179およびCVE-202
新たに公表されたDockerの脆弱性CVE-2026-17106は、悪意あるコンテナがdocker cpで指定された保存先の制限を突破し、Docker CLIを実行しているホスト上のファイルを上書きできてしまうというものです。 この欠陥があっても、コンテナが自動的にホストを完全に制御できるわけではありません。むしろ、
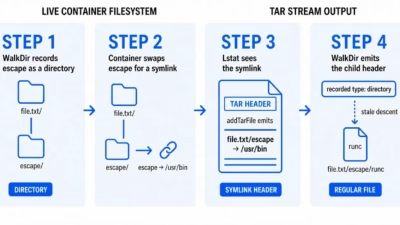
「CopyEscape」と呼ばれるDockerの深刻な脆弱性(CVE-2026-17106として追跡)により、悪意あるコンテナが広く利用されている`docker cp`コマンドを使ってホストシステム上のファイルを上書きできることが判明しました。脆弱性評価サービス この欠陥は、コピー操作が昇格した権限で実行されるLin
File-Binding、Process-Binding、Silo-Bindingという手法は、Windowsのファイルシステム仮想化機能を悪用し、セキュリティ製品には信頼されたファイルを見せかけつつ、マルウェアを検知されないまま実行させます。
WindowsおよびMac版Docker DesktopのDocker Engi...
Docker Desktopの重大な脆弱性により、攻撃者がコンテナを制御し、ホス...