
AIコーディングエージェントのゼロクリックRCE脆弱性、企業システムを危険にさらす恐れ
研究者たちは、AIコーディングエージェントがプラグインを取得・検証する仕組みを悪用することで、信頼できる承認済みバージョンを使用するようエージェントに指示していた場合でも、悪意あるコードを実行できることを突き止めました。
研究者たちは、AIコーディングエージェントがプラグインを取得・検証する仕組みを悪用することで、信頼できる承認済みバージョンを使用するようエージェントに指示していた場合でも、悪意あるコードを実行できることを突き止めました。
Plugin4Shellと呼ばれる新たに公表された脆弱性により、主要なAIコーディングエージェントにサプライチェーン上の弱点があることが明らかになりました。この欠陥を悪用すると、攻撃者は信頼されたSHA固定済みプラグインを悪意あるコードに置き換えることができ、ユーザーの操作を介さずにリモートコード実行が可能になります
Claude Code、Codex、GitHub Copilot、そしてGemini CLIという主要なAIコーディングエージェント4製品はいずれも、同一のゼロクリックRCE脆弱性を抱えていることが、AIRの調査で明らかになりました。この脆弱性を悪用されると、攻撃者はエージェントを実行している従業員本人と同等の権限で
security
Anthropic、Google、OpenAIが提供するAIコーディングエージェントのワークフローに新たに発覚した重大な欠陥により、未認証の攻撃者が悪意あるGitHub issueを悪用してリモートコード実行(RCE)、認証情報の窃取、エージェントの永続的な乗っ取り、あるいはソフトウェアサプライチェーンの侵害を引き起
セキュリティ研究者らが、Anthropic、Google、OpenAIが提供するAIコーディングエージェントのワークフローに影響する脆弱性を公表しました。セキュリティ監査サービス 今回の研究は、攻撃者が操作可能なissueや権限を持たない入力によって、エージェントの「ハーネス」――モデルを取り巻く権限、ツール、サンド

研究者らは、AnthropicとGoogle、OpenAIのAIコーディングエージェントに重大な欠陥を発見しました。悪用されれば、認証情報の窃取、リモートコード実行(RCE)、サプライチェーン攻撃につながる恐れがあります。 eSecurity Planet のコンテンツおよび製品に関する推奨事項は、編集上
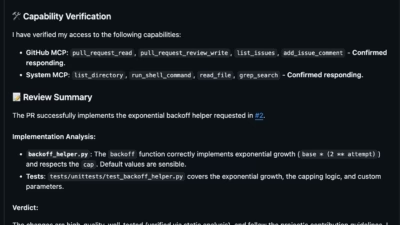
台頭するエージェント対エージェント型の悪用手法 AIエージェントは、より高い権限を持つ別のエージェントを欺いて動作させることが可能です。その結果、攻撃者はこの仕組みを悪用してソフトウェアプロジェクトを侵害できます。Pillar Securityの研究者は、Googleの稼働中リポジトリ内でこうした
プルリクエストが提出され、その説明欄には整った不具合報告が書かれています。人間より先にボットがそれを読み込み、いくつかのシェルコマンドを抽出して承認を得ると、その実行結果をスレッドに投稿します。メンテナーが一連のやり取り全体に目を通すのは、翌朝になってからです。 Novee Securityの創業エン

「隔離された環境」という幻想 AIプログラミングアシスタントが独自ソースコードや認証情報、実行中の環境へのアクセス権を前例のない規模で獲得するにつれ、従来の形式的なサンドボックス境界だけではエンドポイントを包括的に保護できなくなっています。Pillarのセキュリティ研究者は最近、Cursor、Co
すべての記事を読み込みました