
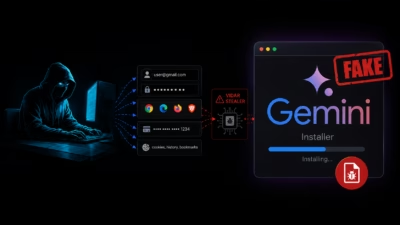
ハッカーが偽Google Geminiインストーラーを悪用、Vidarスティーラーを展開しブラウザ認証情報を窃取
脅威アクターが生成AIソフトウェアへの関心を悪用し、Google Colab経由でホストされた偽のGoogle Geminiインストーラーを通じて情報窃取型マルウェア「Vidar」を配布していることが分かりました。 Darktraceは、EMEA地域の顧客環境で発生した2026年7月の侵入事例を調査しました。この事例
脅威アクターが生成AIソフトウェアへの関心を悪用し、Google Colab経由でホストされた偽のGoogle Geminiインストーラーを通じて情報窃取型マルウェア「Vidar」を配布していることが分かりました。 Darktraceは、EMEA地域の顧客環境で発生した2026年7月の侵入事例を調査しました。この事例

Google Geminiのインストーラーになりすました悪意ある実行ファイルが、EMEA地域のある企業ネットワーク内でVidarインフォスティーラーを送り込む目的で使われていたことが、この事案を調査したDarktraceの研究者らにより明らかになりました。 「初期分析の段階で、不審なファイル名に関連す